
El ciberataque WannaCry provocó pánico en todo el mundo, y puso de manifiesto la importancia de que las organizaciones cuenten con sistemas operativos seguros. Ni siquiera era el malware más sofisticado que existía. Numerosas redes podían hacerle frente con facilidad y afectó sobre todo a sistemas operativos obsoletos, como Windows XP.
En la mayoría de las infraestructuras corporativas no habría rastro de Windows XP, y desde el punto de vista de la seguridad parece increíble que el servicio nacional de salud de una economía avanzada como la del Reino Unido utilice un sistema tan inseguro y anticuado.
Pero quizá lo más llamativo de este reciente ataque sea lo poco que ha conseguido generar en concepto de rescate. Además del NHS británico, afectó al fabricante francés de automóviles Renault, a la empresa estadounidense de mensajería FedEx, al Ministerio del Interior ruso y a empresas españolas de telecomunicaciones y gas. Sin embargo, por ahora los pagos de rescate parecen sumar menos de 100.000 dólares estadounidenses.
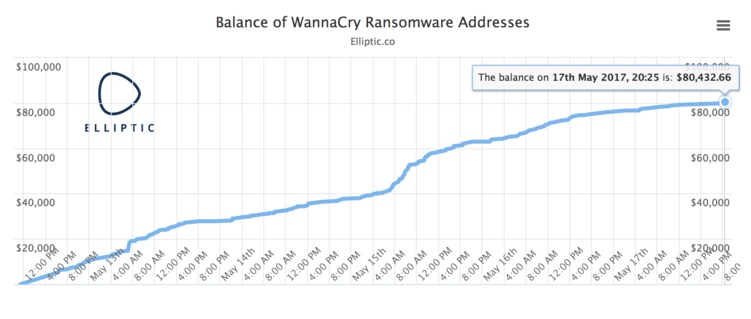
Esta cifra es ínfima si la comparamos con la de otros ataques de ransomware. CryptoWall reportó a su autor 325 millones de dólares estadounidenses con más de 406.000 intentos de infección.
Lo interesante del ransomware WannaCry es que afectó sobre todo a grandes organizaciones con redes obsoletas, que a menudo no pagan rescates porque tienen copias de seguridad o alojan sus datos en un servidor central. Así, pese a que hubo más de 200.000 infecciones en todo el mundo, se efectuaron menos de 200 pagos.
El impacto reducido se debe a que se trata de un tipo distinto de ransomware. Los más exitosos se propagan mediante correos electrónicos de phishing dirigido y atacan a particulares y pequeñas empresas, que a menudo no tienen copias de seguridad. Este ransomware era distinto porque se propagaba por sí solo a través de sistemas sin actualizar (sistemas que no habían seguido las advertencias recientes de protegerse contra los virus y hacer copias de seguridad de sus archivos), como un gusano. Pero, por lo general, las personas son el eslabón más débil en lo que respecta a la seguridad de la información.
¿El delito perfecto?
El ransomware es casi el delito informático perfecto. Si un delincuente en línea consigue engañarte para que instales malware, puede bloquear tus archivos y retenerlos como rehenes hasta que pagues por liberarlos. Solo una clave de cifrado secreta, que tiene en su poder, puede liberar los archivos.
Es sencillo, pero muy eficaz. Ningún antivirus ni profesional de las fuerzas del orden podrá desbloquear tus archivos si no tiene la clave mágica de cifrado, y cuanto más tarde la víctima en pagar, mayor será el riesgo para su negocio. Sin embargo, como ocurre con cualquier malware, el software podría tener errores, por lo que no hay garantía de que recuperes tus archivos, aunque hagas lo que te dicen los extorsionadores. Además, siempre existe el riesgo de que te pidan más dinero después de que les pagues. Algunos programas maliciosos aumentan las exigencias de rescate con el tiempo y, finalmente, eliminan todos los archivos afectados.
Aun así, eso significa que la tasa de éxito del delito es extraordinariamente alta: alrededor del 65%, ya que los documentos confidenciales e importantes suelen ser el objetivo de la infección.
Aumento de las infecciones
La empresa de seguridad informática Trend Micro encuestó a más de 300 responsables de decisiones de TI en el Reino Unido en septiembre de 2016 y descubrió que el ransomware había afectado al 44% de las empresas en los dos años anteriores. La misma encuesta identificó 79 nuevos tipos de ransomware en los primeros nueve meses de ese año, frente a solo 29 en todo 2015.
Esto preocupa mucho a muchas empresas. El impacto de la infección puede resultar costoso para las afectadas: repararla lleva, en promedio, 33 horas de trabajo.
En alrededor del 20% de los casos se exigieron 1.000 libras esterlinas, con un promedio general de 540 libras. Algunas grandes organizaciones se enfrentaron a exigencias de hasta un millón de libras. Pero para muchas empresas esto es solo la punta del iceberg, ya que el daño a la reputación puede resultar costoso: los clientes podrían empezar a considerarlas poco fiables.
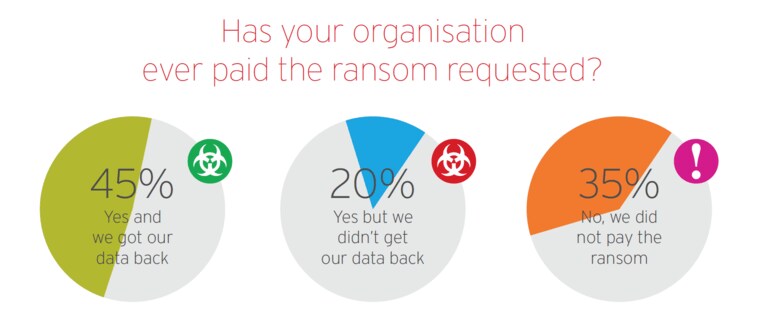
Quizá el dato más aterrador que encontró Trend Micro fue que, en uno de cada cinco casos, aunque la empresa pagó el rescate, no pudo recuperar sus archivos importantes, lo que indica que el servicio de ransomware no es tan fiable como debería.
Según muchos profesionales de la seguridad, el reciente ransomware WannaCry era bastante fácil de combatir y poco sofisticado. Lo que demuestra claramente es que sigue siendo más eficaz engañar a las personas que propagar malware por redes grandes. No obstante, el NHS debe asegurarse de que ningún ordenador sin actualizar se conecte jamás a su red y de que los empleados entiendan que no deben hacer clic en enlaces sospechosos.
Mientras tanto, con las fuerzas del orden centradas en los tres monederos de Bitcoin asociados a WannaCry para averiguar quién obtiene beneficios, muchos otros ataques de ransomware seguirán sin denunciarse y pasarán inadvertidos.




