Este artículo forma parte de la plataforma de Geoestrategia
Más de 30 gobiernos han reconocido que cuentan con capacidades cibernéticas ofensivas. Sin embargo, a diferencia de las armas convencionales, los arsenales cibernéticos son clandestinos e intangibles. Es difícil rastrear e identificar su origen. Por tanto, es probable que la cifra real no solo sea mucho mayor, sino que también aumente en los próximos meses y años.
Además, debido a esta ambigüedad, los gobiernos están más dispuestos a desplegar estas armas —probando sus capacidades con ataques mientras ajustan sus estrategias a puerta cerrada—, escribe Kaja Ciglic, directora de Políticas y Estrategia de Ciberseguridad Gubernamental de Microsoft, en su contribución a la recopilación de ensayos de la Observer Research Foundation, Nuestro futuro digital común.
La carrera armamentista cibernética está claramente en marcha. Sin embargo, los riesgos y peligros de las armas cibernéticas no se comprenden bien. Estos dos factores —la naturaleza clandestina y la imprevisibilidad de la actividad ofensiva en línea— están creando vulnerabilidades a una escala y a una velocidad que nunca habíamos visto. ¿Cómo podemos gestionar el riesgo resultante, que puede manifestarse tanto en línea como fuera de ella?
El derecho internacional se aplica al ciberespacio
Microsoft considera que el derecho internacional vigente se aplica al ciberespacio. Esto no debería sorprender. Las actividades en línea implican a personas reales que utilizan objetos tangibles, sujetos desde hace mucho tiempo a diversos marcos jurídicos. Sin embargo, los gobiernos tardaron un poco más en llegar a esta conclusión.
Hace casi dos décadas, las Naciones Unidas crearon un grupo de trabajo para alcanzar un acuerdo sobre cómo abordar el entonces relativamente nuevo campo de la tecnología de la información (TI) y, en particular, la cuestión cada vez más difícil de la ciberseguridad. El proceso llevó tiempo, pero en 2015 el Grupo de Expertos Gubernamentales de las Naciones Unidas sobre los Avances en la Información y las Telecomunicaciones en el Contexto de la Seguridad Internacional (GGE de la ONU) confirmó que el derecho internacional se aplica al ciberespacio.
El informe de consenso fue adoptado por unanimidad por los 20 países que participaron en el proceso, entre ellos Estados Unidos, China, Rusia, Francia y el Reino Unido. Posteriormente, varios gobiernos reafirmaron esta postura en declaraciones individuales y, de hecho, también lo hizo el Grupo de los Siete (G7) a principios de abril de este año.
Cabe destacar que esta postura también se refleja en los acuerdos bilaterales de ciberseguridad entre lo que llamo «superpotencias cibernéticas».
Hoy, por tanto, la única manera de garantizar que la conducta de los Estados en el ciberespacio esté sujeta a ciertas reglas y normas es mediante el reconocimiento del derecho internacional
indefinido
Desde los acuerdos de ciberseguridad sino-rusos, entre Estados Unidos y China, entre Estados Unidos y la India y sino-anglosajones hasta el acuerdo de cooperación en ciberseguridad entre China y Australia de este año, abundan las referencias al GGE de la ONU y las expresiones de apoyo a las normas de ciberseguridad. Los grupos regionales también han reconocido que el derecho internacional se aplica al ciberespacio, entre ellos el Foro Regional de la ASEAN y la Organización de los Estados Americanos. Los acuerdos bilaterales y regionales son pasos importantes, pero no responden a la necesidad de un marco estratégico internacional de ciberseguridad.
Hoy, por tanto, la única manera de garantizar que la conducta de los Estados en el ciberespacio esté sujeta a ciertas reglas y normas es mediante el reconocimiento del derecho internacional. Desde nuestra perspectiva, el desafío no radica en la aplicabilidad del derecho internacional, sino en su suficiencia y aplicación en tiempos de paz.
El compromiso con el derecho internacional no es suficiente
Pese a lo que parece ser un acuerdo casi unánime, está resultando difícil pasar de amplias posturas de apoyo a compromisos concretos. El GGE de la ONU ha sido una parte clave y constante de este recorrido, la carretera principal, mientras que otros foros representaban vías secundarias. Sin embargo, ahora parece que hemos llegado a un callejón sin salida.
Entonces, ¿cómo seguimos?
Tenemos la ventaja de iniciar este complicado recorrido con un acuerdo sobre 11 normas de ciberseguridad del GGE de la ONU de 2015. También contamos con varias propuestas, incluidas las presentadas por Microsoft como parte de la Convención de Ginebra Digital, e incluso acuerdos parciales entre grupos más reducidos, como el G7. Pero apenas son los primeros pasos de un largo camino.
Para lograr avances significativos, debemos poner de manifiesto que, por desgracia, los acuerdos alcanzados hasta ahora son poco específicos. Esta situación permite que los Estados sigan actuando en contra de las normas establecidas, sin que la comunidad internacional disponga de medios para responder. Por ejemplo, el derecho internacional prohíbe que los Estados recurran al uso de la fuerza, salvo en legítima defensa ante un ataque armado, y las normas del GGE de la ONU instan a los Estados a abstenerse de realizar actividades maliciosas internacionales.
Las preguntas son cómo deben aplicarse estas declaraciones al ciberespacio y cómo se definen conceptos como las actividades maliciosas. En esto es donde el trabajo realizado hasta ahora se queda corto. Para avanzar, habrá que identificar y abordar estas lagunas. El trabajo de la Comisión Global sobre la Estabilidad del Ciberespacio acerca de qué constituye la infraestructura básica de internet podría dar resultados importantes en este sentido.
Además, la lista actual de normas no aborda plenamente los factores fundamentales que generan inestabilidad en el ciberespacio. Es necesario elaborar un conjunto limitado de normas adicionales de ciberseguridad en ámbitos donde las reglas vigentes no están claras o pueden resultar insuficientes para proteger a la población civil en el ciberespacio.
Esto podría incluir normas que articulen explícitamente las protecciones para la población civil, aunque estas ya estén implícitas en otras partes del derecho internacional. En la elaboración de estas normas deberían participar no solo los gobiernos, sino también la sociedad civil y el sector privado.
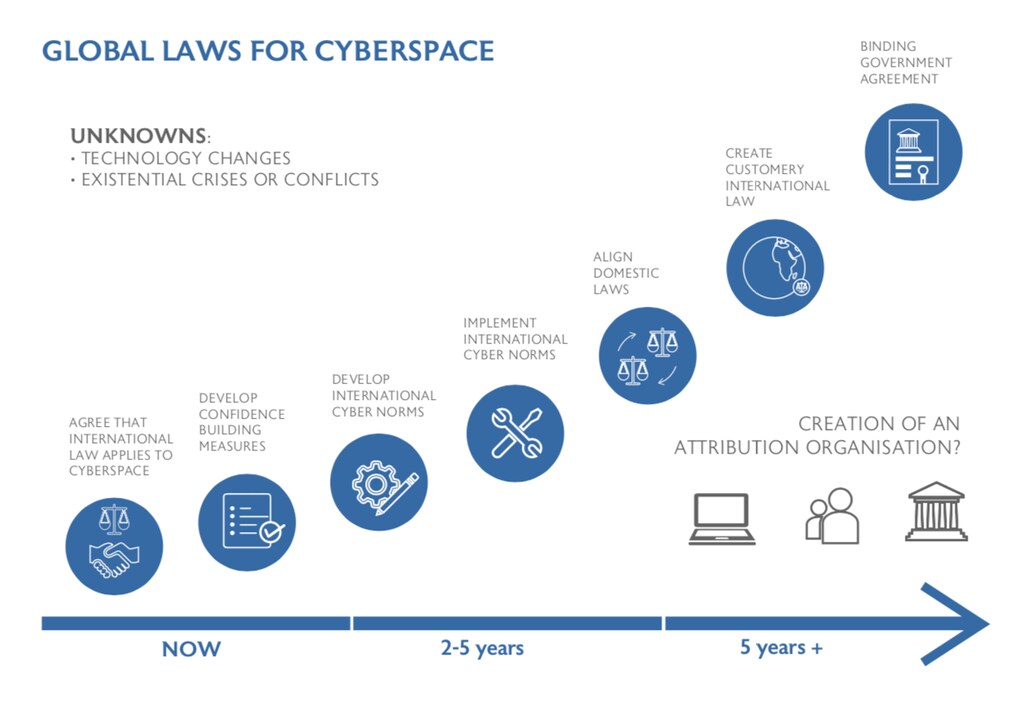
El tercer paso de este proceso es la aplicación efectiva de las normas establecidas, que —respaldada por las opiniones jurídicas de expertos en la materia— conduciría al desarrollo del derecho internacional consuetudinario.
En este proceso, los gobiernos no solo deben cumplir las normas, sino también exigir responsabilidades a otros Estados, ya sea mediante medidas punitivas, como sanciones económicas, o con palabras de condena. Incluso cuando parece haber pruebas suficientes, los Estados suelen optar por no actuar para no poner en peligro otras relaciones. Sin embargo, otros gobiernos interpretan esa actitud como un ejemplo de que tal conducta es permisible.
Solo entonces llegaremos al paso final de este proceso: la elaboración de un acuerdo internacional vinculante, similar a una nueva Convención de Ginebra o una «Convención de Ginebra Digital». La mayoría de los expertos coincide en que este paso final probablemente llevará décadas, algo que dejamos muy claro cuando presentamos nuestra idea a principios de este año.
Principios fundamentales para orientar los avances hacia una Convención de Ginebra Digital
Entonces, ¿qué presentamos en febrero? Hicimos un llamamiento al mundo para que reconociera que vivimos en un mundo cada día más inseguro. De pronto, nos encontramos en un mundo donde nada parece estar fuera del alcance de los ataques en línea de los Estados nación. Aumenta el riesgo de que los gobiernos intenten explotar o incluso convertir en armas los programas informáticos para alcanzar objetivos de seguridad nacional, y las inversiones gubernamentales en capacidades cibernéticas ofensivas siguen creciendo.
Nuestra respuesta propuesta fue una Convención de Ginebra Digital que comprometiera a los gobiernos a adoptar y aplicar normas concebidas para proteger a la población civil en internet, sin imponer restricciones al contenido en línea. Así como los gobiernos del mundo se unieron en 1949 para adoptar el Cuarto Convenio de Ginebra y proteger a la población civil en tiempos de guerra, una Convención de Ginebra Digital protegería a las personas en línea en tiempos de paz.
Además, reconocimos que ningún paso aislado bastará para abordar este problema. Alentamos al sector tecnológico a actuar conjuntamente para hacer más, dada su función singular como primer respondiente de internet, y a comprometernos con una acción colectiva que haga de internet un lugar más seguro, afirmando nuestra función como una Suiza Digital neutral que presta asistencia a clientes en todas partes y conserva la confianza del mundo. También pedimos que se intensificaran los esfuerzos actuales de atribución, un desafío fundamental en el ámbito en línea.
Sin embargo, como se mencionó antes, aunque la dirección del camino pueda estar clara, todavía tenemos que trazar la ruta para llegar allí porque, como se señaló, la carretera principal ha sido arrasada. Creo que, si nos reunimos como una comunidad más amplia de políticos, diplomáticos, tecnólogos y ciudadanos, podremos encontrar el camino hacia el siguiente paso. No solo existen numerosos foros y grupos que podrían aprovecharse para este fin, sino que cada vez se reconoce más que hay que hacer algo y que debe hacerse antes de que un ciberataque se agrave hasta quedar fuera de control. En otras palabras, hay que actuar ahora.
Sin embargo, también debemos tener claro cómo emprender este recorrido. Para que cualquier iniciativa tenga éxito, es preciso reconocer y respetar tres principios fundamentales:
Debemos contar con un proceso abierto y multipartito que represente a los gobiernos, el sector tecnológico, los grupos de la sociedad civil y el mundo académico;
Todas las regiones del mundo deben estar representadas y participar activamente —del norte y del sur, del este y del oeste—, y no solo los «sospechosos habituales»;
El proceso no puede quedar encerrado en comités que se escudan en el lenguaje técnico; debe ser abierto y transparente, para que todas las personas que dependen del ciberespacio puedan ver qué está ocurriendo y exigir responsabilidades a sus gobiernos, al sector tecnológico y a otros.
Si ignoramos estos principios básicos y permitimos que el proceso vuelva a quedar en manos de grupos cerrados y reducidos, el mundo seguirá como está. Quizá logremos avances graduales y fragmentarios, pero serán mucho más lentos y limitados que la rápida evolución del ciberespacio y de los ataques que tienen lugar en él.
Microsoft ha defendido un nuevo compromiso con la función del derecho internacional en el ciberespacio al pedir una Convención de Ginebra Digital. Nuestra propuesta representa el final del recorrido que describí aquí. Por tanto, la verdadera pregunta que nos hacemos no es con qué rapidez podemos llegar a una nueva Convención, sino cuán pronto podemos lograr avances significativos en la ruta descrita. La espera envalentona a quienes defienden el statu quo, lo que significa más ataques contra la población civil en el ciberespacio —con consecuencias cada vez más graves— y convierte, en la práctica, el ciberespacio en un territorio sin ley. No llegaremos allí mañana. Aunque este será un recorrido con muchas etapas y versiones sucesivas, el destino —un ciberespacio estable y seguro— sin duda merecerá el esfuerzo.
La evolución de la colaboración internacional y el derecho relacionados con el ciberespacio y la seguridad, Kaja Ciglic, una contribución a Nuestro futuro digital común, publicado por la Observer Research Foundation.




