Este artículo forma parte de la plataforma de Geoestrategia
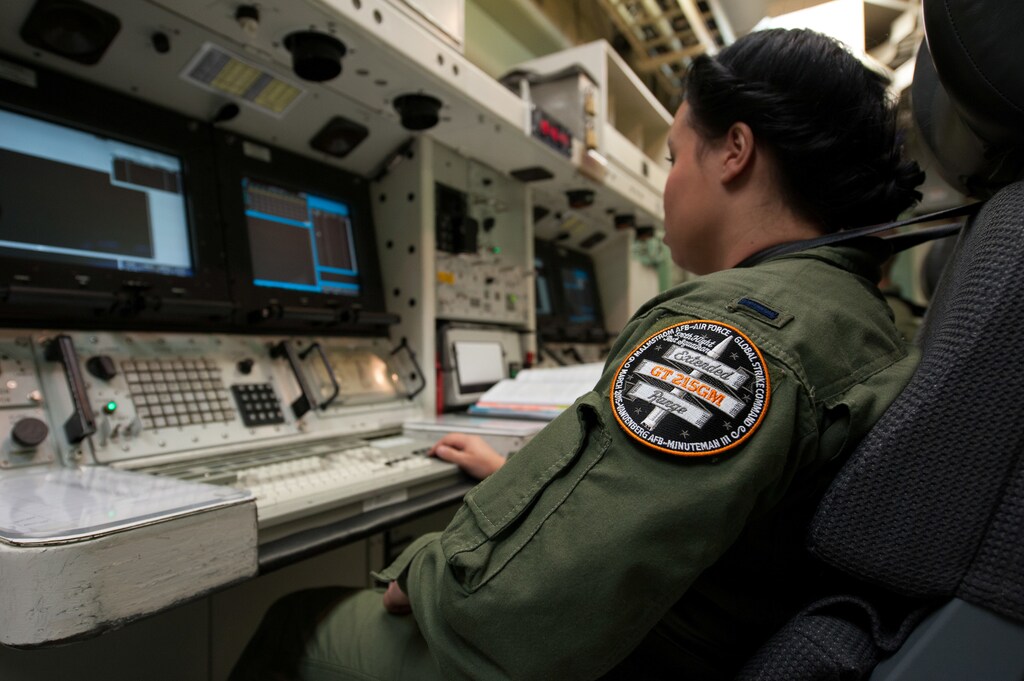
Los sistemas de armas nucleares se desarrollaron por primera vez cuando la capacidad informática estaba en sus inicios y apenas se consideraban las posibles vulnerabilidades cibernéticas maliciosas.
Muchos de los supuestos en los que se basan las estrategias nucleares actuales son anteriores al uso generalizado actual de la tecnología digital en los sistemas nucleares de mando, control y comunicaciones, escriben Beyza Unal y Patricia Lewis en Ciberseguridad de los sistemas de armas nucleares: amenazas, vulnerabilidades y consecuencias.
Existen varias vulnerabilidades y vías por las que un actor malicioso puede infiltrarse en un sistema de armas nucleares sin que un Estado lo sepa. Los errores humanos, los fallos del sistema, las vulnerabilidades de diseño y las debilidades de la cadena de suministro son problemas de seguridad habituales en los sistemas de armas nucleares.
Los métodos de ciberataque, como la manipulación de datos, las interferencias digitales y la suplantación cibernética, podrían poner en peligro la integridad de las comunicaciones y aumentar la incertidumbre en la toma de decisiones.
En tiempos de paz, las actividades cibernéticas ofensivas plantearían un dilema a un Estado, pues quizá no sabría si sus sistemas han sido objeto de un ciberataque. Esta incertidumbre podría afectar a la toma de decisiones militares, en particular a las decisiones que inciden en las políticas de disuasión nuclear.
En momentos de tensión creciente, los ciberataques contra los sistemas de armas nucleares podrían provocar una escalada que condujera a su uso. Los lanzamientos nucleares accidentales podrían deberse a una dependencia involuntaria de información y datos falsos. Además, no se puede confiar en un sistema comprometido para tomar decisiones.
Recomendaciones
Las medidas para reducir el riesgo de vulnerabilidades de ciberseguridad pueden adoptarse en los sectores público y privado, así como a nivel nacional e internacional.
El sector privado suele estar a la vanguardia de la innovación en el desarrollo cibernético. Por ello, para evitar quedarse rezados respecto al avance tecnológico, es importante que los Estados incorporen la experiencia del sector privado a sus estrategias de defensa nacional.
Una coordinación más estrecha entre los departamentos de defensa nacional y el sector privado garantizará el uso de la tecnología más reciente y la consonancia de las políticas de defensa con la innovación cibernética.
Sin embargo, colaborar con el sector privado entraña una contradicción.
Ciberofensiva
Aunque los Estados deben limitar sus propias vulnerabilidades cibernéticas, la existencia de vulnerabilidades técnicas podría darles una ventaja en futuras campañas cibernéticas ofensivas. En otras palabras, los organismos nacionales de ciberseguridad podrían preferir estar a la vanguardia en la creación de códigos maliciosos y la infiltración de sistemas de control industrial, en lugar de compartir abiertamente información sobre vulnerabilidades de software con fabricantes o usuarios.
Por ejemplo, se ha acusado a la NSA de desarrollar y almacenar vulnerabilidades cibernéticas, como quedó de manifiesto con el descubrimiento del ransomware WannaCry.
A nivel nacional, en momentos de incertidumbre, los Estados tenderán a optar por evitar comportamientos que puedan malinterpretarse. Rusia, por ejemplo, canceló sus ejercicios de la fuerza aérea y suspendió unas pruebas de misiles previstas en respuesta al ataque de Al Qaeda del 11 de septiembre de 2001.
La continuación de este tipo de comportamiento ayudará a prevenir escaladas involuntarias en momentos de tensión creciente, especialmente cuando el tiempo es limitado y existe presión política y pública para responder a un ataque.
Escenarios de riesgo
La preparación en materia de ciberseguridad requiere analizar posibles escenarios de riesgo cibernético y evaluar los vectores de amenaza y sus consecuencias.
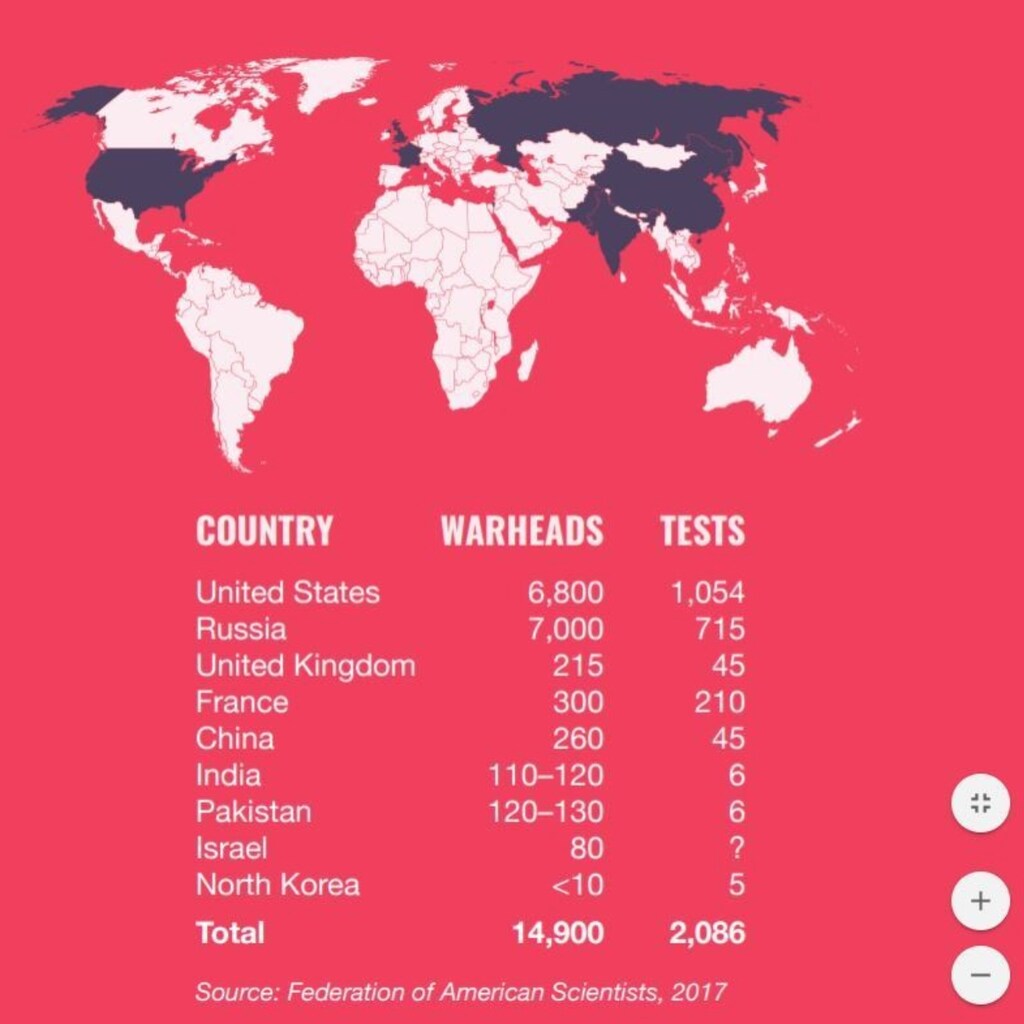
Hay nueve países que poseen armas nucleares y, por tanto, al menos 18 escenarios con dos actores: un agresor y un defensor.
En esos estudios deberían examinarse detalladamente la probabilidad de que se produzcan estos escenarios y la capacidad de supervivencia de las fuerzas nucleares.
La capacidad de supervivencia de las fuerzas nucleares varía de un país a otro, y los preparativos deben incorporar análisis específicos de cada país.
Los planificadores de defensa ya suelen tener en cuenta los fallos del sistema y los mecanismos de defensa de un adversario en sus estrategias de selección de objetivos. Una incorporación útil sería considerar los ciberataques y sus consecuencias. Al comprender estas presiones, los Estados pueden explorar el control de armamentos y otras medidas de seguridad cooperativa para reducir los errores de cálculo y evitar acciones desestabilizadoras involuntarias.
Mejores decisiones
Entre las medidas para prevenir malentendidos entre Estados poseedores de armas nucleares podría incluirse dedicar más tiempo al proceso de toma de decisiones, a fin de que estas se basen en mejor información.
Además, aumentar el número de personas responsables de las decisiones en el mando y control nuclear y ampliar las medidas para compartir inteligencia podría propiciar decisiones mejor fundamentadas. En los sistemas críticos, las medidas de redundancia son muy importantes: si falla un componente, el sistema sigue funcionando gracias a componentes de respaldo.
Por ejemplo, una de las medidas de redundancia empleadas en los sistemas de armas nucleares consiste en utilizar tanto vías digitales como analógicas para el mando y el control. También debe integrarse la ingeniería de sistemas continua en todo el ciclo de vida de los sistemas de armas y utilizarse para mantener la integridad del sistema incluso bajo presión. Para lograrlo, la ciberseguridad debe tenerse en cuenta e incorporarse desde la etapa de diseño.
Pruebas de resistencia
Otras medidas de precaución podrían incluir que los Estados revisaran los procesos de adquisición importantes del sector de defensa, prestando especial atención a la ciberseguridad. Estas medidas podrían incluir pruebas de resistencia y ejercicios de simulación para determinar si los componentes son adecuados para proporcionar información fiable.
Además, compartir amenazas e inteligencia de forma multilateral con los aliados ayudaría a evaluar rápidamente la credibilidad de las comunicaciones y la información. En el plano técnico, examinar el ciclo de vida de la gestión de vulnerabilidades de los sistemas cibernéticos sería una medida de precaución útil para garantizar la compatibilidad continua, ya que los sistemas informáticos y los sistemas de control industrial tienen ciclos de vida diferentes.
Los protocolos para submarinos y otras plataformas e instalaciones, así como el desarrollo de normas bien conocidas, pueden ayudar a reducir la falsa creencia en la seguridad del aislamiento físico de redes (air gap), proceso que consiste en aislar los sistemas informáticos de internet.
Las líneas directas para incidentes cibernéticos, que establezcan una comunicación directa entre gobiernos para usarse en momentos de tensión creciente, les permitirían volver a evaluar la situación emergente, reconocer la amenaza y responder en consecuencia.
Como parte de este enfoque, en adelante podría ser esencial contar con un equipo dedicado a la ciberseguridad en las patrullas de submarinos. Del mismo modo, podría resultar imperativo establecer equipos nacionales de respuesta a emergencias cibernéticas centrados principalmente en los sistemas de control industrial de los complejos de armas nucleares.
En el peor de los casos, los ciberataques podrían provocar desinformación deliberada y el lanzamiento accidental de armas nucleares
indefinido
Peligros y riesgos
Las vulnerabilidades cibernéticas en los sistemas y estructuras de armas nucleares plantean todo un conjunto de peligros y riesgos. En el mejor de los casos, es probable que la inseguridad cibernética de los sistemas de armas nucleares socave la confianza en las capacidades militares y en la infraestructura de armas nucleares. En el peor de los casos, los ciberataques podrían provocar desinformación deliberada y el lanzamiento accidental de armas nucleares.
En tiempos de crisis, la pérdida de confianza en las capacidades de las armas nucleares influiría en la toma de decisiones y podría socavar la confianza en la disuasión nuclear, en particular en la extensión de la disuasión nuclear a los países aliados.
Los desafíos que los riesgos cibernéticos plantean a los sistemas de armas nucleares podrían considerarse una oportunidad para crear una medida transversal de mitigación de riesgos que beneficie tanto a los partidarios tradicionales como a los escépticos de la disuasión nuclear.
La pérdida de confianza en los sistemas de armas nucleares debido a la integridad comprometida de los datos o a un fallo del sistema plantearía problemas importantes a los responsables de la formulación de políticas. En ese caso, las estrategias que den más tiempo de respuesta a quienes toman decisiones ayudarán a facilitar el proceso. La redundancia en los sistemas de comunicación podría aumentar la resiliencia del sistema y ayudar a comprobar la fiabilidad de la información.
Cuando quienes toman decisiones no confían en los sistemas de armas nucleares, será fundamental verificar la información mediante fuentes de inteligencia diversificadas. Se debe informar a quienes toman decisiones sobre el grado de confianza y las incertidumbres en torno a la ciberseguridad de los sistemas de armas nucleares.
Ejercicios de equipo rojo
También deberían participar en simulaciones en las que se detallen los procesos de toma de decisiones. Por ejemplo, los ejercicios de equipo rojo representan situaciones de gran incertidumbre y plazos reducidos para tomar decisiones.
Es sumamente importante que participen en este proceso quienes toman las decisiones, y no sus suplentes o miembros de su equipo.
Las vulnerabilidades cibernéticas de los sistemas de armas nucleares plantean peligros que rara vez se han considerado en el debate público. El tema requiere atención urgente de la academia y los gobiernos, incluidos los que no poseen armas nucleares pero tienen aliados nucleares, especialmente si hay armas nucleares estacionadas en sus territorios, así como de cualquier país que pudiera verse afectado por el uso de armas nucleares.
Es poco probable que los gobiernos que poseen armas nucleares estén dispuestos a hablar en público o entre sí sobre las vulnerabilidades cibernéticas de los sistemas de armas nucleares. La única excepción podría darse entre el Reino Unido y Estados Unidos, que poseen sistemas ya muy integrados y conectados desde las etapas de diseño hasta las de despliegue.
Sin embargo, es fundamental que académicos, centros de estudios y ONG exijan a los gobiernos información y garantías de que se están abordando estos problemas y de que mantienen debates abiertos con la ciudadanía, incluidos los medios de comunicación y los parlamentarios.
Al fin y al cabo, la ciudadanía pagará el precio más alto por la complacencia respecto a la ciberseguridad de los sistemas de armas nucleares.




