Este artículo forma parte de la plataforma de Geoestrategia del Foro Económico Mundial
Los Juegos Olímpicos son un entorno rico en objetivos para los ciberatacantes, que atraen a atletas, asistentes y cobertura mediática de todo el mundo.
La visión de Japón de convertirse en la metrópolis de tecnología urbana más avanzada del mundo sustentó su candidatura para acoger los Juegos Olímpicos de 2020, pero la creciente dependencia de la tecnología en cada edición sucesiva de los Juegos Olímpicos señala un cambio hacia un entorno de amenazas cibernéticas impredecible, complejo y disputado.
Más que nunca, los planificadores de seguridad deben considerar el panorama de amenazas cibernéticas si quieren mitigar eficazmente las amenazas, distribuir los recursos limitados y organizar unos Juegos Olímpicos resilientes, seguros y protegidos.
Para apoyar los objetivos de seguridad de Tokio 2020, el informe de RAND Ciberseguridad de nivel olímpico. Lecciones para proteger los Juegos de 2020 y otros grandes eventos, caracteriza las amenazas cibernéticas que probablemente supongan un riesgo para los Juegos y presenta una serie de opciones de política para orientar a los planificadores y otras partes interesadas en su abordaje.
El análisis implicó una evaluación de riesgos que sintetiza datos cualitativos y cuantitativos sobre el panorama de amenazas y las lecciones de los Juegos Olímpicos anteriores.
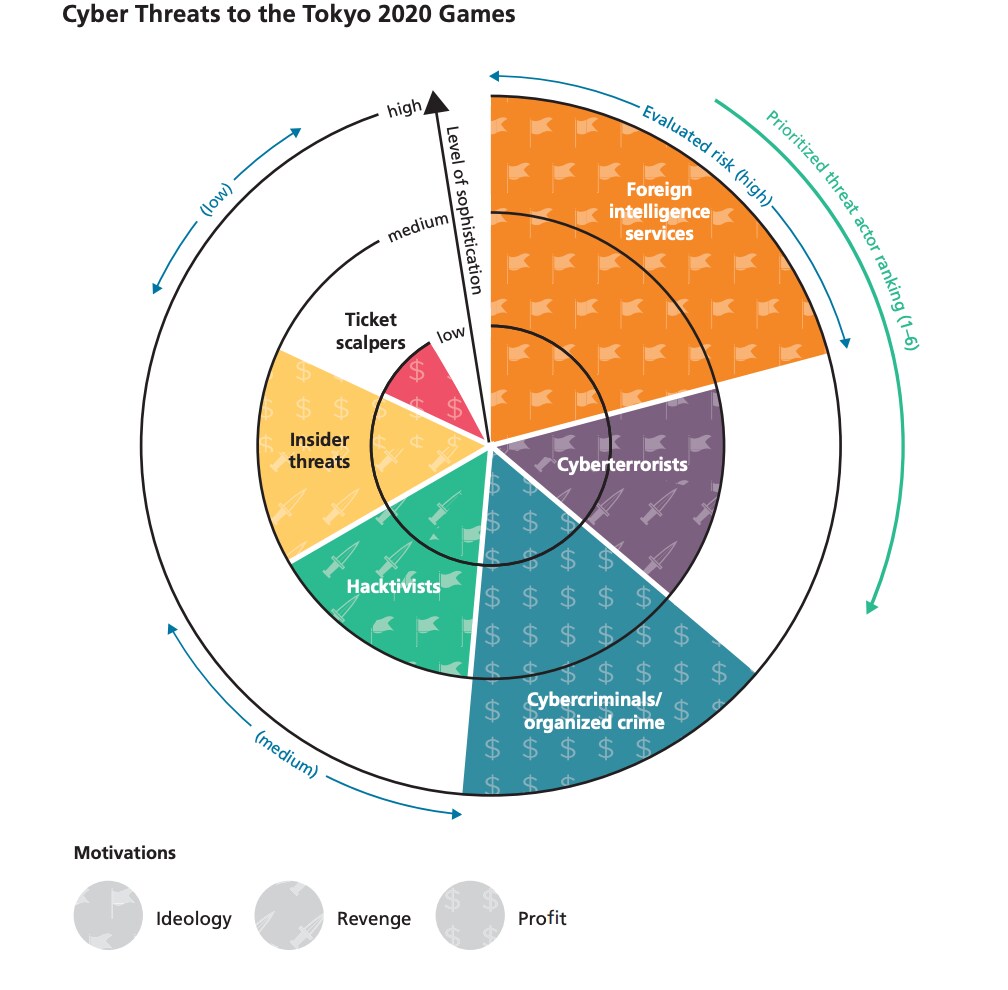
Una contribución clave de esta investigación es una visualización de esta tipología de actores de amenaza que ofrece una visión general de un vistazo para orientar a los planificadores de seguridad olímpica, a los equipos de respuesta a emergencias informáticas y a los responsables de políticas y de toma de decisiones a medida que priorizan y abordan las amenazas cibernéticas en la antesala de Tokio 2020.
Principales conclusiones
Las ciberamenazas son una preocupación creciente para los planificadores olímpicos, y los Juegos anteriores ofrecen valiosas lecciones para Tokio 2020
La creciente dependencia de la tecnología y la proliferación de herramientas de adversarios para explotar vulnerabilidades en sistemas y redes convierten a los Juegos Olímpicos en un entorno rico en objetivos para los ciberatacantes.
Las consecuencias de un ciberataque a los Juegos Olímpicos incluyen pérdidas financieras, daños físicos a participantes y asistentes, daños materiales, el compromiso de información personal y el daño a la reputación del país anfitrión.
No ha habido ataques exitosos de gran escala y alto impacto en Juegos Olímpicos anteriores; las experiencias de estos y otros eventos internacionales ofrecen posibles lecciones para los planificadores de Tokio 2020.
Una característica clave de los esfuerzos de planificación de ciberseguridad olímpica pasados ha sido la coordinación y la colaboración entre una serie de partes interesadas, incluido el sector privado.
Seis tipos de amenaza
La tipología de actores de amenaza reveló seis tipos de actores con potencial para suponer un riesgo para los Juegos de Tokio 2020: ciberdelincuentes, amenazas internas, servicios de inteligencia extranjeros, hacktivistas, ciberterroristas y revendedores de entradas.
Las motivaciones varían según el tipo de actor, pero una clasificación simplificada de beneficio, ideología y venganza recoge las motivaciones de la mayoría de los ataques.
Los servicios de inteligencia extranjeros y otros atacantes patrocinados por Estados ocupan los primeros puestos en términos de sofisticación y nivel de riesgo para los Juegos.
Los métodos de análisis de riesgos y la tipología de actores de amenaza desarrollados para Tokio 2020 ofrecen una base valiosa para futuras investigaciones que respalden los objetivos de ciberseguridad de otros eventos internacionales de alto perfil.
Recomendaciones
Planifique con antelación para disponer de tiempo suficiente para evaluar las amenazas específicas de cada evento, conformar una comunidad de partes interesadas y generar confianza entre ellas, y establecer mecanismos y procesos para el intercambio de información, la notificación de incidentes y la resolución de problemas.
Coopere y comparta información con todas las partes interesadas en ciberseguridad, incluido el sector privado, para mitigar eficazmente los riesgos de ciberseguridad.
Asegúrese de que todas las partes interesadas comprendan la misión y trabajen hacia un objetivo común, fortaleciendo la confianza y el compromiso con el intercambio de información.
Defina las funciones y responsabilidades de las partes interesadas, y revíselas a lo largo del proceso de planificación, para ayudar a que comprendan cómo contribuir mejor y a quién contactar cuando surjan cambios o incidentes.
Asigne recursos de forma adecuada para reducir los riesgos de ciberseguridad, priorizando los tipos de amenaza y los actores de amenaza según sea necesario para distribuir estas inversiones.
Disuada a los adversarios más peligrosos con una campaña de ciberdefensa específica. Por ejemplo, un ejercicio de ciberseguridad documentado públicamente para mostrar los preparativos defensivos podría disuadir por completo los ataques o convencer a los atacantes de que los costes de ejecutar un ataque son demasiado altos, las probabilidades de éxito demasiado bajas y los costes de represalia previstos insoportables.
ivos preparativos podrían disuadir por completo los ataques o convencer a los atacantes de que los costes de ejecutar un ataque son demasiado altos, las probabilidades de éxito demasiado bajas y los costes de represalia previstos insoportables.
Ciberseguridad de nivel olímpico. Lecciones para proteger los Juegos de 2020 y otros grandes eventos, Cynthia Dion-Schwarz, Nathan Ryan, Julia A. Thompson, Erik Silfversten, Giacomo Persi Paoli, la Corporación RAND




