Este artículo forma parte de la plataforma de Geoestrategia
Los ciberataques de gran repercusión más recientes, incluido el despliegue del sofisticado gusano Stuxnet en 2010, han suscitado nuevas inquietudes sobre las vulnerabilidades de ciberseguridad de las instalaciones nucleares.
A medida que los ciberdelincuentes, los Estados y los grupos terroristas aumentan su actividad en línea, el temor a un ciberataque grave está siempre presente. Esto preocupa especialmente por el riesgo —aunque sea remoto— de que un ataque de este tipo provoque la liberación de radiación ionizante, sostiene el informe, Ciberseguridad en instalaciones nucleares civiles: comprender los riesgos. Además, es probable que incluso un incidente de ciberseguridad de pequeña escala en una instalación nuclear tenga un efecto desproporcionado en la opinión pública y en el futuro de la industria nuclear civil.
Pese a las importantes medidas recientes adoptadas por el Organismo Internacional de Energía Atómica (OIEA) para mejorar la ciberseguridad en todo el sector, la industria de la energía nuclear tiene actualmente menos experiencia en este ámbito que otros sectores.
La vía digital
Esto se debe en parte a los requisitos regulatorios de la industria nuclear, que han hecho que los sistemas digitales se adopten más tarde que en otros tipos de infraestructuras críticas. Además, el prolongado énfasis de la industria en la protección física y la seguridad ha hecho que, mientras estos aspectos de la respuesta a los riesgos son ahora relativamente sólidos, se haya prestado menos atención a desarrollar la preparación en materia de ciberseguridad. Como resultado, aprovechar las debilidades de la tecnología digital podría ser la vía más atractiva para quienes buscan atacar instalaciones nucleares sin temor a ser interceptados.
El riesgo de ciberseguridad crece a medida que las instalaciones nucleares dependen cada vez más de los sistemas digitales y utilizan más software comercial «listo para usar», que ofrece un ahorro considerable de costes, pero aumenta la vulnerabilidad a los ataques informáticos. La tendencia a la digitalización, combinada con la falta de conciencia sobre los riesgos entre los altos directivos, también significa que el personal de las centrales nucleares quizá no comprenda el alcance total de esta vulnerabilidad cibernética y, por tanto, no esté preparado adecuadamente para afrontar posibles ataques.
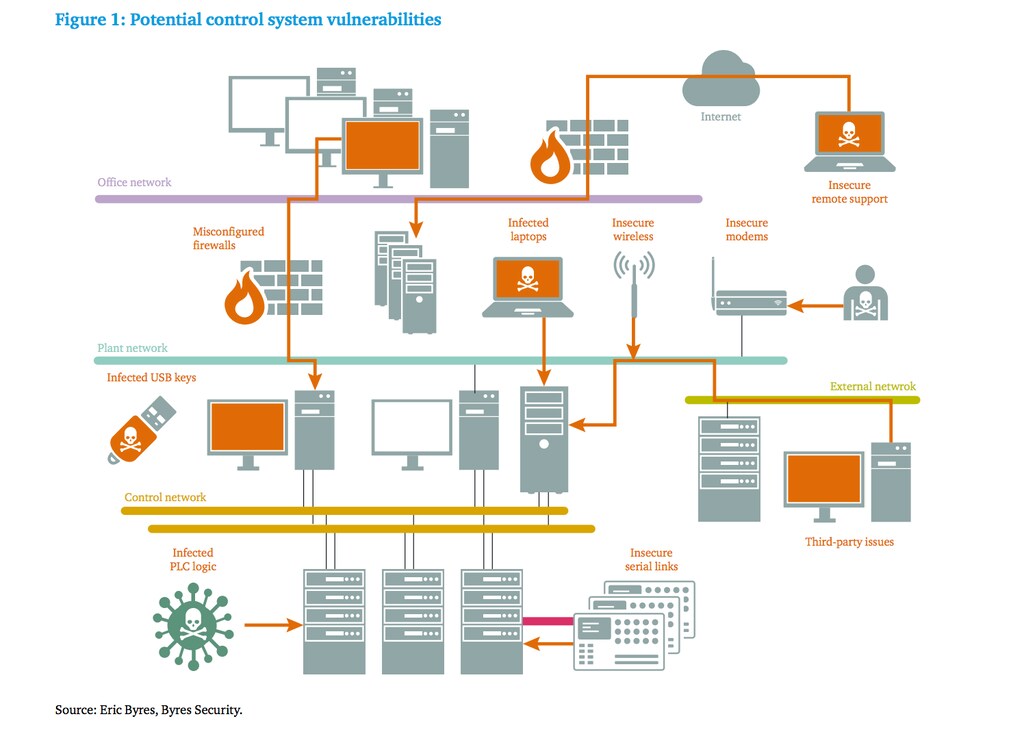
Está muy extendido el mito de que las instalaciones nucleares están «aisladas» —o completamente desconectadas de la internet pública— y que esto las protege de los ciberataques. Sin embargo, las barreras de aislamiento pueden vulnerarse con nada más que una memoria USB (como ocurrió con Stuxnet), y las ventajas comerciales de la conectividad a internet hacen que las instalaciones nucleares puedan tener ahora redes privadas virtuales y otras conexiones instaladas, a veces sin documentar o incluso olvidadas por contratistas y otros operadores externos legítimos.
El riesgo de los ataques informáticos
Mientras tanto, los ataques informáticos son cada vez más fáciles de llevar a cabo y están más extendidos: hoy se encuentran ampliamente disponibles paquetes automatizados de ciberataque dirigidos a vulnerabilidades conocidas y recién descubiertas; las técnicas avanzadas utilizadas por Stuxnet ya se conocen y se están copiando; y los motores de búsqueda pueden identificar fácilmente componentes de infraestructuras críticas conectados a internet.
Ante estas inquietudes, Chatham House emprendió un proyecto de 18 meses sobre la intersección entre la ciberseguridad y la seguridad nuclear. A partir de entrevistas exhaustivas con 30 profesionales del sector, así como con responsables de políticas públicas y académicos, y de la convocatoria de tres mesas redondas de expertos, el proyecto se propuso evaluar los principales desafíos de ciberseguridad que afronta la industria nuclear en su conjunto; identificar medidas de política internacional que pudieran contribuir a mejorar la ciberseguridad en el sector; y ayudar a ampliar el conocimiento de las inquietudes actuales en este ámbito.
El informe examina las principales ciberamenazas para las instalaciones nucleares civiles, centrándose en particular en aquellas que podrían afectar a los sistemas de control industrial, y plantea posibles soluciones a estos desafíos.
Principales conclusiones
La investigación identificó los siguientes desafíos principales para las instalaciones nucleares civiles:
Desafíos para toda la industria
La escasa frecuencia con que se notifican incidentes de ciberseguridad en instalaciones nucleares dificulta evaluar la verdadera magnitud del problema y puede llevar al personal de la industria nuclear a creer que hay pocos incidentes. Además, la limitada colaboración con otras industrias y el escaso intercambio de información hacen que la industria nuclear tienda a no aprender de otras industrias más avanzadas en este ámbito.
Una escasez de normas regulatorias, así como la comunicación limitada entre las empresas de ciberseguridad y los proveedores, también son motivo de preocupación.
Esto sugiere que la evaluación de riesgos de la industria podría ser inadecuada; como consecuencia, a menudo hay un gasto insuficiente en ciberseguridad.
Los países en desarrollo podrían estar especialmente expuestos, porque disponen de aún menos recursos para invertir en ciberseguridad.
Desafíos culturales
El personal de las centrales nucleares, que está compuesto por ingenieros de tecnología operacional, y el personal de ciberseguridad, compuesto por ingenieros de tecnología de la información, suelen tener dificultades para comunicarse, lo que puede generar fricciones. En muchos casos, el problema se agrava porque el personal de ciberseguridad trabaja fuera de las instalaciones.
El personal de las centrales nucleares suele desconocer procedimientos clave de ciberseguridad y considera que los documentos de procedimientos elaborados por el personal de ciberseguridad no transmiten esta información en un lenguaje claro para ellos.
La formación en ciberseguridad en las instalaciones nucleares suele ser insuficiente. En particular, faltan simulacros integrados de ciberseguridad entre el personal de las centrales nucleares y el personal de ciberseguridad.
Los enfoques reactivos, en lugar de proactivos, respecto de la ciberseguridad contribuyen a que una instalación nuclear quizá no detecte un ciberataque hasta que este ya esté muy avanzado.
Esto sugiere que las centrales nucleares podrían no estar preparadas para una emergencia de ciberseguridad a gran escala, sobre todo si ocurriera fuera del horario laboral habitual.
Desafíos técnicos
Muchos sistemas de control industrial son «inseguros por diseño», ya que las medidas de ciberseguridad no se incorporaron desde el principio.
Las soluciones informáticas estándar, como la aplicación de parches, son difíciles de implementar en las instalaciones nucleares, principalmente por la preocupación de que los parches puedan averiar un sistema y por la necesidad comercial de reducir el tiempo de inactividad de las centrales.
Las vulnerabilidades de la cadena de suministro implican que los equipos utilizados en una instalación nuclear pueden verse comprometidos en cualquier etapa.
Entre las recomendaciones del informe se incluyen:
· Elaborar directrices para medir el riesgo de ciberseguridad en la industria nuclear, incluida una evaluación integrada de riesgos que tenga en cuenta tanto las medidas de seguridad física como las de protección.
· Mantener un diálogo sólido con ingenieros y contratistas para sensibilizarlos sobre el riesgo de ciberseguridad, incluidos los peligros de establecer conexiones a internet no autorizadas.
· Aplicar normas, cuando aún no existan, para promover buenas prácticas de higiene informática en las instalaciones nucleares (por ejemplo, prohibir el uso de dispositivos personales) y hacer cumplir las normas vigentes.
· Mejorar la notificación fomentando el intercambio anónimo de información y la creación de equipos industriales de respuesta ante emergencias informáticas (CERT, por sus siglas en inglés).
· Fomentar la adopción universal de normas regulatorias.




