La ciberdelincuencia se ha convertido en una economía criminal convergente que conecta el ransomware, el fraude, la trata, el blanqueo de capitales y la delincuencia organizada.
Las respuestas técnicas aisladas son insuficientes; quienes defienden deben compartir inteligencia y cooperar entre los sectores público y privado, con coordinación entre distintos ámbitos.
La disrupción debe dirigirse a los ecosistemas criminales: la infraestructura, los flujos financieros, los proveedores de servicios, los canales de captación y las redes operativas físicas.
La ciberdelincuencia evoluciona hacia una economía criminal convergente que conecta el fraude en línea, el ransomware, la extorsión, el blanqueo de capitales, la trata de personas, la delincuencia organizada y, en algunos casos, actividades alineadas con Estados.
Esta convergencia cambia la naturaleza de la amenaza. Los grupos criminales no se limitan a adoptar nuevas herramientas. Combinan capacidades, comparten infraestructura y crean modelos operativos que trascienden las fronteras técnicas, geográficas y jurisdiccionales. El mismo ecosistema que facilita el robo de credenciales o el ransomware también puede financiar centros de estafa, explotar a personas víctimas de trata, mover ganancias y mercancías ilícitas y posibilitar formas más amplias de delincuencia organizada.
Para quienes defienden, esto exige un cambio radical de perspectiva. La ciberdelincuencia ya no puede tratarse como una serie de incidentes técnicos aislados. Es un sistema económico con cadenas de suministro, proveedores de servicios, afiliados, reclutadores, intermediarios financieros e infraestructura física. Para desarticularlo, hace falta una comprensión compartida del funcionamiento de estas redes, respaldada por acciones coordinadas en los ámbitos de la ciberseguridad, las fuerzas del orden, el gobierno, las instituciones financieras, la sociedad civil y el sector privado.
La convergencia de la ciberdelincuencia se acelera
La convergencia se produce de varias formas a la vez. La primera tendencia es la convergencia de las plataformas de ciberdelincuencia y las capacidades de los actores de amenazas. Grupos que antes tenían áreas de especialización separadas y específicas ahora colaboran o comparten servicios. Algunos se especializan en ingeniería social, mientras que otros se centran en la intrusión en servicios SaaS, el robo de credenciales, el ransomware, la extorsión de datos o la monetización. Al combinarse estas habilidades, las operaciones se vuelven más ágiles y peligrosas.
Un grupo con sólidas capacidades de intrusión puede ser mucho más eficaz si se alía con otro especializado en ransomware o extorsión. Los mercados criminales y las plataformas de ciberdelincuencia como servicio agravan el problema, pues ofrecen herramientas especializadas y acceso a una gama más amplia de actores. El resultado es un ecosistema criminal más modular y profesionalizado.
Colaboración entre actores de amenazas
Está surgiendo una segunda forma de convergencia entre la ciberdelincuencia y las actividades de amenazas persistentes avanzadas. Los actores alineados con Estados y los criminales pueden tener motivaciones distintas, pero sus métodos, infraestructura y servicios facilitadores se solapan cada vez más. Esta convergencia dificulta la atribución, complica la respuesta y da a los actores criminales acceso a técnicas que antes se asociaban principalmente con operaciones de Estados nación.
Esta es una de las razones por las que el Atlas de Ciberdelincuencia del Foro Económico Mundial es tan valioso. Bajo la dirección del Centro de Ciberseguridad del Foro, el Atlas de Ciberdelincuencia utiliza inteligencia de fuentes abiertas (OSINT) y conocimientos compartidos para cartografiar las redes, la infraestructura, los servicios y las vías de monetización de la ciberdelincuencia, lo que ayuda a las partes interesadas de los sectores público y privado a comprender mejor y desarticular los ecosistemas de ciberdelincuencia.
Un tercer tipo de convergencia es la creciente conexión entre la ciberdelincuencia y la delincuencia física, cuyo impacto se ha vuelto especialmente evidente. Los centros de estafa del Sudeste Asiático muestran cómo el fraude en línea, la trata de personas, el trabajo forzoso, el blanqueo de capitales y la coacción física pueden integrarse en una única operación criminal. No se trata simplemente de estafas digitales, sino de redes de explotación de personas impulsadas por actividades delictivas facilitadas por la tecnología.
En estos entornos, se puede captar a personas con falsas promesas, someterlas a trata, detenerlas y obligarlas a participar en fraudes en línea a gran escala. Los ingresos de la ciberdelincuencia financian la construcción de complejos, la logística, los sobornos, los canales de captación y toda la infraestructura criminal que sostiene estas actividades. Las víctimas no son solo quienes pierden dinero en las estafas, sino también las personas obligadas a ejecutarlas.

La disrupción es posible, pero requiere acciones conjuntas
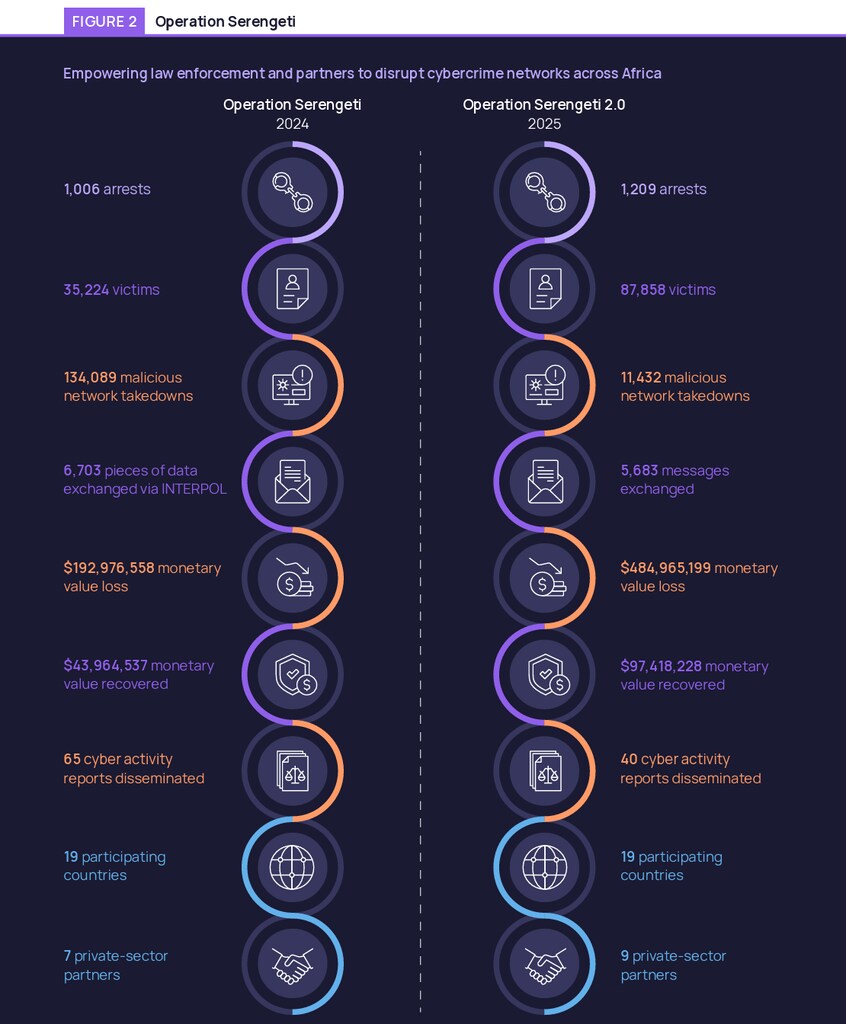
La buena noticia es que la disrupción coordinada funciona, como lo demuestra la Operación Red Card 2.0 de INTERPOL. Llevada a cabo entre diciembre de 2025 y enero de 2026, esta operación reunió a organismos encargados de hacer cumplir la ley de 16 países africanos y dio lugar a 651 detenciones y a la recuperación de más de 4,3 millones de dólares. Se centró en la infraestructura y las personas implicadas en estafas de inversión de alto rendimiento, fraudes con dinero móvil y aplicaciones falsas de préstamos móviles.
Estas operaciones son importantes porque hacen mucho más que practicar detenciones. Atacan los sistemas subyacentes que sostienen la ciberdelincuencia, como la infraestructura, los canales financieros, los dispositivos, las cuentas y los activos físicos. Este enfoque es fundamental, sobre todo cuando la amenaza funciona como un ecosistema.
El Departamento de Justicia de Estados Unidos ha actuado a través de su Grupo de trabajo contra los centros de estafa, que apunta a centros de estafa del Sudeste Asiático dirigidos contra estadounidenses. Estas iniciativas no solo buscan procesar judicialmente a los responsables individuales, sino también desmantelar la infraestructura subyacente, los canales financieros y las redes criminales responsables de fraudes a gran escala.
Los esfuerzos de Singapur contra las estafas ofrecen otro modelo útil. ScamShield es una iniciativa conjunta del Ministerio del Interior, la Fuerza de Policía de Singapur, Open Government Products y el Consejo Nacional de Prevención del Delito, que combina educación pública, canales de denuncia y herramientas operativas para ayudar a la ciudadanía a identificar las estafas y responder ante ellas.
Aunque estos esfuerzos no son idénticos, comparten un principio: la disrupción de la ciberdelincuencia mejora cuando la información circula más rápido de lo que el ecosistema criminal puede adaptarse.
El Atlas de Ciberdelincuencia muestra por qué es importante contar con un mapa compartido
Las redes de ciberdelincuencia dependen de un ecosistema de respuesta fragmentado. Cada organización observa distintos aspectos de un incidente cibernético: una puede detectar el dominio de phishing, otra al proveedor de infraestructura; un banco ve la transferencia fraudulenta, las fuerzas del orden reciben la denuncia de la víctima, una organización sin ánimo de lucro detecta indicios de trata de personas y las empresas de ciberseguridad ven el malware, la infraestructura de mando y control o el comportamiento del actor.
Por separado, estas señales pueden parecer incompletas, pero en conjunto pueden revelar el modelo operativo. Ese es el valor de iniciativas como el Atlas de Ciberdelincuencia. Al cartografiar el ecosistema de ciberdelincuencia, la comunidad puede identificar las relaciones entre los actores de amenazas, la infraestructura, los mercados, los servicios criminales y las cadenas de monetización. En mayo de 2026, la comunidad del Atlas de Ciberdelincuencia presentó Cosmos, un mapa de código abierto del ecosistema de ciberdelincuencia, concebido para promover una comprensión compartida y facilitar respuestas coordinadas.
Esta visión compartida del ecosistema es fundamental porque quienes defienden no necesitan eliminar de inmediato a todos los actores criminales para lograr un impacto. Pueden, en cambio, atacar los puntos críticos, identificar la infraestructura compartida, sacar a la luz a los proveedores de servicios, interrumpir las transacciones financieras y ayudar a las fuerzas del orden a vincular las pruebas digitales con las operaciones físicas. Así es como la disrupción puede ampliarse.
La importancia de la fusión
En Fortinet, nuestro trabajo con socios de todo el mundo ha reforzado una idea clave: la inteligencia cibernética es más poderosa cuando se integra con otras formas de inteligencia.
La investigación sobre amenazas y la telemetría de Fortinet permiten conocer la infraestructura, el malware, las campañas, las técnicas y el comportamiento de los actores de la ciberdelincuencia. Organizaciones como Crimestoppers International aportan décadas de experiencia en la denuncia de delitos físicos, la inteligencia comunitaria y la recepción de pistas relacionadas con actividades delictivas en el mundo real. La combinación de estas perspectivas permite mejorar la comprensión de los puntos de convergencia entre la ciberdelincuencia y la delincuencia física.
Esa es la idea que sustenta el enfoque de los centros de fusión. La inteligencia sobre ciberdelincuencia, la perspectiva de las fuerzas del orden, los indicadores financieros, las denuncias de las víctimas, los datos de las ONG y las pistas sobre delitos físicos pueden ayudar a revelar conexiones que ningún participante podría detectar por sí solo.
Esto es especialmente importante en los casos de estafas, sextorsión, trata y otras formas de explotación. Interrumpir el componente cibernético puede reducir la financiación de actividades que causan daños físicos, mientras que desarticular la infraestructura física puede limitar la capacidad de cometer fraudes facilitados por la tecnología. No son esfuerzos separados, sino componentes interconectados de una misma estrategia de disrupción.
La próxima fase: la delincuencia convergente apunta a sistemas convergentes
La convergencia de la delincuencia también es relevante para el futuro de la tecnología. A medida que la IA física (sistemas que interactúan con el mundo físico, como equipos industriales, sistemas médicos, cadenas de suministro, redes logísticas y robótica) se distribuye más y los modelos de IA y la capacidad de cómputo se acercan al borde de la red, ofrece grandes beneficios, como el procesamiento de señales en tiempo real, la detección más rápida de patrones y una toma de decisiones más autónoma.
Pero también crea nuevas dependencias. Cuando la IA se integra con la infraestructura física, una intrusión cibernética puede tener consecuencias que van más allá del robo de datos o la interrupción de los sistemas. Puede afectar a la producción, la logística, la prestación de servicios de salud, los sistemas de seguridad y el transporte de mercancías. Esto convierte estos entornos en objetivos especialmente atractivos para actores criminales convergentes que ya saben combinar intrusiones cibernéticas, fraude, extorsión y explotación en el mundo físico.
Esta es una advertencia estratégica. A medida que las organizaciones despliegan más sistemas conectados, autónomos y distribuidos, la seguridad y la resiliencia deben tener en cuenta tanto las vulnerabilidades cibernéticas como las físicas. Los actores que atacan estos sistemas no respetarán las fronteras entre las tecnologías de la información (TI), las tecnologías operativas (TO), la cadena de suministro, el fraude y la delincuencia organizada.
Qué pueden hacer ahora las organizaciones
Las organizaciones tienen un papel fundamental que desempeñar, más allá de mejorar sus propias defensas.
1. Deben compartir inteligencia sobre amenazas a través de canales de confianza. Los indicadores, los detalles de infraestructura, el comportamiento de los actores, los patrones de fraude y las tácticas observadas adquieren más valor cuando se combinan con datos de otras organizaciones.
2. Deben denunciar los incidentes cibernéticos y los intentos de fraude. La falta de denuncias beneficia a los grupos criminales. Aunque un incidente parezca menor, denunciarlo a tiempo ayuda a las fuerzas del orden y a los socios del sector a detectar campañas más amplias, la reutilización de infraestructura y patrones entre las víctimas.
3. Las organizaciones deben participar en alianzas público-privadas. La ciberdelincuencia está demasiado distribuida para que una sola empresa, gobierno u organismo pueda hacerle frente por sí solo. Iniciativas como la Alianza contra la Ciberdelincuencia del Foro Económico Mundial y el Atlas de Ciberdelincuencia ofrecen mecanismos para la investigación compartida, la coordinación y la disrupción.
4. Deben fomentar la colaboración entre distintos ámbitos. Los equipos de ciberseguridad necesitan canales establecidos con los departamentos de fraude, jurídico y financiero, así como con instituciones financieras, fuerzas del orden, ONG y grupos especializados en el intercambio de información. Abordar delitos convergentes exige respuestas integradas. Los esfuerzos aislados son insuficientes.
5. Las organizaciones deben centrarse en la disrupción, no solo en la prevención. Aunque la prevención sigue siendo necesaria, no basta. El objetivo más amplio es aumentar las fricciones en todo el ecosistema criminal. Eso significa dificultar la reutilización de la infraestructura, el movimiento de dinero, la explotación de las víctimas y la expansión de las operaciones criminales.
Una respuesta convergente
La ciberdelincuencia se ha convertido en una actividad en red, transnacional y cada vez más convergente. Nuestra respuesta debe reflejar esa realidad.
Al igual que frente a nuestros adversarios cibernéticos, nuestra ventaja reside en la colaboración. Podemos compartir inteligencia, correlacionar señales, apoyar a las fuerzas del orden, denunciar incidentes y participar en iniciativas colectivas que cartografíen, expongan y desarticulen ecosistemas criminales. El objetivo no es solo detener los ataques cuando llegan a organizaciones individuales, sino también hacer que la ciberdelincuencia sea menos rentable, menos escalable y menos capaz de financiar daños más amplios.
Esto requiere una respuesta convergente: conocimientos especializados en ciberseguridad, acciones de las fuerzas del orden, inteligencia financiera, la perspectiva de la sociedad civil y cooperación mundial, todo ello trabajando conjuntamente contra una economía criminal compartida.




