Los recientes incidentes de ciberseguridad, como la caída del servicio PHP y el hackeo de Binance, ponen de manifiesto la rápida evolución del panorama de amenazas. El resumen de ciberseguridad de este mes analiza cómo los gobiernos y las empresas están abordando esta nueva y compleja realidad.
1. Una actualización crítica de ciberseguridad deja fuera de servicio a sitios web globales.
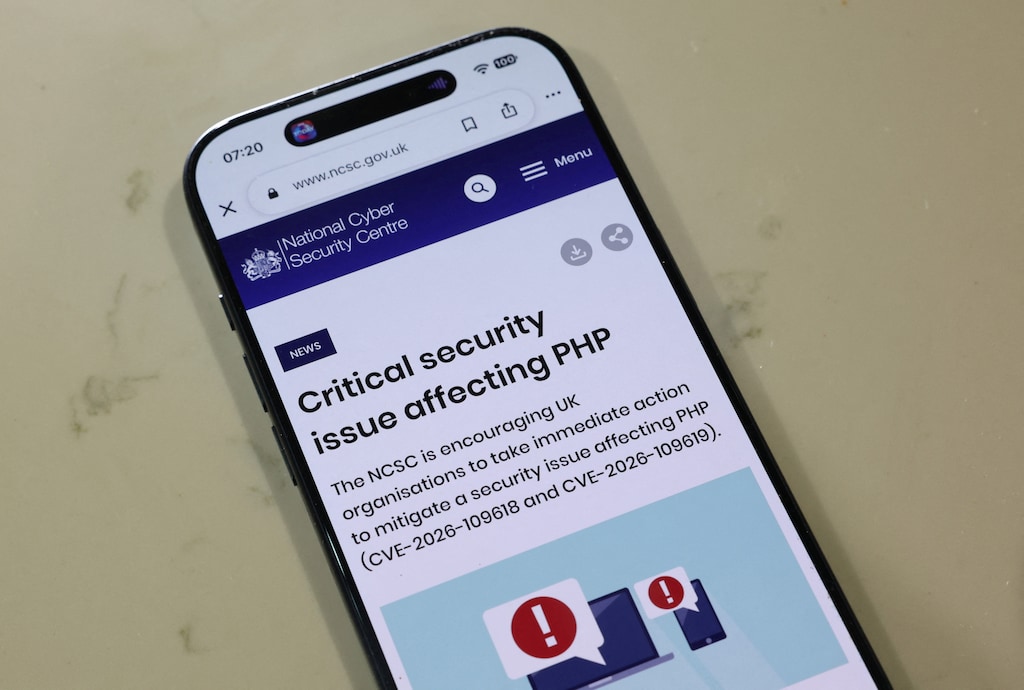
El 21 de octubre, sitios web de todo el mundo quedaron fuera de servicio mientras gobiernos y empresas se apresuraban a corregir dos fallos críticos en PHP. El lenguaje de programación que ejecuta el 70% de los sitios web del mundo..
Los cierres de emergencia afectaron a los servicios bancarios, aéreos, de telecomunicaciones y gubernamentales, así como a sitios como Wikipedia y partes de la BBC, después Los modelos de IA ejecutados por los investigadores identificaron las vulnerabilidades..
Las vulnerabilidades, denominadas «PHP2Shell», implicaban que cualquier sitio web basado en programación PHP estaba potencialmente expuesto al robo de datos o a la interrupción de su funcionamiento. La agencia de ciberseguridad de EE. UU. (CISA) instó a las empresas a tomar medidas. Corrija inmediatamente las vulnerabilidades. o desconectar sus sistemas hasta que puedan hacerlo. El organismo oficial de ciberseguridad del Reino Unido también señaló la priorización de sistemas orientados a Internet y vigilancia continua ante cualquier actividad sospechosa. La UE, Singapur, Australia y Japón emitieron alertas similares.
Al principio se pensó que ningún pirata informático había logrado explotar las vulnerabilidades, pero CISA anunció el 26 de octubre que Se han añadido dos nuevas vulnerabilidades de PHP2Shell a su lista de vulnerabilidades "explotadas". Sin revelar ningún detalle sobre los ciberataques.
Si bien las vulnerabilidades relacionadas con la IA se encuentran entre Principales preocupaciones de los directores ejecutivos En 2026, de hecho, gracias a la IA se descubrieron las vulnerabilidades de PHP, que habían permanecido sin detectar durante décadas. "Demostrar su explotabilidad requirió una cadena de pasos excepcionalmente compleja, al límite de lo que los investigadores humanos podían lograr en la práctica", dijo Wiz Research, una de las empresas de ciberseguridad detrás del descubrimiento. "Los modelos de IA de vanguardia redujeron sustancialmente esa barrera, convertir un fallo de larga data en una vulnerabilidad.”
2. La IA potencia tanto el ciberataque como la defensa.
Profundizando en la relación entre la IA y la ciberseguridad, Informe anual de defensa digital de Microsoft Un estudio que abarca la actividad de amenazas entre julio de 2025 y junio de 2026 concluye que la IA “se ha convertido tanto en una herramienta como en un objetivo para los atacantes” y que tanto atacantes como defensores ahora son capaces de “operar a la velocidad de las máquinas”.
Según el informe, los hackers tienen actualmente la ventaja porque la detección de vulnerabilidades mediante IA suele ir por delante de los esfuerzos de remediación. «La IA puede automatizar eficazmente ataques de ingeniería social de muchos tipos, sorteando las barreras lingüísticas y de habilidades para brindar a los adversarios capacidades completamente nuevas», afirma Microsoft.
Sin embargo, los intentos básicos de phishing siguen siendo frecuentes. Se detectaron más de 46 millones de ataques de suplantación de identidad de contactos comerciales (BCI, por sus siglas en inglés) durante el año, y la mayoría de los mensajes iniciales utilizaban frases genéricas como "¿Tienes un momento?" o "¿Estás en tu escritorio?". Microsoft advirtió que estos correos electrónicos son solo "un punto de partida para la conversación" y que "el fraude llega después", una vez que se ha establecido una relación de confianza.
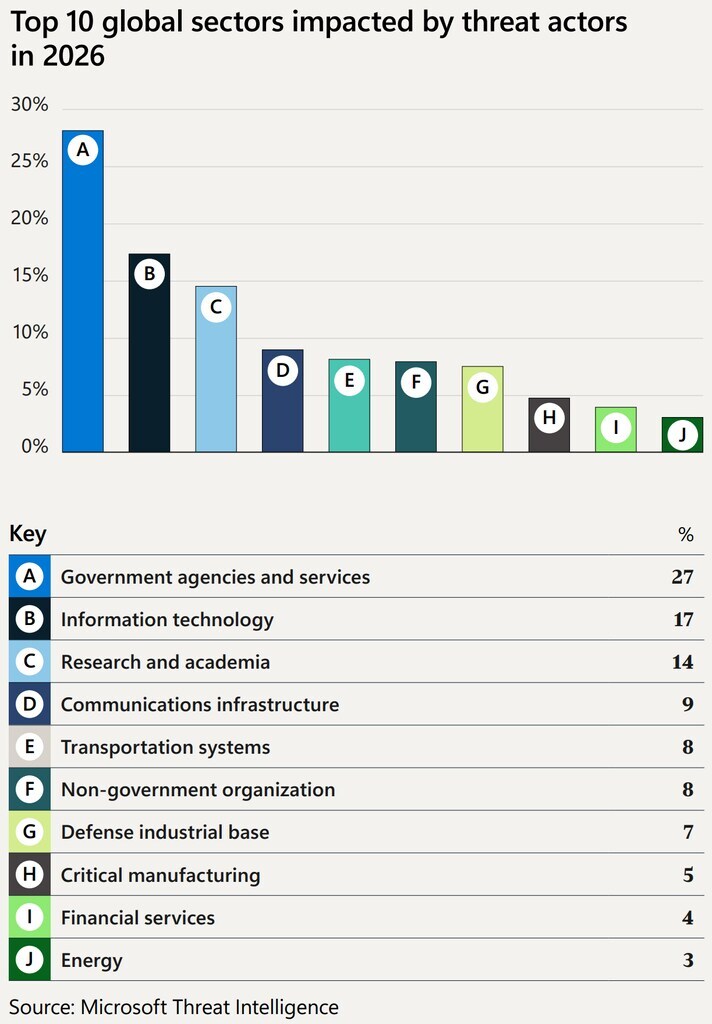
Se constató que los organismos gubernamentales y los servicios públicos eran el sector más afectado a nivel mundial, representando el 27% de la actividad observada, un fuerte aumento con respecto al 17% de 2025 y muy por delante de los servicios de TI.
El informe de 2026 también establece 10 prioridades de seguridad para que las organizaciones aborden estos problemas: gobernar el riesgo cibernético a nivel directivo; proteger la identidad; establecer la gobernanza para la IA; reducir la exposición; establecer la detección de señales cruzadas; crear un programa continuo de gestión de vulnerabilidades de amenazas; priorizar las pruebas; proteger las dependencias del software; participar en la defensa colectiva; prepararse para futuras transiciones tecnológicas.
Las prioridades de Microsoft se hacen eco del reciente libro blanco del Foro Económico Mundial, Punto de inflexión estratégico de la ciberseguridad: Agenda para el liderazgo sénior en 2027, que posiciona La ciberresiliencia como fundamento de la estabilidad económica y muestra a los líderes cómo pueden cerrar la brecha de ciberseguridad.
3. Noticias breves: Las principales noticias sobre ciberseguridad de este mes.
El mayor hackeo de criptomonedas de la historia: El mayor exchange de criptomonedas del mundo, Binance, fue víctima de un hackeo récord de 6.300 millones de dólares a finales de octubre, y los analistas lo calificaron como el El mayor delito de criptomonedas de la historia La mitad de los activos fueron congelados inmediatamente, según los informes. El Guardián pero más de 3.000 millones de dólares siguen en manos de los delincuentes, que se cree que son hackers respaldados por el estado norcoreano, aunque El país ha negado estar involucrado. Los inversores han retirado 3.600 millones de dólares de Binance como resultado del robo, pero la empresa dice que ahora cubrió el 90% de los fondos robados y eso La situación se ha estabilizado., afirmando que “los volúmenes de depósitos se han mantenido sustanciales”.
Los hackers ponen en jaque los supermercados europeos: En octubre, los refrigeradores y congeladores controlados por Internet en cientos de supermercados franceses, incluida la cadena Carrefour, fueron Calentado a más de 50 °C en un ataque cibernético nocturno, provocando incendios y echando a perder grandes cantidades de alimentos. El ataque continuó a principios de noviembre con supermercados en Suecia, Bélgica, Finlandia, Estonia, Países Bajos, Irlanda y Luxemburgo Todos los ataques fueron perpetrados de la misma manera. Nadie se ha atribuido aún la responsabilidad de ninguno de los ciberataques, que el comisario europeo de Agricultura, Christophe Hansen, calificó de «intento deliberado de perturbar nuestra cadena de suministro de alimentos y minar la confianza de los consumidores en ella; una advertencia que debemos tomar en serio».

Detención por ciberataques en hospitales de Londres: Se ha producido una detención en relación con el ciberataque a los hospitales de Londres en 2024, que interrumpió más de 10.000 citas, causó semanas de interrupción y posiblemente contribuyó a la muerte de un paciente. La policía alemana ha detenido a un hombre ruso. Según informa la BBC, está acusado de formar parte de la banda de ciberdelincuentes responsable del ataque informático.
Hospital de Albuquerque sufre un ciberataque: A Incidente de ciberseguridad en una importante red hospitalaria de Nuevo México. El estado estadounidense quedó sin su único centro de traumatología de nivel 1, según informa SecurityWeek. Se enviaron ambulancias a otros hospitales de la región y se cancelaron citas en más de 30 clínicas.
La IA frustra el fraude en el póker: Un jugador de póker en línea descubrió que sus partidas estaban siendo pirateadas mediante un agente de IA. El agente Claude detectó un programa llamado MeshAgent ejecutándose en segundo plano, capaz de controlar la máquina en la que está instalado. Se descubrió que cientos de jugadores habían sido atacados de esta manera. Se reporta el robo de millones de dólares., dice Cableado.
Aumento de los ataques DDoS: La empresa de tecnología de seguridad Cloudflare dijo que Bloqueamos más de 8200 ataques de denegación de servicio distribuido cada hora. Durante el período de julio a septiembre, esto representa un aumento del 208% en los ataques en comparación con el mismo trimestre de 2025, según Cyber Security News.
Solicitud de acceso a la base de datos de empleados gubernamentales: El Departamento de Seguridad Nacional de Estados Unidos ha solicitado a una empresa de alojamiento web en Islandia que elimine o restrinja el acceso a una base de datos de más de 40.000 de sus empleados, informa Reuters. Afirmó que tener la base de datos disponible en línea pone a las personas en riesgo de acoso, acecho y daños físicos”, pero la empresa de alojamiento web aún no ha accedido a eliminarlo.
4. Más información sobre ciberseguridad en los artículos del foro.
La ciberresiliencia se ha vuelto inseparable de la resiliencia económica, sin embargo, las organizaciones que se recuperan más rápido de un ataque no son las que tienen más inteligencia sobre amenazas, sino las que tienen un modelo previamente acordado para decidir qué hacer bajo presión. Este artículo Sanjeev Mehrotra, de Tech Mahindra, presenta un "sistema de decisión de ciberresiliencia" y argumenta que la verdadera medida de la resiliencia reside en la eficacia con la que las organizaciones transforman su conocimiento en acciones oportunas y coordinadas.
Un nuevo informe del Foro Económico Mundial y Boston Consulting Group analiza cómo las jurisdicciones pueden construir marcos regulatorios creíbles para los mercados de activos digitales, que están en constante crecimiento. Regulación de los activos digitales en un panorama global cambiante. El informe identifica nueve dimensiones que los responsables políticos deben considerar, incluyendo el abordaje del problema de la ciberseguridad y los delitos financieros. Lea el informe completo. aquí.
El creciente poder de la IA tiene dos caras: cuanto más avanzada es la tecnología, más útil resulta para delincuentes y atacantes. La respuesta global no ha estado a la altura, argumenta Kat Duffy, investigadora principal de Política Digital y Cibernética del Consejo de Relaciones Exteriores. Duffy aboga por una nueva alianza entre el sector público y el privado —un marco internacional para la cooperación, el intercambio de conocimientos y la aplicación de la ley— y explica en el siguiente vídeo que el modelo ya existe.

El Foro Económico Mundial Centro de Ciberseguridad Proporciona una plataforma independiente e imparcial para reforzar la importancia de la ciberseguridad como un imperativo estratégico e impulsar la acción público-privada global para abordar los desafíos sistémicos de la ciberseguridad.