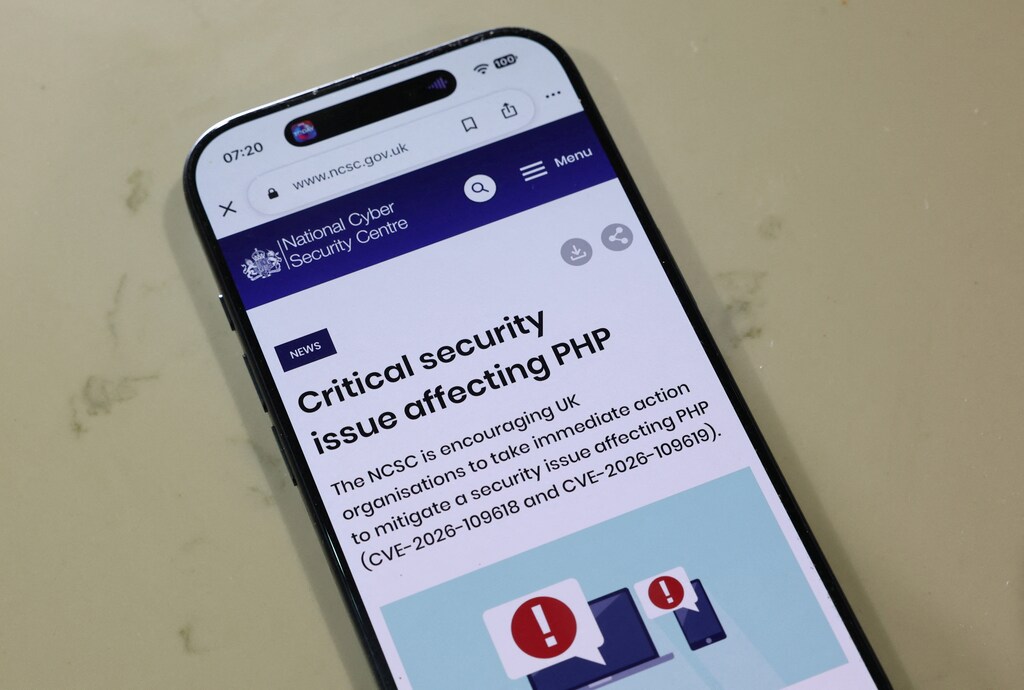
La semana pasada, varios sitios web de todo el mundo quedaron fuera de servicio tras el descubrimiento de dos fallos importantes en un lenguaje de programación informática de uso común.
Las vulnerabilidades en PHP, uno de los programas de infraestructura de sitios web más utilizados, corrían el riesgo de permitir la "ejecución remota de código sin autenticación", según los desarrolladores de PHP. dijo en un comunicado Los desarrolladores lanzaron rápidamente parches para corregir las fallas e instaron a todos los usuarios a actualizar sus sistemas de inmediato.
PHP impulsa alrededor del 70% de todos los sitios web del mundo, incluidas plataformas importantes como WordPress y MediaWiki. Sitios web que van desde el servicio meteorológico de Japón hasta partes del portal web de la BBC fueron dados de baja cuando se hicieron públicas las fallas. Varios sitios web de universidades y hospitales también fueron afectados. deshabilitado como medida de precaución.
Si se explotan, las vulnerabilidades podrían exponer varios sistemas a accesos no autorizados, robo de datos o interrupciones, advierten expertos y autoridades en ciberseguridad. La Agencia de Ciberseguridad de la Unión Europea, por ejemplo, señalado en un comunicado que todas las organizaciones deben identificar las aplicaciones basadas en PHP e implementar actualizaciones inmediatas, añadiendo que cuando “la solución no sea factible, se debe considerar aislar las aplicaciones expuestas de las redes públicas hasta que se puedan aplicar las correcciones”.
Los fallos, que fueron denominados “PHP2Shell”, fueron descubiertos con modelos de IA utilizados por investigadores en OpenAI y California, una empresa de ciberseguridad. Fenómeno La empresa de seguridad de IA y computación en la nube, ahora propiedad de Alphabet, también identificó las vulnerabilidades.
“Equipos independientes de investigadores de seguridad combinaron modelos avanzados de IA con la experiencia humana para analizar el código fuente de PHP, identificar las vulnerabilidades relevantes, desarrollar formas prácticas de explotarlas y probar las soluciones propuestas”, explicó Akshay Joshi, director del Centro de Ciberseguridad del Foro Económico Mundial.
Para comprender mejor este problema, le pedimos a Joshi que analizara más a fondo las vulnerabilidades de PHP y el impacto general de la IA en la ciberseguridad. Esto fue lo que nos comentó.
¿Cuáles son los fallos de PHP y qué versiones o sistemas se ven afectados?
PHP es el lenguaje de programación del lado del servidor que sustenta millones de sitios web y aplicaciones web. Se han descubierto dos graves fallos de seguridad en el propio PHP. Estos fallos pueden provocar que el sistema gestione incorrectamente la información en memoria, ya sea por falta de espacio o cuando la información de una visita a un sitio web se transfiere erróneamente a la siguiente.
En conjunto, estas vulnerabilidades podrían permitir que un atacante no autenticado ejecute código de forma remota, tome el control de un sitio web, acceda a datos confidenciales o interrumpa servicios. Los fallos afectan a versiones antiguas y sin parchear de PHP, incluidas versiones sin soporte. Las principales versiones corregidas son PHP 8.2.35, 8.3.36, 8.4.27 y 8.5.12. Actualizar WordPress u otra plataforma web no es suficiente; también es necesario actualizar el software PHP subyacente.
El riesgo es mayor para las organizaciones que utilizan sistemas antiguos o sin actualizar, dado el uso generalizado de PHP en infraestructuras digitales públicas y privadas.
¿Qué organizaciones están en riesgo y cómo están respondiendo?
El mayor riesgo se da entre las organizaciones que operan sitios web y aplicaciones de cara al público con versiones vulnerables de PHP, especialmente aquellas que utilizan infraestructuras antiguas o que dependen de alojamiento de terceros, complementos y sistemas heredados que pueden no estar completamente documentados.
Esto incluye a organizaciones que utilizan plataformas como WordPress, Drupal, MediaWiki, sistemas de comercio electrónico y aplicaciones PHP personalizadas. Los proveedores de servicios esenciales se enfrentan a una presión particular, ya que incluso las interrupciones preventivas pueden afectar el acceso a los servicios públicos.
Las organizaciones están evaluando su exposición, coordinándose con los proveedores de tecnología y priorizando los sistemas críticos para su corrección. Los proveedores de servicios en la nube y las empresas de seguridad apoyan este esfuerzo mediante la aplicación de parches o la actualización de los entornos gestionados cuando corresponda, el fortalecimiento de la protección de la red y el intercambio de información sobre amenazas. Cuando el riesgo no se puede reducir rápidamente, las organizaciones podrían necesitar restringir el acceso a los servicios afectados o desconectarlos temporalmente mientras se lleva a cabo la corrección.
Si se sospecha de una posible vulneración de seguridad, los equipos deben preservar las pruebas, investigar el sistema y cambiar las contraseñas, los tokens de acceso, las claves API y demás credenciales. En determinadas circunstancias, pueden implementarse medidas temporales para reducir la exposición, pero el proyecto PHP ha dejado claro que la actualización es la única solución fiable.
¿Cómo afecta este descubrimiento a la seguridad del software de código abierto?
Se utilizó inteligencia artificial para buscar en código complejo, identificar comportamientos de memoria sospechosos, generar y probar hipótesis de explotación, validar parches y examinar si las variantes relacionadas seguían siendo explotables.
La conclusión principal es que la IA está cambiando la velocidad de detección de vulnerabilidades. Puede brindar a los defensores una oportunidad crucial para encontrar y corregir fallos antes que los ciberdelincuentes. Pero estas mismas capacidades también pueden ayudar a los atacantes a convertir descubrimientos técnicos en exploits funcionales con mayor rapidez.
El incidente de PHP también pone de manifiesto un desafío más amplio en el mantenimiento del software de código abierto de uso generalizado. El software que da soporte a gran parte de internet a nivel mundial puede depender de un número relativamente pequeño de mantenedores, una capacidad especializada limitada y una coordinación compleja entre colaboradores y usuarios. Por lo tanto, una vulnerabilidad puede permanecer sin resolver durante años, mientras que las organizaciones que dependen del software pueden tener poca visibilidad sobre su exposición.
Más allá de la detección de vulnerabilidades, esto subraya la importancia de coordinar la divulgación, el desarrollo de parches, las pruebas y la implementación con la suficiente rapidez en todo el ecosistema.
¿Cuáles son las implicaciones más amplias para la infraestructura de ciberseguridad?
Este incidente demuestra cómo una vulnerabilidad en un componente de software de uso generalizado puede convertirse en un riesgo sistémico, que afecta simultáneamente a gobiernos, empresas, servicios públicos y plataformas en la nube.
Es probable que la IA acelere tanto el descubrimiento como la explotación de vulnerabilidades, reduciendo el tiempo de respuesta de las organizaciones. Por ello, resulta fundamental que las organizaciones realicen inventarios exhaustivos de software, identifiquen dependencias, apliquen parches con rapidez, aíslen los sistemas críticos y refuercen la seguridad de los componentes de software de uso generalizado.
La lección fundamental es que la ciberresiliencia no solo depende de las organizaciones individuales, sino también de la seguridad y la fiabilidad de la infraestructura digital compartida de la que todas dependen.





