Mientras los líderes de todo el mundo analizan cómo aprovechar las ventajas de las tecnologías de cadena de bloques, la seguridad suele ser una preocupación prioritaria. Es posible que conozcan las numerosas ventajas de seguridad inherentes a una cadena de bloques, como la criptografía, la inmutabilidad y la descentralización. Pero persisten algunas preguntas: ¿cuál es el mejor enfoque para abordar la cadena de bloques como problema técnico? ¿Cómo vulneran los atacantes las tecnologías de cadena de bloques? Dadas sus cualidades de seguridad inherentes, ¿cómo podría siquiera un atacante vulnerar una cadena de bloques?
Hoy, los líderes deben cuestionar el saber convencional y pensar de otra manera para lograr el mayor nivel de seguridad posible en el contexto de la cadena de bloques. A continuación, presentamos tres consideraciones clave, cada una acompañada de una serie de perspectivas basadas en investigaciones sobre seguridad y otros datos, para ayudar a los líderes a actuar frente a estos desafíos.
1. La seguridad no es solo un problema técnico, sino también un problema de liderazgo
Hoy, la mayoría de las organizaciones no reconocen la ciberseguridad como la disciplina esencial de liderazgo que es. Tomemos, por ejemplo, la investigación informal del periodista especializado en seguridad Brian Krebs. Su estudio, que examinó las páginas de liderazgo de las 100 empresas más grandes del mundo según su valor de mercado, concluyó que solo el 5 % mencionaba algún tipo de líder de ciberseguridad. Esto demuestra claramente que la mayoría de las empresas no considera que la ciberseguridad sea un componente clave del equipo directivo general de la empresa.
Esto también coincide con uno de los hallazgos clave de un estudio publicado recientemente sobre seguridad sanitaria, de dos años de duración, en el que uno de los principales defectos estructurales era que «los responsables de tomar decisiones en los centros de salud tienen poca información o control sobre las prácticas de seguridad». Estos ejemplos ilustran claramente algo que muchos en el sector de la seguridad ya sabemos: demasiados líderes consideran la seguridad una cuestión técnica y no una cuestión de liderazgo.
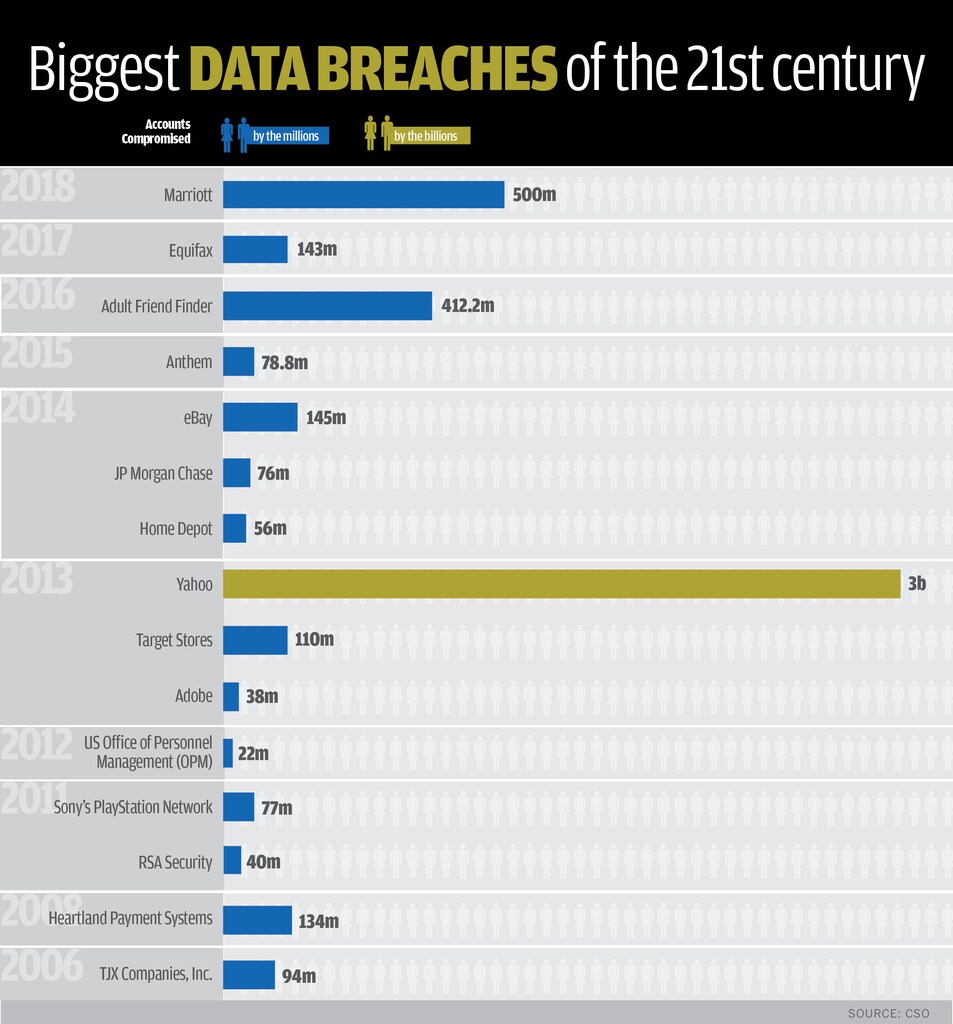
Sin embargo, los mercados ya se han pronunciado, y las industrias de todo el mundo empiezan a considerar la seguridad como la cuestión esencial de liderazgo que es. A raíz de la infame brecha de seguridad de Target, tanto el director ejecutivo como el director de información fueron despedidos. La directora de la Oficina de Administración de Personal del Gobierno de Estados Unidos (OPM) se vio obligada a dimitir cuando su organismo sufrió una brecha de seguridad catastrófica; lo mismo ocurrió con el copresidente de Sony Pictures Entertainment tras su infame brecha de seguridad.
Lo que tienen en común todos estos casos es que, antes de las brechas, probablemente esos líderes —tanto del sector público como del privado— no habrían considerado que la ciberseguridad formara parte esencial de sus responsabilidades laborales. Pero, en sus respectivas organizaciones, había consenso en que la ciberseguridad era responsabilidad de los niveles más altos de liderazgo; se les exigieron responsabilidades por los fallos de seguridad.
¿Qué pueden hacer los líderes al respecto?
⦁ Crear un cargo de liderazgo en seguridad en su organización y asegurarse de que quien lo ocupe tenga la autoridad necesaria para actuar cuando haga falta. Esa persona debe poder defender eficazmente las necesidades de seguridad de la organización, sobre todo cuando entren en conflicto con sus necesidades operativas.
⦁ Familiarizarse con los principios fundamentales del diseño seguro para estar mejor informado al interactuar con la persona responsable de seguridad que hayan designado. Así podrá ejercer con mayor eficacia su responsabilidad de velar por este ámbito, del que es responsable en última instancia.
2. La explotación de vulnerabilidades no se debe solo a las capacidades de los atacantes, sino también a los errores de los desarrolladores
Con la llegada de las tecnologías de cadena de bloques, los atacantes han demostrado que pueden desplegar técnicas de ataque nuevas y novedosas, pertinentes únicamente en este contexto, como el «ataque del 51 %»: la técnica mediante la cual un atacante obtiene el control de más de la mitad de la cadena de bloques y, por tanto, puede llevar a cabo diversas acciones maliciosas.
Los titulares de las noticias podrían hacer creer que las grandes brechas de seguridad de las que leemos casi a diario son obra de atacantes extremadamente hábiles que aprovechan vulnerabilidades novedosas, hasta entonces desconocidas, para lograr sus siniestros propósitos. Esto puede ser cierto en cierta medida, pero solo representa una pequeña parte del desafío general.
En cambio, los líderes deben reconocer que las vulnerabilidades más comúnmente explotadas se deben a que no se comprenden ni se aplican adecuadamente medidas de seguridad cuya eficacia está probada.
Por ejemplo, el Top 10 de OWASP, una recopilación de vulnerabilidades que «representa un amplio consenso sobre los riesgos de seguridad más críticos para las aplicaciones web», incluye problemas frecuentes como los ataques de inyección, los fallos de autenticación, las configuraciones de seguridad incorrectas y otros.
Se trata de problemas bien comprendidos y documentados, que los equipos de defensa conocen desde hace muchos años; sin embargo, siguen afectando a organizaciones de todo el mundo y constituyen la mayoría de las vulnerabilidades de seguridad que los líderes de hoy deben conocer y tomar en serio.
¿Qué pueden hacer los líderes al respecto?
⦁ Capacitar a los desarrolladores en seguridad. No necesitan convertirse en la próxima estrella de la conferencia anual de seguridad DEF CON; solo deben comprender los principios fundamentales de la seguridad —en especial la criptografía, dado su papel central en la cadena de bloques— y saber cómo aplicarlos en las soluciones que desarrollan.
⦁ Reconocer que los aspectos esenciales de la seguridad importan tanto como —o incluso más que— las novedades exóticas. Esto exige un cambio importante en la mentalidad de liderazgo porque, a diferencia de la preocupación por lo desconocido, tienen un amplio control sobre la evaluación de su propia tecnología para detectar cómo podrían intentar explotar errores comunes de los desarrolladores atacantes de cualquier nivel de habilidad.
3. Aunque los atacantes sí vulneran las cadenas de bloques, con mayor frecuencia explotan la configuración de la tecnología que las utiliza
Aunque los atacantes pueden intentar vulnerar una cadena de bloques y, en muchos casos, lo consiguen, con mucha más frecuencia intentan comprometer su implementación.
Como ya se ha señalado, los atacantes saben que el error humano puede introducir inadvertidamente en el diseño y la implementación del sistema en su conjunto vulnerabilidades que pueden explotarse. Además, como cualquier otro líder, analizan los costes y beneficios: consideran el esfuerzo que requiere atacar algo y las posibles consecuencias; luego se centran en las actividades que ofrecen el mayor rendimiento potencial con la menor inversión de esfuerzo.
Por la combinación de estos factores, los atacantes suelen centrarse más en vulnerar la implementación, dado que es muy probable que un desarrollador haya cometido errores inadvertidamente al desplegarla.
Pensemos en una historia parecida: hace poco entraron a robar en el trastero de un amigo mío. Lo había asegurado con un candado grande y caro. Fue una buena decisión porque, del mismo modo que importa que una cadena de bloques esté bien construida, también importa que un candado esté bien fabricado.
Sin embargo, los ladrones ni siquiera intentaron forzar el candado, y su solidez no los disuadió. Simplemente arrancaron de la puerta los herrajes del pestillo, que estaban mal instalados. Mi amigo había elegido un candado resistente y lo había instalado correctamente, pero vulneraron su seguridad por la forma en que estaba construido el sistema que lo rodeaba. Por eso importa la configuración de la implementación de su cadena de bloques.
¿Qué pueden hacer los líderes al respecto?
⦁ Elaborar un modelo de amenazas para comprender quiénes son sus posibles adversarios; por qué les interesa explotar su sistema; qué nivel de habilidad tienen; y con qué recursos cuentan.
⦁ Asegurarse de que su organización cuente con el talento necesario en seguridad. Necesitan a los especialistas adecuados para ayudarles a cumplir su misión de seguridad.
⦁ Colaborar con un experto independiente en seguridad externo. Ya sea en lugar de contar con su propio equipo interno o además de él, necesitan expertos de su lado que aporten una perspectiva independiente, libre de cualquier sesgo político que pueda existir en la organización y que dediquen todo su tiempo a estudiar cómo defenderse del adversario.
Por dónde empezar
Un liderazgo eficaz en seguridad puede ser difícil, pero es posible. Como líder, si puede desglosar el desafío de seguridad en sus componentes fundamentales, podrá elaborar un plan de acción para abordar las causas de fondo. Las tecnologías de cadena de bloques son revolucionarias en muchos sentidos, pero el simple hecho de que la cadena de bloques sea diferente no exige adoptar un paradigma de seguridad completamente nuevo.
En cambio, si comprende el pequeño conjunto de aspectos que sí son diferentes y se mantiene alerta para seguir abordando eficazmente los fundamentos esenciales, puede conducir a su organización hacia un futuro prometedor: uno en el que pueda aprovechar las numerosas ventajas que ofrecen estas tecnologías sin exponer innecesariamente a su organización a riesgos indebidos.




