Los ciberataques representan un enorme riesgo para el valor de las empresas y, en última instancia, para la estabilidad de la sociedad.
Las empresas deben empezar a gestionar la ciberseguridad como parte de su estrategia ambiental, social y de gobernanza corporativa, en lugar de depender del seguro.
Un marco estándar para medir el ciberriesgo ayudaría a las organizaciones y a los reguladores a gestionarlo.
En los últimos meses ha aumentado el número de ciberataques contra infraestructuras críticas, redes financieras, la sanidad, y otros sistemas interconectados. Pese a esta prevalencia, sin embargo, la presión de los inversores y de los consejos de administración en torno a los criterios ambientales, sociales y de gobernanza (ESG) tiende a centrarse en el medio ambiente y la justicia social, mientras que la ciberseguridad queda en manos de los reguladores y de la industria aseguradora.
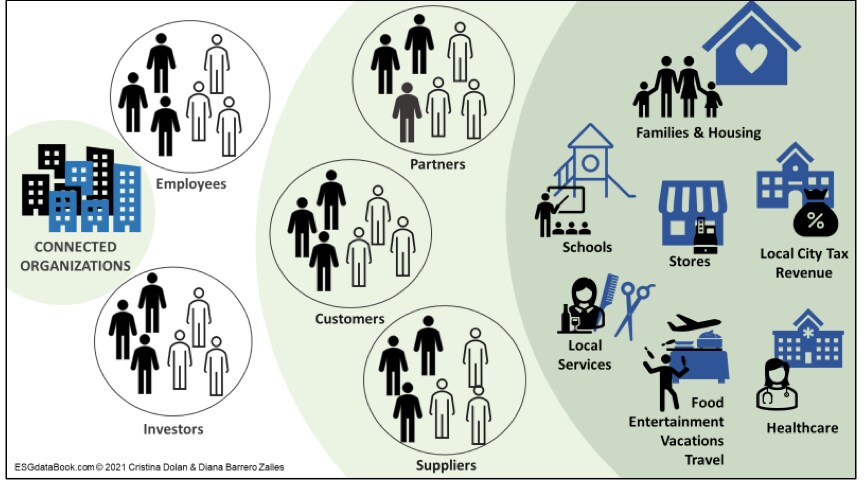
Las empresas deben empezar a considerar la ciberseguridad como parte de los criterios ESG. El ciberriesgo es el riesgo de sostenibilidad más inmediato y financieramente relevante al que se enfrentan hoy las organizaciones. Aquellas que no implementen una buena gobernanza de la ciberseguridad, mediante herramientas y métricas adecuadas, serán menos resilientes y menos sostenibles. Esto, a su vez, repercute en las demás organizaciones de las que dependen y, en última instancia, en la estabilidad de las empresas, las comunidades y los gobiernos.
Estas son tres razones por las que el ciberriesgo debe incluirse en las estrategias ESG:
1. Supone una amenaza para el valor
El valor intangible (el valor de los activos que no son de naturaleza física) representa ahora el 90 % del valor de los activos de las organizaciones, tras haberse más que triplicado en el índice Standard and Poor’s 500 (S&P 500) durante los últimos 35 años. Durante la pandemia de COVID-19, las organizaciones aceleraron la digitalización de sus activos.
Quizá el activo intangible más crítico para determinar el valor de una empresa hoy en día sean los datos, ya sean datos personales, información financiera, datos de seguridad o datos de comportamiento. A medida que las empresas crecen, su valor intangible también aumenta, lo que incrementa el impacto potencial de una brecha de ciberseguridad. En este contexto, no es de extrañar que la ciberdelincuencia con fines de lucro económico se prevé que aumente.
Para gestionar su ciberseguridad, las empresas deben cambiar su forma de pensar. En lugar de tratar de proteger cada uno de los equipos o sistemas frente a ataques, deben centrarse en proteger los activos críticos, es decir, aquellos sin los cuales la organización no puede funcionar. Así, en caso de brecha, el valor no se pierde o la pérdida se reduce al mínimo.
2. Supone una amenaza para la sociedad
Con el afán de facilitar la vida a los consumidores, las organizaciones de todos los sectores han adoptado rápidamente las transacciones digitales. Estas están presentes de forma casi omnipresente en los servicios públicos, los servicios financieros y de seguros, la sanidad y los suministros, así como en los bienes de consumo. Esto genera mayores riesgos de ciberseguridad. En 2021, se batieron récords de robo de identidad, con un aumento del 23 % con respecto al máximo histórico anterior.
Las brechas de datos pueden tener un enorme impacto en las personas. Los piratas informáticos han atacado cada vez más los datos y las instituciones sanitarias, con repercusiones en la calidad de la atención para la comunidad en su conjunto. Una perturbación en el sector de los suministros, como el ataque contra Colonial Pipeline en Estados Unidos, también puede provocar pérdidas temporales de ingresos, lo que afecta aún más a la comunidad.
3. El seguro no puede mitigar el riesgo indefinidamente
En lugar de implementar una gobernanza de la ciberseguridad, las organizaciones han dependido en gran medida del seguro para gestionar el riesgo. Pero, como los tribunales fallan a favor de los asegurados, las aseguradoras seguirán reduciendo el alcance de la cobertura de las pólizas de ciberseguridad, lo que limita la medida en que las organizaciones pueden confiar en él para mitigar el riesgo. En cualquier caso, una reclamación de seguro puede afectar gravemente a la capacidad de una organización para seguir asegurada; el seguro por sí solo no sustituye a una buena gobernanza.
A medida que aumenta la demanda de seguros de ciberriesgo, crece la brecha de cobertura. Esto hace que comprender y gestionar el riesgo sea más importante que nunca, sobre todo porque las multas reglamentarias por sí solas pueden llevar a una organización a la quiebra.
Qué hace el Foro Económico Mundial en materia de ciberseguridad
El Centro de Ciberseguridad ofrece una plataforma de confianza en la que los líderes se reúnen para comprender los ciberriesgos cambiantes y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y a abordar retos que requieren respuestas colectivas.
Un marco estándar para medir el ciberriesgo ayudaría a las organizaciones y a los reguladores a comprenderlo y gestionarlo como parte de su estrategia ESG. Empresas como Apple, Amazon, Microsoft y Netflix tienen un alcance mayor, en número de clientes comprometidos e ingresos anuales, que países enteros como Canadá, Brasil y Rusia. Las regulaciones gubernamentales por sí solas no pueden gestionar de forma realista a todas las empresas, debido a la complejidad de los nuevos modelos de negocio en constante evolución y al creciente tamaño de muchas empresas tecnológicas. Un marco de análisis estandarizado podría sentar un precedente para una gobernanza eficaz.