• Las organizaciones criminales están aprovechando el ransomware para explotar vulnerabilidades durante la pandemia.
• Los ataques de ransomware tienen un coste tanto financiero como humano.
• 65 organizaciones empresariales, sin ánimo de lucro y gubernamentales se han unido para formar el Grupo de Trabajo contra el Ransomware.
Con el mundo todavía afectado por los efectos de la COVID-19, los actores malintencionados intensifican sus esfuerzos por aprovechar la inestabilidad mundial, con distintos grados de éxito. Ninguno ha tenido tanto éxito –ni causado tanto daño– como las organizaciones delictivas que han empleado el ransomware para amenazar a la industria, el comercio, la educación y la vida de las personas de formas que trascienden las fronteras geopolíticas.
Los miembros del Foro Económico Mundial conocen bien el funcionamiento del ransomware: los delincuentes despliegan un programa malicioso que cifra los datos de la red informática de la víctima, haciéndolos inaccesibles para ella hasta que se paga un rescate, a menudo en forma de criptomoneda. Lo que muchos desconocen es hasta qué punto esta actividad se ha generalizado y cuán destructiva es, en términos que van mucho más allá de las pérdidas financieras.
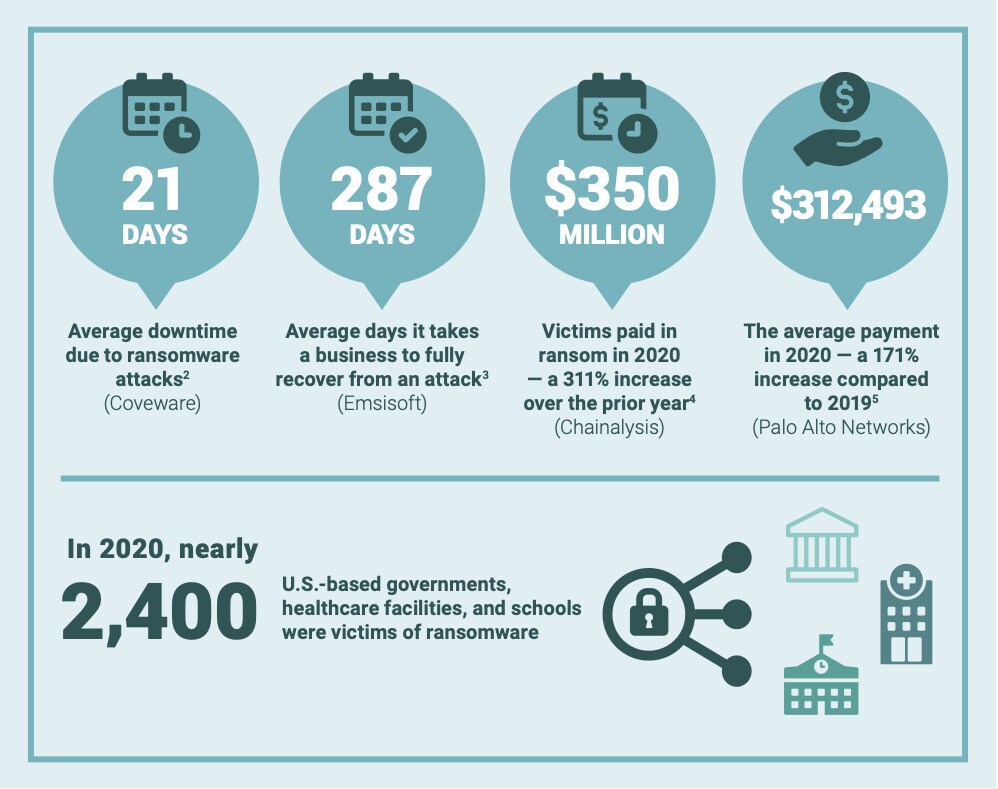
El rescate medio pagado por las organizaciones víctimas se ha más que duplicado en la era de la COVID-19, alcanzando los 312.493 dólares el año pasado, según el Informe sobre amenazas de ransomware 2021 de Unit 42. Estas cifras reflejan solo una parte de la historia económica, ya que el coste del tiempo de inactividad del sistema y de la recuperación a menudo supera el pago del rescate. Y el coste humano es aún más grave. El ransomware impide que los hospitales, las instituciones educativas y los gobiernos funcionen con eficacia o, en ocasiones, los cierra por completo durante días o semanas.
Durante un ataque de ransomware, los administradores de TI a menudo tienen dificultades para recuperar datos y restablecer las operaciones, mientras los empleados permanecen inactivos. Mientras tanto, los máximos responsables mantienen intensos debates internos, deliberando si pagar el rescate o resistir el proceso de remediación. Entretanto, los pacientes de los hospitales pierden el acceso a dosis de quimioterapia y las operaciones se retrasan. Los proveedores logísticos no pueden distribuir las vacunas contra la COVID-19. Los niños se quedan sin escolarizar. Y los gobiernos municipales y regionales dejan de prestar servicios básicos.
Este coste para la sociedad es la razón por la que los líderes mundiales deben actuar.
Afortunadamente, así lo están haciendo. Más de 65 empresas de software (entre ellas algunas competidoras históricas y feroces), proveedores de ciberseguridad, agencias gubernamentales de Estados Unidos y de países europeos, organizaciones sin ánimo de lucro e instituciones académicas han unido fuerzas para combatir esta insidiosa amenaza. Bajo el nombre de Grupo de Trabajo contra el Ransomware (RTF), este grupo de líderes del sector ha elaborado un conjunto claro y estructurado de recomendaciones que, si se dotan de recursos y se aplican, podrían reducir rápidamente el impacto del ransomware en la sociedad.
Sus nombres son conocidos por cualquiera que haya acudido a Davos: Microsoft, Amazon Web Services, Palo Alto Networks, Rapid7 y McAfee, por citar solo unos pocos. Estas empresas han aportado trabajo efectivo, no simple exhibición, y colaboran para combatir un problema tan endémico que ninguna empresa, sector o gobierno puede mitigar por sí solo. El hecho de que hayan llegado a esa conclusión colectiva dice mucho del alcance de este esfuerzo.
Las recomendaciones del Grupo de Trabajo, publicadas en un reciente informe titulado Combatir el ransomware: un marco integral de acción, describen acciones que los gobiernos, las empresas y las organizaciones sin ánimo de lucro pueden emprender para disuadir a los delincuentes del ransomware e interrumpir su modelo de negocio. Aunque el informe dirige muchas de sus recomendaciones al gobierno de Estados Unidos debido a los sólidos vínculos de los miembros del grupo de trabajo con dicho país, también insta a otros gobiernos nacionales y sectores a trabajar juntos, como parte de un esfuerzo global y colaborativo, para frenar la oleada de estos ataques.
El objetivo principal de estas acciones es disuadir a los delincuentes del ransomware; ayudar a las organizaciones a prepararse y defenderse frente a los ataques; socavar las prácticas que hacen tan lucrativo el ransomware; y responder de forma más eficaz a los ataques de ransomware.
Aunque el informe de 81 páginas contiene demasiadas recomendaciones para enumerarlas aquí, el RTF identifica cinco acciones críticas y urgentes que constituyen la base de su marco integral:
1. Las agencias diplomáticas y de aplicación de la ley internacionales deben declarar el ransomware una prioridad y llevar a cabo una estrategia integral y con recursos, que incluya medidas para impedir que los Estados nacionales den refugio seguro a las organizaciones de ransomware.
2. La Casa Blanca debería coordinar una campaña operativa agresiva, sostenida y basada en inteligencia, de «todo el gobierno», trabajando más estrechamente con la industria privada y otros gobiernos para combatir el ransomware.
3. Los gobiernos deben crear fondos de respuesta y recuperación ante ciberataques; exigir que las empresas y otras organizaciones notifiquen los pagos de rescates; y obligar a las organizaciones a considerar alternativas antes de realizar cualquier pago.
4. La comunidad internacional debería coordinar esfuerzos para desarrollar un marco contra el ransomware único y ampliamente adoptado, que ayude a las organizaciones a prepararse y responder a los ataques de ransomware.
5. Los gobiernos deben regular más estrictamente el sector de las criptomonedas y asegurar que los intercambios, los quioscos y las mesas de negociación over-the-counter cumplan la normativa vigente, incluidas las leyes de conozca a su cliente, contra el blanqueo de capitales y contra la financiación del terrorismo.
Si se aplican en conjunto, estas medidas generarían beneficios inmediatos y a más largo plazo, y demostrarían a los ciberdelincuentes que el ransomware ya no es una estrategia fácil ni segura para obtener beneficios económicos.
Qué hace el Foro Económico Mundial en materia de ciberseguridad
El Centro de Ciberseguridad ofrece una plataforma de confianza en la que los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a fortalecer la ciberresiliencia y a abordar retos que requieren respuestas colectivas.
Los esfuerzos en curso dentro de la Alianza contra la Ciberdelincuencia del Foro Económico Mundial sitúan con firmeza a sus miembros para liderar la implementación de muchas de estas recomendaciones. De hecho, los miembros del Foro Económico Mundial están en una posición única para hacerlo y cuentan con los medios e influencia necesarios para contribuir a librar esta batalla. El informe del RTF debería ser el inicio de una conversación global, en la que el mundo se una para mitigar un problema que nos amenaza a todos.




