Si bien las plataformas de protección de aplicaciones nativas en la nube (CNAPP) ayudan a gestionar los riesgos, se centran en generar alertas y en la corrección, en lugar de prevenir los ataques, lo que deja los entornos en la nube vulnerables a amenazas en evolución.
Para proteger los entornos en la nube, las organizaciones deben adoptar un enfoque proactivo centrado en la prevención, que incluya herramientas en tiempo real basadas en inteligencia artificial (IA) y un modelo de seguridad de confianza cero, para minimizar los riesgos antes de que se materialicen.
Las CNAPP deben combinarse con soluciones preventivas, como los cortafuegos de aplicaciones web (WAF) y las pasarelas de seguridad virtuales, para reducir la gravedad de los riesgos y priorizar de forma eficaz las amenazas críticas.
En el mundo actual, impulsado por la nube, la ciberseguridad es una consideración estratégica fundamental.
En consecuencia, las CNAPP han ganado popularidad como medio para proteger los entornos críticos en la nube. Estas soluciones de seguridad están diseñadas para proteger las aplicaciones nativas en la nube a lo largo de su ciclo de vida, desde el desarrollo hasta el despliegue.
Aunque las CNAPP ayudan a identificar y gestionar los riesgos, se centran principalmente en alertar a los usuarios y sugerir medidas correctoras, en lugar de prevenir los ataques. A medida que las organizaciones adoptan con rapidez las tecnologías en la nube, el panorama de amenazas en evolución pone de manifiesto las limitaciones de las CNAPP y hace que sus promesas de seguridad sean incompletas.
Para lograr una seguridad sólida en la nube, es esencial avanzar hacia un enfoque de seguridad en tiempo real centrado en la prevención, que incluya modelos de confianza cero.
Riesgos crecientes para la seguridad en la nube
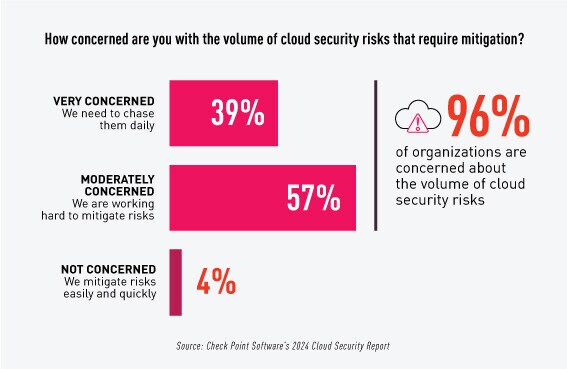
A nivel mundial, los incidentes de seguridad en la nube aumentaron un 154% entre 2023 y 2024. Sin embargo, nuestra investigación demuestra que solo el 4% de las organizaciones tiene la capacidad de corregir los riesgos de forma rápida y eficaz.
A medida que las operaciones empresariales dependen cada vez más de redes en la nube globales, sujetas a normas de cumplimiento estrictas, la responsabilidad derivada de una seguridad fragmentada en la nube se dispara. Establecer una postura de ciberseguridad centrada en la prevención debería ser un objetivo estratégico clave para todas las organizaciones.
Por desgracia, la ciberseguridad suele considerarse un obstáculo para la innovación. Sin embargo, la realidad es que la ciberseguridad es un facilitador del negocio, ya que una ciberseguridad sólida permite a las organizaciones centrarse en la innovación y la rapidez. Las CNAPP por sí solas no pueden lograrlo. Las organizaciones deben centrarse en diseñar redes seguras desde el principio para alcanzar este tipo de postura de ciberseguridad.
Reacción en lugar de prevención
Los entornos en la nube son cada vez más complejos; con esta complejidad crece una lista de riesgos en constante aumento. Entre ellos se incluyen las configuraciones incorrectas, las vulnerabilidades de código abierto y el malware sofisticado. Las soluciones CNAPP abordan esto alertando a los usuarios sobre posibles amenazas y sugiriendo medidas de corrección. Aunque las alertas y las sugerencias pueden ser útiles, no atienden la necesidad fundamental: la prevención.
Una de las principales funciones de las CNAPP es su capacidad para reducir la fatiga por alertas, priorizando los riesgos críticos. Lo consiguen correlacionando distintos indicadores, como las vulnerabilidades y las configuraciones, para identificar las preocupaciones más apremiantes. Pero aquí radica el problema: las CNAPP se centran en generar alertas y gestionar los riesgos, no en impedir que los ataques se produzcan en primer lugar.
Esta paradoja resulta evidente si se tiene en cuenta que, aunque las CNAPP pueden localizar vulnerabilidades, no hacen nada para impedir que se exploten. Esto se debe a que el modelo actual de las CNAPP se basa en la respuesta y la corrección, no en la defensa proactiva. En resumen, las CNAPP ayudan a reaccionar ante los riesgos, pero no impiden que se materialicen.
El retraso en la corrección
Incluso cuando las CNAPP identifican los riesgos más críticos, la rapidez de la corrección sigue siendo a menudo un reto. Muchas organizaciones tienen dificultades con el tiempo que se tarda en abordar las vulnerabilidades, lo que deja una ventana de oportunidad para que los atacantes las exploten. La Cloud Security Alliance muestra que, por término medio, se tarda dos días en abordar incluso la vulnerabilidad más crítica.
Este retraso es una debilidad clave de la seguridad en la nube en la actualidad. Además, las soluciones CNAPP también se quedan cortas frente a las vulnerabilidades de día cero. Threat Analysis Group muestra que en 2023 se explotaron 97 vulnerabilidades de día cero, un aumento notable frente a las 62 identificadas en 2022. Las CNAPP por sí solas no logran mantener el ritmo.
Además, a medida que aumenta el número de riesgos, disminuye el porcentaje de vulnerabilidades que realmente se corrigen. Las CNAPP pueden generar una falsa sensación de seguridad, ya que el gran volumen de riesgos sin resolver sigue creciendo.
Si bien las CNAPP aportan información valiosa sobre la seguridad en la nube, no pueden funcionar por sí solas como una solución completa.
Itai Greenberg, Chief Strategy Office, Check Point Software Technologies
Adoptar la prevención en tiempo real y la confianza cero
Las organizaciones necesitan adoptar un enfoque proactivo para superar las limitaciones de las CNAPP. La prevención en tiempo real y la implantación de un modelo de seguridad de confianza cero son esenciales para lograr una protección integral en la nube. Comprender los componentes clave de una postura de seguridad integral en la nube es el primer paso.
Prevención en tiempo real, con inteligencia artificial, en la red y en la carga de trabajo
Los entornos en la nube necesitan soluciones WAF avanzadas, basadas en inteligencia artificial, que analicen patrones y comportamientos para prevenir los ataques de día cero en las aplicaciones en la nube. Esta detección basada en IA es mucho más eficaz que los WAF obsoletos basados en firmas. La investigación demuestra que las organizaciones con despliegues eficaces y amplios de IA y automatización contuvieron las brechas de seguridad, de media, casi 100 días más rápido que el resto de organizaciones.
Este tipo de IA estratégica también permite la toma de decisiones contextual, otro componente crucial de la prevención en tiempo real. Las soluciones de seguridad deben ser capaces de tomar decisiones basadas en todo el entorno de la carga de trabajo, incluidos el código ejecutado y los componentes de código abierto. Esto puede reducir el tiempo de corrección de horas a minutos o segundos.
Seguridad adaptativa de confianza cero
Cada organización debe disponer de una política unificada de confianza cero que se aplique a todos los entornos en la nube, ya sean públicos, privados o en un sistema de código abierto como Kubernetes. Un único panel centralizado con políticas y registros unificados es esencial para la coherencia y para eliminar los puntos ciegos innecesarios.
Esas políticas deben ser adaptativas en función de las identidades, como el cargo y la función, para limitar los riesgos en toda la organización. Del mismo modo, la confianza cero contiene el movimiento lateral dentro de la red, garantizando que, aunque una parte del entorno se vea comprometida, la amenaza quede contenida.
CNAPP mejorada con contexto preventivo
Si bien las CNAPP son valiosas, deben combinarse con herramientas preventivas, como los WAF, las pasarelas de seguridad virtuales y la protección basada en agentes, para ser plenamente eficaces. La integración de estas herramientas ayuda a reducir los riesgos y a minimizar la fatiga por alertas, al centrarse en las amenazas más críticas.
Al correlacionar indicadores como las vulnerabilidades del código y los problemas de configuración, las CNAPP pueden detectar los riesgos más graves. La seguridad debe abarcar desde el código hasta la nube, comenzando por un análisis exhaustivo en el desarrollo (canales CI/CD, repositorios y producción) para detectar las vulnerabilidades a tiempo. Este enfoque integral garantiza evaluaciones de riesgo más precisas y ayuda a los equipos de seguridad a priorizar las alertas relevantes.
El cambio imperativo hacia la prevención
Si bien las CNAPP aportan información valiosa sobre la seguridad en la nube, no pueden funcionar por sí solas como una solución completa. El panorama de amenazas, en constante crecimiento, exige avanzar hacia la prevención en tiempo real e implantar un modelo de confianza cero.
Al adoptar estas estrategias proactivas, las organizaciones pueden por fin superar la ilusión de seguridad que generan las CNAPP y lograr una protección real frente a las amenazas en evolución de los entornos en la nube actuales.




