La COVID-19 está acelerando la transformación digital de las empresas, especialmente en el comercio minorista, la educación y la atención sanitaria.
Una digitalización rápida y no planificada aumenta el riesgo y el impacto de los ciberataques.
Los líderes deben adoptar un enfoque sistémico de la ciberseguridad en tres fases.
La COVID-19 está cambiándolo todo. Junto con el distanciamiento social, la desinfección obsesiva, las cadenas de suministro interrumpidas, las plantillas fragmentadas y el auge de las videoconferencias, la pandemia está impulsando cambios sistémicos agudos en el comportamiento de consumidores y empresas. Estos cambios están provocando una oleada de situaciones empresariales nuevas e imprevistas. La determinación de transformarse es palpable.
Las empresas saben que deben innovar rápidamente, aprovechar las nuevas herramientas digitales y utilizar los servicios en la nube para salir de la crisis por delante de sus competidores, con impulso para la transformación a largo plazo de sus negocios en un panorama mundial alterado.
Esta innovación es una buena noticia, pero tiene un coste. A medida que lo digital se arraiga más profundamente, también aumenta el riesgo y el impacto de los ciberataques.
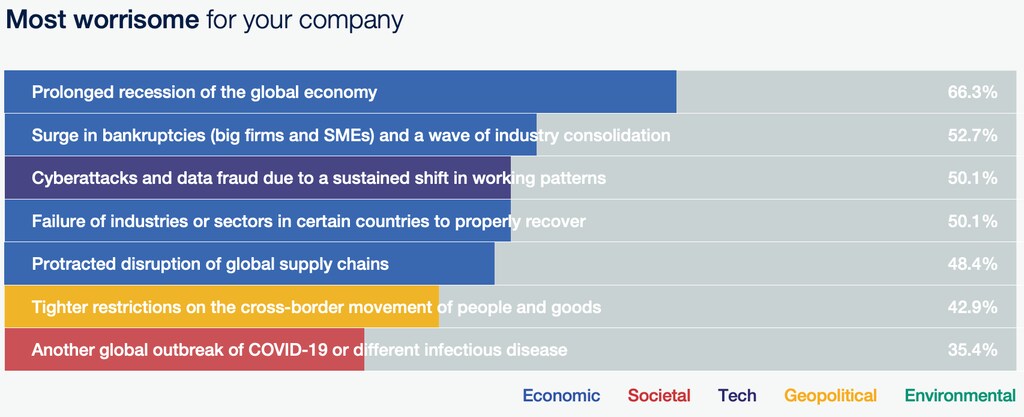
El informe Perspectivas de riesgos de la COVID-19 del Foro Económico Mundial concluyó que el 50 % de las empresas temía un aumento de los ciberataques debido únicamente al cambio en los patrones de trabajo. Estos temores están justificados. Las decisiones apresuradas y no planificadas relacionadas con las transformaciones digitales agravarán considerablemente la oleada de problemas de ciberseguridad.
La ciberseguridad cobra aún más importancia ante la creciente dependencia de la infraestructura digital para garantizar la resiliencia colectiva. Muchas de las industrias que se están transformando cumplen funciones esenciales, y una interrupción de sus cadenas de suministro podría afectar al transporte y la disponibilidad de medicamentos que salvan vidas, componentes, equipos y materias primas.
La pandemia de COVID-19 está impulsando la transformación tecnológica en tres áreas clave, y los líderes deben tomar tres medidas para protegerlas.
Tres transformaciones tecnológicas clave expuestas al riesgo cibernético
La transformación tecnológica continuará durante la pandemia y mucho después. El desafío para la seguridad mundial es que esta digitalización a gran escala y no planificada se apoya en modelos de negocio y operaciones ágiles, pero relativamente inmaduros.
Observamos esto en tres transformaciones clave:
Comercio minorista virtual. Los minoristas buscan soluciones que protejan a sus clientes. Están dispuestos a invertir en tecnologías avanzadas, como la realidad aumentada, la visión artificial, la fusión de sensores, los chatbots de recomendaciones, las transacciones sin efectivo y los recibos por correo electrónico, para que los clientes puedan «probarse virtualmente» la ropa o guardar sus compras en una bolsa y salir de la tienda sin ningún contacto humano. Incluso antes del inicio de la pandemia, el sector minorista era uno de los sectores más atacados por los grupos de ciberdelincuentes, y tendrá una nueva superficie de ataque digital que deberá proteger.
Educación digital. El sector educativo está rediseñando la prestación de sus servicios mediante la adopción de tecnología para responder a un entorno de aprendizaje cambiante. Si los proveedores de educación superan los desafíos, las escuelas virtuales podrían convertirse en la «nueva normalidad», y los enfoques tradicionales quedarían relegados de forma permanente. Después de la pandemia, 262 millones de niños sin escolarizar de países de ingresos bajos y medios podrían recibir educación a pesar de la escasez de docentes cualificados e infraestructura. Esto también podría reducir la brecha digital en las regiones más pobres y las sociedades más desfavorecidas. Ahora es importante proteger los millones invertidos en las escuelas virtuales.
Robótica y atención sanitaria. La industria de la atención sanitaria está desplegando robots para desinfectar hospitales, manipular muestras de laboratorio, eliminar residuos médicos y vigilar salas de aislamiento sin presencia humana. Hasta ahora, esto ha sido en gran medida experimental, pero los robots han demostrado su utilidad y los hospitales seguirán utilizándolos para realizar procedimientos quirúrgicos complejos a cargo de médicos especialistas. Sin embargo, ya crece la preocupación por sus vulnerabilidades cibernéticas.
Estas tres tendencias representan una revolución en la forma en que las personas se conectan con los recursos, y crean un mundo aún más interconectado. Pero también son objetivos fáciles para los ciberdelincuentes. Esto es especialmente cierto porque, a escala del ecosistema, los recursos de ciberseguridad todavía no están disponibles a gran escala y siguen concentrados en los mercados más desarrollados y con más recursos.
Tres medidas que pueden tomar los líderes para abordar los desafíos de ciberseguridad
Los líderes deben empezar a adoptar un enfoque sistémico de la seguridad mientras transforman sus empresas.
Para los líderes encargados de proteger sus empresas tanto de las fuerzas del mercado como de los ciberataques, el enfoque debe ser oportuno y desarrollarse en tres fases:
Corto plazo inmediato (de 0 a 3 meses): Las oficinas están vacías y las empresas y sus empleados se están adaptando a la nueva modalidad de trabajo. Para mantener las operaciones, las empresas deben proteger el acceso remoto y los servicios de colaboración, intensificar las medidas contra el phishing y reforzar la continuidad del negocio. Deben establecer una sólida cultura de higiene cibernética, proporcionando recursos a la plantilla y gestionando el acceso y supervisando la actividad en los activos críticos.
Corto plazo (de 3 a 6 meses): No todas las organizaciones comprenden su postura de seguridad ni la eficacia de sus controles de seguridad. Por ello, no toman las decisiones adecuadas ni priorizan las medidas correctas, lo que deja a la empresa expuesta a ataques y vulneraciones. La siguiente prioridad es proteger a los usuarios finales, los datos y la marca. A medida que han aumentado las amenazas de ciberseguridad, los responsables de seguridad y sus equipos también se benefician de una mayor prioridad. Será inevitable reajustar los presupuestos, ya que se aplazarán otros proyectos para proteger a las organizaciones e invertir más en seguridad.
Mediano y largo plazo (12 meses): Los estrategas de ciberseguridad deben empezar a pensar a más largo plazo en la seguridad de sus procesos y arquitecturas. Deben priorizar, adoptar y acelerar la ejecución de proyectos críticos como Zero Trust, Software Defined Security, Secure Access Service Edge (SASE) e Identity and Access Management (IAM), así como la automatización para mejorar la seguridad de los usuarios remotos, los dispositivos y los datos.
Qué hace el Foro Económico Mundial en materia de ciberseguridad
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en fomentar la comprensión y la confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración entre sectores y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la resiliencia cibernética y abordar desafíos que requieren respuestas colectivas.
La COVID-19 está cambiando la cultura tecnológica y la infraestructura de todas las organizaciones medianas y grandes más rápido que cualquier acontecimiento o fenómeno conocido. Esto significa que los cambios continuarán y que los piratas informáticos seguirán atacando nuestra creciente dependencia de las herramientas digitales. Las empresas que se centren en volver a una situación «casi normal» invertirán tiempo, esfuerzo y dinero en una batalla perdida desde hace mucho.
La pandemia ofrece una oportunidad para innovar a fondo, cambiar drásticamente de perspectiva y adoptar procesos operativos seguros y resilientes. La intensidad y la importancia que una organización otorgue a su estrategia de ciberseguridad determinarán si esta oportunidad mejora sus resultados o se convierte en un desastre empresarial.




