Una perspectiva positiva para la economía mundial no debería dar lugar a la complacencia. Como se describe en el Informe de riesgos globales de 2018, el panorama de riesgos mundiales, que cambia con rapidez, plantea a las empresas un entorno operativo y de inversión complejo.
El ritmo del cambio se ha acelerado, impulsado por rápidos avances tecnológicos, cambios sísmicos en el panorama geopolítico y un aumento de las fuentes de inestabilidad social. La amplia gama de posibles perturbaciones que podrían surgir en este contexto exige una estrategia que dé prioridad a la resiliencia.
El tiempo promedio que las empresas permanecen en el índice S&P 500 ya ha disminuido de aproximadamente 60 años en la década de 1950 a 12 años en la actualidad. La velocidad del cambio en el entorno actual, que crea tanto nuevas oportunidades como nuevas amenazas, probablemente reducirá aún más esta cifra.
El desafío creciente de la ciberseguridad
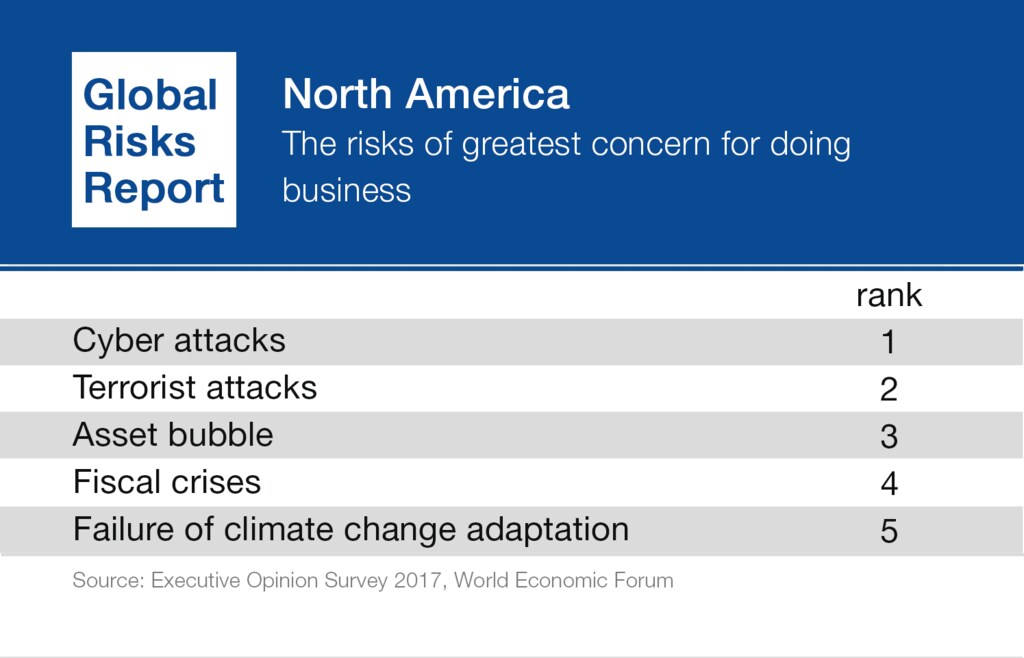
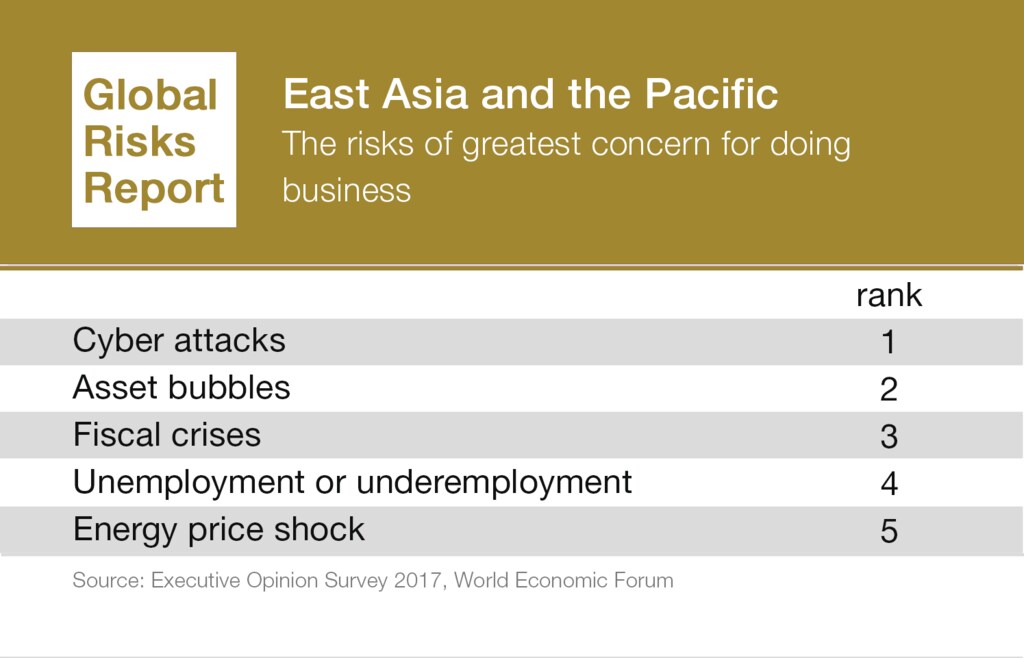
Uno de los ámbitos en los que confluyen muchos de estos problemas es el riesgo cibernético. Los ciberataques se consideran el riesgo mundial que más preocupa a los líderes empresariales de las economías avanzadas. La comunidad de riesgos en general también considera que la ciberseguridad es el riesgo con más probabilidades de intensificarse en 2018, según la encuesta sobre percepción de riesgos que sirve de base al Informe de riesgos globales.
La exposición a los riesgos cibernéticos aumenta a medida que las empresas dependen más de la tecnología. El crecimiento explosivo de los dispositivos interconectados amplía la superficie de ataque cibernético de las organizaciones, y se prevé que el número de dispositivos interconectados en el mundo pase de 8.400 millones en la actualidad a 20.000 millones en 2020. El mayor uso de la inteligencia artificial en los procesos empresariales también aumenta la exposición a los riesgos cibernéticos.
Al mismo tiempo, las fricciones geopolíticas contribuyen a un aumento de la escala y la sofisticación de los ciberataques, en particular de los que cuentan con el respaldo estatal y disponen de abundantes recursos. Las empresas, sobre todo las grandes, deben anticipar objetivos de los atacantes que van desde el robo y la interrupción de las operaciones hasta la extorsión, el espionaje económico, el daño reputacional y la infiltración de infraestructuras y servicios críticos. Este conjunto de adversarios, muy diverso y activo, hace que la ciberseguridad sea un riesgo muy difícil de gestionar.
Un riesgo con recursos insuficientes
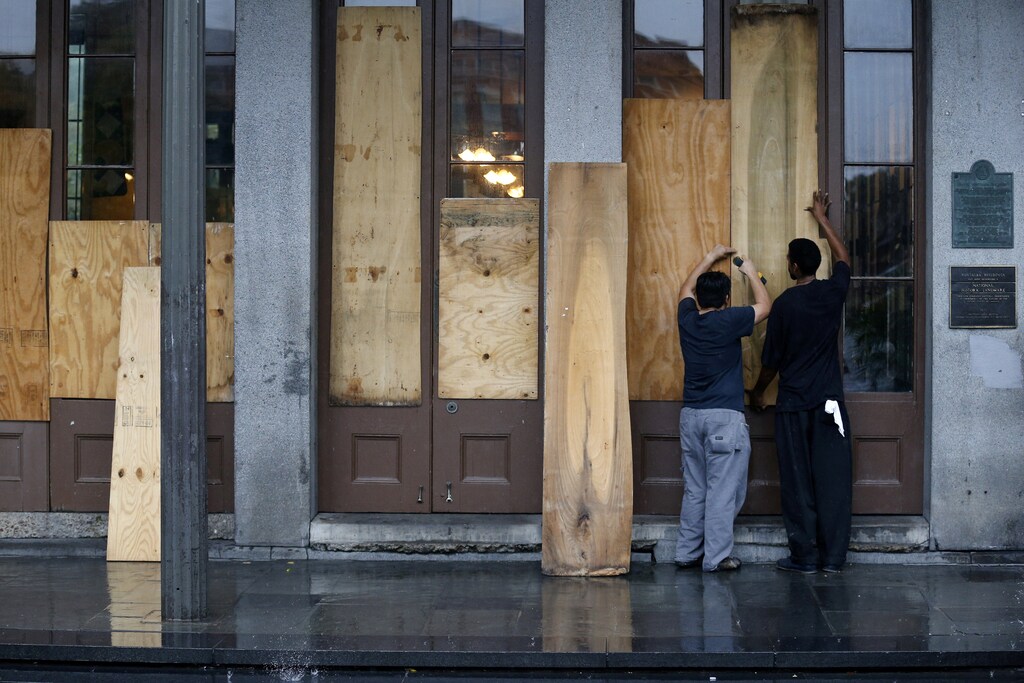
Crece la conciencia sobre este desafío y aumenta la inversión en la gestión de los riesgos cibernéticos. Sin embargo, los recursos destinados a la ciberseguridad siguen siendo insuficientes en comparación con la posible magnitud de la amenaza, una perspectiva aún más convincente si se considera en el contexto de un problema más conocido: las catástrofes naturales.
Los análisis indican que la caída de un solo proveedor de servicios en la nube podría causar daños económicos de entre 50.000 y 120.000 millones de dólares, una pérdida comparable a las causadas por los huracanes Sandy y Katrina. Y, aunque la comparación no es del todo directa, actualmente se estima que el costo económico anual de la ciberdelincuencia supera el billón de dólares, varias veces el costo total récord de aproximadamente 300.000 millones de dólares de los desastres naturales en 2017.
Aunque la gestión de los riesgos cibernéticos está mejorando, las empresas y los gobiernos deben invertir mucho más en medidas de resiliencia para evitar la misma «brecha de protección» entre las pérdidas económicas y las pérdidas aseguradas que vemos en las catástrofes naturales.
La infraestructura de apoyo para gestionar y mitigar los riesgos cibernéticos dista mucho de tener la misma escala que la existente para las catástrofes naturales. Las agencias nacionales de ciberseguridad, aunque están ampliándose, no tienen la misma capacidad que las entidades del sector público y las organizaciones voluntarias que están listas para responder a los desastres naturales, como FEMA en Estados Unidos. Además, apenas comienzan a surgir protocolos internacionales para compartir información de inteligencia y mitigar el impacto, frenar las actividades maliciosas y evitar una escalada y represalias; por el momento, solo unos pocos países los respaldan y no hay sanciones por incumplimiento.
Las empresas también deben centrarse en su resiliencia ante los incidentes cibernéticos y, en general, reequilibrar sus iniciativas para pasar de la prevención a la respuesta. Aunque las empresas de zonas de riesgo suelen contar con planes de respuesta rigurosamente elaborados para fenómenos meteorológicos extremos, rara vez ocurre lo mismo con los ciberataques. De hecho, los estudios indican que solo un tercio de las empresas ha preparado un plan de respuesta ante incidentes para un ciberataque grave.
Nuevos imperativos para la gestión de riesgos
Una conclusión clara del Informe de riesgos globales de este año es que, en este período de rápidos cambios tecnológicos, políticos y sociales, podría surgir una amplia variedad de perturbaciones. Como las empresas están más apalancadas que hace unos años —la ratio de deuda sobre capital propio casi se ha duplicado desde 2010 para la empresa mediana del S&P 1500—, su estabilidad es aún más vulnerable a estas posibles perturbaciones e imprevistos.
Es necesario conciliar la innovación y el crecimiento con el riesgo y la estabilidad. Más que nunca, los líderes empresariales deben trazar para sus empresas un rumbo con una ambiciosa visión estratégica para aprovechar las oportunidades emergentes y una planificación rigurosa de la resiliencia, acorde con el complejo conjunto de riesgos del panorama mundial actual.