Con las amenazas a la seguridad nacional e internacional en aumento, todos coinciden en que los servicios de seguridad deben poder operar para hacerles frente. Sin embargo, como el pajar de datos necesario para ello se ha convertido en objeto de interés, junto con los algoritmos que encuentran las agujas en él, ha quedado claro que los mecanismos tradicionales utilizados para controlar la vigilancia son insuficientes.
El dilema consiste en cómo garantizar la protección sin renunciar a los fundamentos esenciales de nuestros sistemas democráticos: la libertad de expresión, la libertad de reunión y de asociación y, de manera crucial, el derecho a la privacidad. Está claro que, con la aceleración de las tecnologías, no hay líneas fáciles de trazar. Además, en la era de internet, casi todas las fronteras se están borrando o redefiniendo.
Cisnes negros de la seguridad
¿Es posible estar protegido sin renunciar a parte de la privacidad? En teoría, sí, aunque en la práctica no es tan fácil de implementar. Pero afirmarlo nunca había sido tan controvertido. El entorno estratégico en el que se mueven los servicios de inteligencia estatales evoluciona rápidamente, con un número creciente y tipos cada vez más diversos de consumidores de inteligencia, y con demandas de respuestas más rápidas y eficientes en medio de una confluencia turbulenta de amenazas. A ello se suma la creciente complejidad del terrorismo transfronterizo y de la guerra asimétrica, así como el regreso en toda su fuerza del conflicto estratégico interestatal. Por tanto, mantener la distinción entre lo nacional y lo internacional ya no funciona.
A medida que la obtención de inteligencia se vuelve cada vez más esencial para la seguridad nacional e internacional, el debate se ha caldeado considerablemente sobre cómo debe dotarse a la comunidad de inteligencia para anticipar y prevenir los peores escenarios y los «cisnes negros» de la seguridad. Sin embargo, a veces ni siquiera la obtención de inteligencia sofisticada y exhaustiva puede evitar los atentados terroristas, como hemos visto en la reciente oleada de atroces incidentes en lugares tan distantes entre sí como Pakistán, Nigeria, Túnez, Australia, Estados Unidos, Kuwait y Francia.
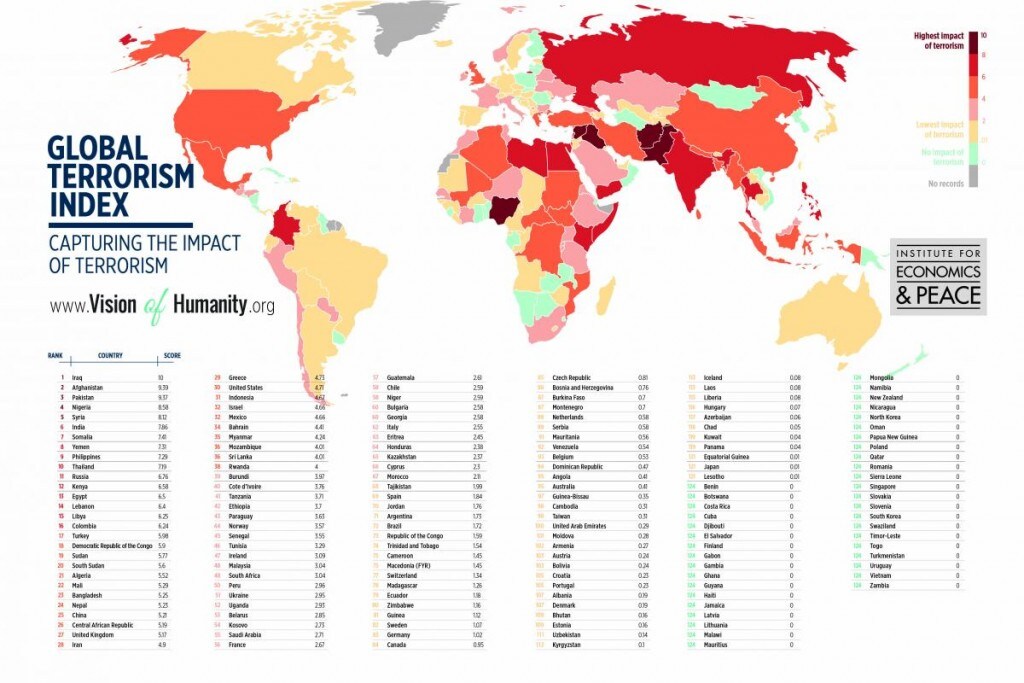
El informe recientemente publicado Global Terrorism Index (GTI), del Institute for Economics and Peace, muestra que entre 2012 y 2013 el número de personas muertas en incidentes terroristas registró el mayor aumento de la historia, hasta 18.000 vidas perdidas, lo que supone un incremento del 61 % de un año a otro.
Haga clic en la imagen para explorar el informe Global Terrorism Index del Institute for Economics and Peace.
Datos masivos
¿Es problemático que las agencias gubernamentales recopilen nuestra huella digital, metadatos, hábitos en línea e historial digital para siempre? Estos datos pueden utilizarse y también emplearse de forma abusiva, pero también pueden mantener a las personas a salvo. Al reflexionar sobre esta cuestión, es importante recordar que, entre las empresas de telecomunicaciones, los motores de búsqueda en internet y las aplicaciones de redes sociales, es posible que ya haya consentido compartir gran parte de sus datos, incluidas sus necesidades, preferencias y aversiones.
Aunque una regulación mal orientada podría llevar las operaciones de inteligencia aún más a la clandestinidad y generar más incertidumbre sobre sus acciones y su legitimidad, el debate se atasca en la cuestión de que la obtención de inteligencia y la vigilancia vulneran los derechos de privacidad de las personas, así como en el abuso de esas facultades para atacar a competidores industriales y a grupos políticos, ambientales y de la sociedad civil, e incluso a personas que los gobiernos actuales y futuros no aprecien.
¿Nos enredamos en una discusión sobre dónde trazar la línea y nos posicionamos frente a la supuesta intromisión gubernamental en tiempos de calma, o reflexionamos sobre el hecho de que, en tiempos de crisis, esa calma tiende a ser reemplazada fácilmente por fuertes críticas sobre por qué los gobiernos y las empresas no hicieron más para protegernos? ¿Cómo garantizamos que los legisladores comprendan mejor la necesidad, pero también los desafíos, de asegurar que la vigilancia masiva no se abuse, tanto por parte de actores públicos como privados? ¿Cómo podemos desarrollar mecanismos y procesos de supervisión que sean significativos para garantizar el cumplimiento legal?
Las recientes decisiones del Congreso de Estados Unidos y del Gobierno del Reino Unido de restringir la obtención de inteligencia y la vigilancia de sus agencias han sido elogiadas en los medios de comunicación (así como en sectores del mundo académico y de la sociedad civil), pero aún queda un largo camino por recorrer antes de que la comunidad de inteligencia pueda frenar las amenazas a la seguridad en una era digital que las ha magnificado, las ha vuelto más insidiosas y las ha llevado a traspasar las fronteras internacionales.
Transparencia: ¿una herramienta para una inteligencia más eficaz?
Para la comunidad de inteligencia y para el conjunto del aparato gubernamental, se trata de una cuestión de imagen pública. Para generar confianza, ambos colectivos deben ser mucho más eficaces a la hora de explicar cómo cumplen sus responsabilidades con respecto a la privacidad de las personas, especialmente en las comunidades que sienten que soportan el peso del escrutinio. Se trata de demostrar rendición de cuentas y de practicar una supervisión eficaz. Corresponde a las agencias y a las entidades encargadas de supervisarlas aumentar la transparencia sin comprometer la seguridad y fomentar la cooperación entre múltiples partes interesadas.
En materia de cooperación, debe haber una aclaración mayor sobre la distinción entre la recopilación masiva de información y la vigilancia masiva. Gracias a esta aclaración, debe haber más conocimiento entre los legisladores sobre las implicaciones para la seguridad, de modo que puedan establecerse leyes y marcos regulatorios informados. En particular, el conocimiento y la legislación deben incrementarse de forma notable en torno a la ciberseguridad.
Los documentos de máximo secreto filtrados por el antiguo contratista de la NSA Edward Snowden dañaron significativamente la imagen pública de la comunidad de inteligencia de Estados Unidos y la de los organismos encargados de su supervisión. Y, por extensión, dañaron la de la comunidad de inteligencia en todo el mundo. Aunque pocos discreparían de que las filtraciones comprometieran directamente la seguridad nacional e internacional, ha habido numerosos comentarios (e importantes resoluciones legales en Estados Unidos y en otros países) sobre agentes de inteligencia que se extralimitaron en sus atribuciones, lo que vulneró tanto la privacidad de los ciudadanos corrientes como las relaciones con aliados soberanos clave y con empresas fundamentales, estas últimas precisamente cuando más se las necesita.
Hasta ahora, el consenso legislativo sobre cómo gestionar esta imagen negativa ha consistido en retroceder respecto de las medidas adoptadas tras los atentados del 11 de septiembre en Nueva York y en ampliar las capacidades de obtención de inteligencia para restablecer los regímenes regulatorios que se establecieron pero no se respetaron. La comunidad de inteligencia se está dando cuenta de que también debe actuar para generar confianza, y de que la mejor vía es la rendición de cuentas, la transparencia y la divulgación pública. A modo de ejemplo, los Servicios de Inteligencia de Noruega publican desde hace cinco años un informe anual desclasificado sobre sus actividades. Esta labor de informar al público sobre lo que hacen los servicios de inteligencia es una forma importante de fomentar la cooperación. Cabe argumentar que también es la mejor línea de defensa para cualquier Estado que se enfrente a amenazas no convencionales, como los combatientes extranjeros altamente entrenados y motivados que regresan a sus países de origen, o la creciente tendencia de los atentados de lobos solitarios, que supone una pesadilla para cualquier servicio de inteligencia. Ambas amenazas son extremadamente difíciles de rastrear y prevenir, y una respuesta eficaz depende de medidas no tradicionales y de la cooperación de las comunidades locales.
Colaboración público-privada
La cooperación también puede ser preventiva y a mayor escala. Por ejemplo, en el mundo digital del big data, corresponde a las agencias de inteligencia procurar la ayuda del sector privado para recopilar y compartir datos. Este tipo de cooperación también sirve para crear un aliado en el sector privado que influya en la legislación y la regulación a escala global. No obstante, normalmente este intercambio de información solo se produce cuando las partes tienen un verdadero incentivo para hacerlo, y para el sector privado el caso no ha sido, en general, convincente. Así, la mayoría de los llamados intercambios de información público-privados han producido escasos resultados, si es que han producido alguno, en términos de un intercambio significativo. En realidad, los mercados privados, incluidas las relaciones entre el sector público y las instituciones privadas, han dominado el intercambio de información, y los esfuerzos de colaboración han sido en gran medida carentes de sentido en cuanto a su impacto, pero han cumplido una función importante de relaciones públicas.
Es, por tanto, importante mover el péndulo, pero también reconocer que este aliado es voluble, y que la percepción de que dicho cambio responderá en primer lugar a las fuerzas del mercado y al crecimiento de alianzas opacas entre la inteligencia y las grandes empresas debe gestionarse adecuadamente. (Por ello, las asociaciones de esta naturaleza deben gestionarse con la mayor transparencia, rendición de cuentas y debate abierto posible). En particular, una alianza más sólida entre el sector privado y el sector de la inteligencia podría tanto delimitar como fomentar una mejor comprensión de la diferencia entre la recopilación masiva y la vigilancia masiva.
A medida que las agencias de inteligencia y el sector privado cooperen, habrá un debate más profundo sobre si el público tolerará que las empresas extraigan datos que vulneren la privacidad con fines comerciales. Esto se comparará con la alarma pública por el hecho de que las agencias de inteligencia realicen minería de datos con fines de seguridad, una práctica que solo tendrá credibilidad y utilidad si es impulsada en igual medida por las agencias de inteligencia, las empresas, la sociedad civil, los medios de comunicación y los grupos activistas de la privacidad. De igual modo, la minería y el intercambio de datos siempre serán un asunto delicado, pero compartir prácticas y conocimientos sobre cómo equilibrar la necesidad de una mayor seguridad con el respeto a las leyes de privacidad no debería ser objeto de controversia. En última instancia, la confianza debe ganarse mediante un enfoque honesto, colaborativo e inclusivo.
Ciberseguridad
La cooperación resulta esencial en el ámbito de la ciberseguridad. Vigilar a los actores peligrosos en línea ha aumentado la necesidad de un diálogo más sólido entre los agentes de inteligencia y las empresas con una amplia experiencia en la minería e interpretación de enormes conjuntos de datos. Tanto la comunidad de inteligencia como estas empresas pueden trabajar juntas para aumentar la comprensión entre los legisladores sobre el creciente número de «extremistas digitales», muchos de los cuales operan en la red oscura, pero la mayoría de los cuales siguen activos a la vista de todos, utilizando plataformas de redes sociales. El sector privado tiene una responsabilidad especial de establecer mecanismos para alertar a los gobiernos sobre el uso perjudicial de sus plataformas o redes que comprometa la seguridad de las personas, las naciones y la comunidad global. Aunque se reconoce que proteger los bienes públicos y la seguridad es una responsabilidad compartida, muchas empresas consideran que esto, comúnmente denominado «puertas traseras digitales», supone un gran riesgo reputacional y es malo para la cuenta de resultados (dado que el marco regulatorio sobre dónde trazar esa línea sigue sin estar claro).
A medida que el mundo se digitaliza cada vez más, no puede subestimarse la importancia de comprender las amenazas en el ciberespacio. Los terroristas utilizan herramientas cibernéticas para la propaganda, el reclutamiento y la recaudación de fondos con tanta facilidad que los servicios de inteligencia tienen verdaderas dificultades para mantener el ritmo. La respuesta habitual de los responsables de la toma de decisiones ha sido promulgar leyes e instituir regulaciones, pero estos esfuerzos han sido en gran medida reactivos y poco informados, como demuestra su incapacidad para mitigar la evolución de las ciberamenazas, e incluso han contribuido a una mayor dependencia de la red oscura. Los responsables de la toma de decisiones deben disponer de más información sobre el ciberespacio y su seguridad, y el sector privado está en mejores condiciones que la comunidad de inteligencia para proporcionarla.
Los legisladores de la mayoría de los países se centran principalmente en las preocupaciones de las empresas sobre cómo la legislación afecta a su ventaja competitiva, en lugar de consultar a sus expertos sobre las «puertas traseras» de las redes como soluciones óptimas para frenar a los ciberdelincuentes. A este respecto, existe un debate importante sobre estas puertas traseras, y muchos sostienen que hacen internet menos seguro. Y aunque algunas empresas, para su propia protección, han aprendido a moverse con habilidad en este ámbito, e incluso algunas cooperan con los servicios de inteligencia, la mayoría de las demás temen que sus competidores no cumplan las nuevas normativas, lo que crea un terreno de juego desigual.
Está claro que, en el ámbito de la ciberdelincuencia, las alianzas entre países y entre los sectores público y privado han tenido un éxito creciente. Ahora es el momento de aprovechar este avance para intentar tender más y mejores puentes entre la comunidad de inteligencia nacional, el sector privado y el público en general.
La necesidad de una supervisión ágil
Por naturaleza, las agencias de inteligencia empujarán constantemente los límites de los marcos jurídicos para adaptarse a un panorama de seguridad que cambia rápidamente. Dichos marcos deben ser sólidos, pero lo bastante elásticos como para adaptarse. Los responsables de la toma de decisiones cualificados (aquellos capaces de emitir juicios informados para determinar los medios necesarios que justifiquen la seguridad) son esenciales en esta ecuación. Y es de vital importancia que las autoridades implicadas en la regulación y la supervisión comprendan plenamente la tecnología, las herramientas y las cuestiones de seguridad en evolución. Educar al público para que aprecie esta paradoja también es una necesidad.
Aunque, en cierta medida, este fenómeno ya está ocurriendo, no cuenta con un respaldo suficientemente sólido de los actores clave como para crear la transparencia que fomentaría una mayor confianza y apoyo. La paradoja es que una mayor apertura, más visibilidad y un compromiso más intenso con otros sectores son precisamente lo que, en última instancia, ayudará a las agencias de inteligencia a evolucionar hacia su papel en una nueva era de seguridad.
El Foro Económico Mundial, que ofrece la mayor plataforma global de interacción público-privada, está especialmente bien posicionado para aportar liderazgo intelectual colaborativo en la reducción del riesgo para la seguridad global. Ayuda a los actores clave a evolucionar y adaptarse al cambiante panorama de seguridad reuniendo a empresas, responsables gubernamentales y reguladores, líderes militares, expertos en inteligencia y la sociedad civil.
Autora: Anja Kaspersen es directora de Geopolítica y Seguridad Internacional del Foro Económico Mundial.
Esta entrada se publica como parte de una serie de blogs del proyecto Human Implications of Digital Media.
Imagen: Una ilustración muestra una proyección de código binario sobre un hombre que sostiene un ordenador portátil. REUTERS/Kacper Pempel