Se estima que la ciberdelincuencia podría costar a los bancos 350 000 millones de dólares en los próximos cinco años.
En los bancos de mayor tamaño, el enfoque de este riesgo sigue siendo, con frecuencia, un trabajo en curso.
El sector necesita adoptar un lenguaje y un marco comunes en torno a la ciberseguridad.
Da la sensación de que el ciberriesgo nos ha sobrevenido sin previo aviso y con gran intensidad.
Hemos recorrido un largo camino desde los días en que nuestras Palm Pilot debían sincronizarse en caliente a través de una base de acoplamiento, y el riesgo ocasional procedía de virus transmitidos como archivos adjuntos de correo electrónico. Con los años, hemos abrazado una conectividad extrema combinada con una automatización extrema, en un impulso interminable hacia la comodidad y la rentabilidad.
Sin embargo, incluso mientras los bancos siguen empujando, persuadiendo (y quizá amenazando en ocasiones) a sus clientes para que utilicen canales electrónicos impersonales, conocemos cifras récord de pérdidas por fraude y robo en línea. Además, a todos nosotros, no solo a los especialistas, se nos pide que actuemos como soldados de reemplazo en la lucha contra esta amenaza.
Según un informe de Accenture, casi ocho de cada diez líderes empresariales creen que están adoptando nuevas tecnologías más rápido de lo que pueden abordar los problemas de seguridad relacionados. Asimismo, el informe estima que el sector bancario podría perder casi 350 000 millones de dólares en valor a causa de la ciberdelincuencia en los próximos cinco años.
Entre los ejemplos conocidos públicamente en diversos sectores figuran el ciberataque NotPetya contra el grupo naviero Maersk, el ataque WannaCry contra el Servicio Nacional de Salud (NHS) del Reino Unido, el robo de reservas del banco central de Bangladés a través de la red SWIFT y el hackeo de datos confidenciales de Sony Film Studios.
Con más de nuestros dispositivos integrados mediante el Internet de las cosas (IoT) y más de nuestros servicios prestados por un conjunto de especialistas externalizados, sencillamente hay más puntos de entrada para posibles ataques o fallos. Dada la gran diversidad de madurez digital, capacidades y hábitos de «higiene cibernética» entre nosotros, la resiliencia del sistema podría verse comprometida por el eslabón más débil.
Al mismo tiempo, el contexto de la cooperación internacional entre las autoridades parece especialmente sombrío. En abril de 2009, en plena crisis financiera mundial, los gobiernos del G20 se unieron en torno a un plan de acción sólido, integral y eficaz. En cambio, con la supuesta implicación de Estados en determinados ataques, los países actúan como «frenemigos», con una postura cautelosa ante las cuestiones relacionadas con el ciberespacio.
Existe un conflicto entre la necesidad de compartir de forma fluida la inteligencia sobre amenazas, por un lado, y el deseo de localizar los datos dentro de las fronteras nacionales, por otro. También puede haber diferencias culturales en las actitudes hacia la privacidad de los ciudadanos frente al Estado. Por último, las ciberamenazas parecen ser muy dinámicas, ya que los atacantes aprovechan las herramientas digitales con gran agilidad. Por ejemplo, es posible que la computación cuántica facilite romper los métodos de cifrado actuales.
Este panorama de un vecindario difícil, unido a un aparato de seguridad aparentemente poco desarrollado a nivel internacional, plantea nuevos retos para la gestión del riesgo en el sector de los servicios financieros. Un ciberevento podría provocar una pérdida de confianza, posiblemente al comprometer la integridad de los datos en los que se basa el flujo financiero. A su vez, podría desencadenar corridas bancarias, congelaciones de liquidez o saltos en los precios de mercado. Que esto derive en una crisis sistémica dependería de la respuesta prudencial de los reguladores, como sostiene Jon Danielsson y otros.
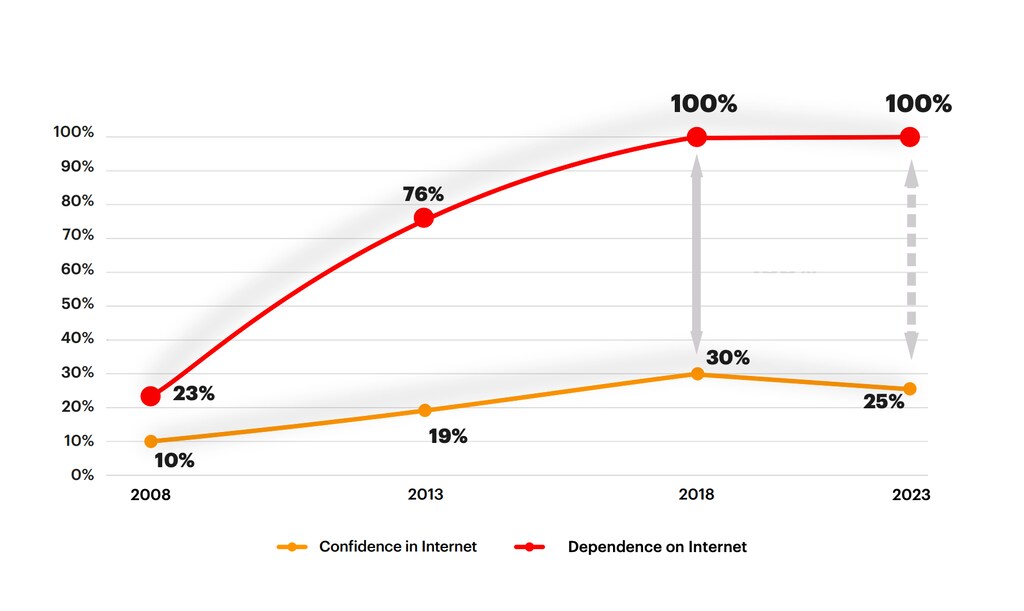
En palabras de Catherine Bessant, directora de operaciones y tecnología de Bank of America: «La amenaza es enorme, y lo que dificulta la labor de los consejos de administración es que es difícil de modelar; es un riesgo en el que el pasado no es prólogo».
A diferencia del riesgo de crédito o del riesgo de mercado, el riesgo operativo (del que el ciberriesgo es un subconjunto) puede resultar más difuso en su planteamiento. La exposición se cuantifica con referencia a la distribución de probabilidad de la frecuencia de las pérdidas y, por separado, de la gravedad de las pérdidas.
Cada paso del proceso requiere datos (internos y externos), supuestos y estimaciones subjetivas realizadas por un comité de riesgos. Por eso son tan importantes los aspectos cualitativos del enfoque y del marco. Igual de importante es la necesidad de realizar simulacros de guerra en mesa.
Los reguladores esperan que las instituciones construyan sistemas «seguros desde el diseño», con énfasis en la resiliencia frente a las amenazas en lugar de en el cumplimiento de una lista de control estándar. Las funciones y responsabilidades de los miembros del consejo, la alta dirección y otros cargos clave deben articularse de forma explícita y sin ambigüedades. El personal de las funciones relacionadas con el ciberespacio debe tener las capacidades necesarias. Algunas jurisdicciones han implantado certificaciones cibernéticas específicas.
Se presta mucha atención al marco contractual y a la gobernanza de las actividades externalizadas, con el objetivo de garantizar que nada quede sin cubrir. Los reguladores también procuran ajustar la carga regulatoria al tamaño y la relevancia del proveedor de servicios, para no desalentar la innovación de las startups de tecnología financiera.
En el caso de los grandes bancos tradicionales, el diseño organizativo y la orientación cultural hacia el ciberriesgo siguen siendo un trabajo en curso. ¿Deben los responsables de cumplimiento depender de operaciones o del departamento jurídico? ¿Existe una separación, comunicación y contraste suficientes entre las «tres líneas de defensa»? ¿Tiene el director de seguridad de la información (CISO) la antigüedad o la posición necesarias dentro del organigrama? ¿Proviene de un perfil tecnológico, jurídico o de aplicación de la ley en materia de delitos? ¿Son conscientes el consejo y la alta dirección de que los nuevos productos, mercados o medidas de reducción de costes deben someterse a pruebas sobre su impacto en el ciberriesgo, o se trata de una reflexión a posteriori?
¿Cuáles son las normas de intercambio de información dentro de los bancos, entre bancos y entre bancos y reguladores? La notificación de incidentes de los bancos a los reguladores es obligatoria en la mayoría de los lugares. Esto puede incluir la exigencia de presentar un análisis de causa raíz y un informe posterior de lecciones aprendidas. Sin embargo, existen lagunas en las demás vías de comunicación: entre reguladores de distintas jurisdicciones, de los reguladores a los bancos y entre los propios bancos (posiblemente debido al estigma percibido). Según un informe del BIS de 2018 sobre resiliencia cibernética, «la adopción plena de todos los tipos de acuerdos de intercambio de información dentro de una jurisdicción sigue siendo excepcional».
Por último, los bancos deben seguir perfeccionando su taxonomía de controles, su clasificación de riesgos, sus indicadores y un conjunto de elementos tangibles que sirvan como métricas para su entorno de control del ciberriesgo. Ese cuadro de mando podría incluir elementos como manuales de respuesta a incidentes cibernéticos, planes de recuperación, análisis de vulnerabilidades, desde la política de contraseñas y cifrado hasta las estadísticas de formación, eventos casi accidentados, etc.
Lamentablemente, el ciberriesgo ha llegado para quedarse. Cuanto antes podamos adoptar un lenguaje compartido, un marco convergente y una mayor conciencia de este riesgo, mejor preparados estaremos para reforzar nuestra defensa frente a este riesgo y nuestra resiliencia ante él.




