La ciberseguridad es un asunto delicado e importante, pero también es un terreno que puede ser objeto de un uso inadecuado por parte de los responsables políticos que optan por emplearlo para limitar el libre comercio de las TIC (Tecnologías de la Información y la Comunicación). Irónicamente, Internet y las TIC pueden ofrecer más beneficios para el desarrollo del comercio mundial que cualquier política por sí sola haya logrado.
La ciberseguridad no se ajusta de forma sencilla a un único conjunto de normas. Más bien abarca el espionaje y el robo, la privacidad y la protección de datos, el comercio y la inversión transfronterizos en TIC, y la aplicación transfronteriza de la ley en materia penal. Por ello, puede ser objeto de medidas comerciales restrictivas, definidas como garantía de la autosuficiencia nacional para proteger la seguridad nacional. Cuando se aplican por razones equivocadas, este tipo de políticas no hace sino crear la ilusión de seguridad nacional y tiende a obstaculizar el flujo vital de productos y servicios de TIC que los países y las sociedades necesitan para aprovechar las ventajas de la Era Digital y la Economía Digital.
Cuando se estableció originalmente, el Acuerdo General sobre Aranceles Aduaneros y Comercio (GATT) pretendía abordar la cuestión, muy técnica, de regular el comercio entre los países signatarios. Otras instituciones multilaterales creadas en aquella época para fortalecer la cooperación internacional, en particular las Naciones Unidas, se crearon para abordar cuestiones de seguridad y paz nacionales o internacionales. El GATT se redactó de manera que no restringiera indebidamente la libertad de acción de los signatarios en materia de seguridad nacional, y este espacio de política ha dado lugar a ambigüedades que pueden explotarse de formas poco útiles.
Por ejemplo, en 2010 un grupo de senadores de Estados Unidos pidió que se bloqueara la venta privada de equipos de telecomunicaciones de una empresa china a un importante operador estadounidense, alegando que dicho operador también era proveedor del ejército. En un informe de 2012, en el que citaba preocupaciones en materia de ciberseguridad, el Comité Permanente Selecto de Inteligencia de la Cámara de Representantes de EE. UU. recomendó que los operadores de telecomunicaciones estadounidenses no hicieran negocios con los principales proveedores chinos de equipos de red, y que el gobierno bloqueara las adquisiciones de empresas estadounidenses por parte de los mayores fabricantes de equipos chinos.
Esa dinámica, que permitía a Estados Unidos adoptar una ‘posición moral’ en materia de ciberespionaje, cambió drásticamente en 2013, cuando Edward Snowden, antiguo subcontratista de la Agencia de Seguridad Nacional (NSA) de Estados Unidos, reveló que la NSA había llevado a cabo espionaje a una escala masiva y sin precedentes. La ironía se hizo aún más evidente cuando se supo que la NSA llevaba años espiando a las mismas empresas chinas contra las que Estados Unidos había aplicado prohibiciones comerciales por temor al ‘espionaje’.
Avanzando hasta 2014-2015: Estados Unidos y otros países están preocupados porque China utiliza criterios de ciberseguridad en algunas de sus propuestas legislativas y de políticas, sobre todo en el sector bancario. Estados Unidos se queja de que las propuestas legislativas de China son incompatibles con sus obligaciones en la OMC, mientras que el gobierno chino ha mantenido sus propuestas regulatorias, argumentando que “es necesario que todos los gobiernos refuercen la seguridad para proteger los intereses públicos”. Otros, en China y en otros lugares, consideran que la localización forzosa interferiría con la libre competencia y la innovación.
Un asunto aparte es el robo cibernético. Uno de sus tipos es el robo de secretos comerciales y de derechos de propiedad intelectual. Al menos un gobierno ha decidido incluir el uso de herramientas del derecho comercial en sus respuestas al robo cibernético y al ciberespionaje, y Estados Unidos sostiene que China incumple sus compromisos en virtud del Acuerdo sobre los Aspectos de los Derechos de Propiedad Intelectual relacionados con el Comercio (TRIPs) de la OMC, al no proteger los secretos comerciales. Estos problemas no son exclusivos de estos dos países, y el robo cibernético constituye una preocupación de seguridad de doble filo, que da lugar a un debate jurídico sobre si en tales casos resulta aplicable una excepción de seguridad nacional.
Sin embargo, mientras Estados Unidos acusa a China de ciberespionaje, también se dio a conocer que la propia NSA había penetrado en una gran empresa china y en sus equipos en todo el mundo, y que había llevado a cabo espionaje comercial por cuenta propia.
Se podría argumentar que este tipo de espionaje económico por parte de un miembro de la OMC se ajusta a los intereses de seguridad nacional de Estados Unidos, pero las incoherencias y los dobles raseros de tales argumentos son evidentes, y no se limitan a la relación entre Estados Unidos y China. Además, conviene señalar que, aunque muchos gobiernos lo practican ampliamente, el espionaje es, de hecho, ilegal con arreglo a la legislación nacional de la mayoría de los países.
Las revelaciones de Snowden provocaron una reacción especialmente intensa en Europa, donde los operadores de telecomunicaciones pertinentes empezaron a proponer medidas para evitar que los datos europeos se encaminen a través del Atlántico. Además, la UE ha criticado el funcionamiento del Acuerdo de Puerto Seguro (Safe Harbour) entre la UE y EE. UU., que permite la transferencia de datos entre ambos.
En efecto, aunque la UE ha solicitado a Estados Unidos garantías sobre el modo en que se utilizaría la excepción de seguridad nacional en relación con las transferencias de datos (un asunto que bloquea los avances en las negociaciones del TTIP), Estados Unidos se ha negado de forma constante a dar más detalles.
La UE ha llevado esta postura más lejos: el principal legislador del Parlamento Europeo en esta materia sostiene que, en las negociaciones TISA de la OMC, las propuestas de Estados Unidos de mantener una excepción de seguridad nacional sin definir son inaceptables, y que el recurso a la seguridad nacional debe vincularse a “criterios de necesidad objetiva”.
Además de las reacciones en Europa, en países como India, Brasil, Corea del Sur e Indonesia también se han debatido y propuesto medidas sobre la localización de datos y normas de privacidad más estrictas.
Hay acciones urgentes que deben considerarse:
1. Conviene revisar y perfeccionar el alcance del GATT en relación con cuestiones como la ciberseguridad, incluido el uso de la excepción de seguridad nacional.
2. Más allá de los parámetros de la OMC, la comunidad internacional debería alcanzar un consenso posterior a Snowden sobre la necesidad y los límites del contraterrorismo auténtico y del espionaje con fines de seguridad.
3. Si bien la protección de datos y la privacidad requieren claramente una protección jurídica, las TIC siguen abriendo horizontes más rápido de lo que los reguladores nacionales pueden controlarlos; deben acordarse marcos prácticos que faciliten el comercio. Necesitamos:
a. Reconocer los distintos enfoques de regulación de las transferencias transfronterizas de datos, y que mecanismos diferentes pueden garantizar un nivel similar de protección de datos deseado;
b. Alejarnos de las normativas rígidas de talla única y avanzar hacia regímenes más orientados a los resultados;
c. Distinguir claramente entre la cuestión del acceso de los gobiernos a los datos y la cuestión, distinta, de las transferencias transfronterizas de datos en un contexto comercial;
d. Revisar los marcos existentes para garantizar que los que estamos desarrollando hoy sirvan también para el futuro;
e. Aplicar compromisos vinculantes y sólidos en los acuerdos comerciales que prohíban los requisitos de localización de datos, respalden los flujos de datos sin obstáculos y fomenten la interoperabilidad entre los regímenes de privacidad.
4. El robo cibernético patrocinado por Estados y los fallos de los gobiernos para prevenirlo deben abordarse en el marco de las normas internacionales sobre propiedad intelectual.
5. En el ámbito de la inversión, la determinación de la necesidad objetiva (antes de invocar excepciones de seguridad nacional) reduciría tanto el efecto disuasorio sobre la inversión transfronteriza como la tendencia a bloquear operaciones por motivos políticos o proteccionistas.
Estas cuestiones requieren claridad antes de que se planteen nuevos desincentivos que retrasen la provisión de soluciones de TIC de vanguardia para la economía mundial.
El informe del Foro Económico Mundial, The High and Low Politics of Trade, está disponible aquí
Autor: James Lockett es vicepresidente y responsable de Facilitación del Comercio y Acceso a Mercados de Huawei Technologies, China, y miembro del Global Agenda Council on Trade & FDI del Foro Económico Mundial
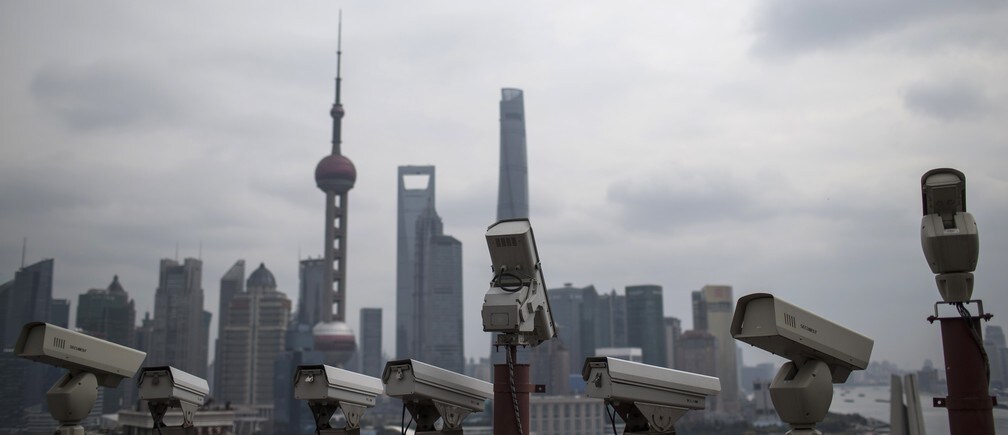
Imagen: Cámaras de seguridad fotografiadas en un edificio de The Bund, frente al distrito financiero de Pudong en Shanghái, el 6 de marzo de 2015. REUTERS/Aly Song