Los líderes empresariales otorgan cada vez más importancia a la ciberseguridad en sus empresas.
Pero los ataques de gran repercusión registrados recientemente muestran cuánto más hay que hacer en el año que tenemos por delante.
Estos son los cinco mayores desafíos de ciberseguridad que deben superarse.
Las violaciones de ciberseguridad de gran alcance de 2020, que culminaron en el ampliamente difundido ataque a la cadena de suministro de Solarwinds, fueron un recordatorio para los responsables de la toma de decisiones de todo el mundo de la creciente importancia de la ciberseguridad. Hoy en día, la ciberseguridad es ya un asunto de consejo de administración para muchas empresas.
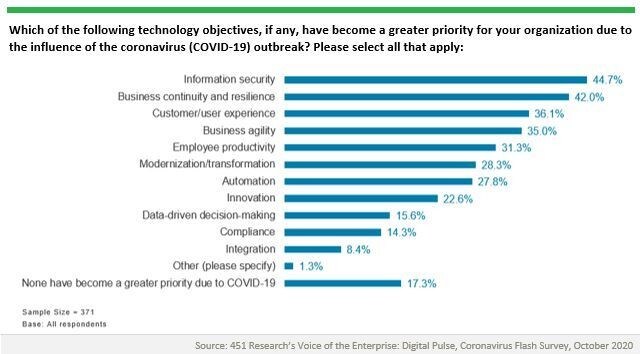
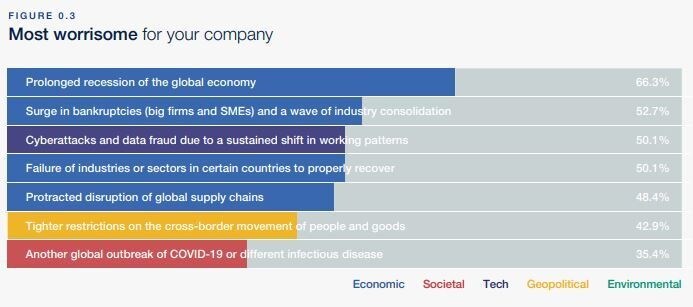
Como indica el Informe sobre Riesgos Globales 2021, los riesgos cibernéticos siguen figurando entre los riesgos globales. La pandemia de COVID-19 ha acelerado la adopción tecnológica, pero ha puesto de manifiesto vulnerabilidades cibernéticas y falta de preparación, al tiempo que ha exacerbado las desigualdades tecnológicas dentro de las sociedades y entre ellas.
De cara al año que viene, es fundamental seguir situando la ciberseguridad como un asunto estratégico para las empresas y desarrollar más alianzas entre sectores, líderes empresariales, reguladores y responsables de políticas. Al igual que cualquier otro desafío social estratégico, la ciberseguridad no puede abordarse de forma aislada.
Esta es una lista de los cinco principales desafíos de ciberseguridad que los líderes mundiales deberían considerar y abordar en 2021.
1. Desafíos de ciberseguridad más complejos
La digitalización afecta cada vez más a todos los aspectos de nuestras vidas y de las industrias. Estamos presenciando la rápida adopción de herramientas de aprendizaje automático e inteligencia artificial, así como una creciente dependencia de software, hardware e infraestructuras en la nube.
La complejidad de la digitalización implica que los gobiernos libran batallas distintas — desde las «noticias falsas» destinadas a influir en las elecciones hasta los ciberataques contra infraestructuras críticas. Entre ellos se incluye la reciente oleada de ataques de ransomware contra sistemas sanitarios hasta el impacto generalizado de un proveedor comprometido de sistemas de gestión de redes de amplia adopción. Procesos vitales, como la distribución de las vacunas en los próximos meses, también podrían estar en riesgo.
Ante estos riesgos crecientes, los responsables de la toma de decisiones y los líderes deben reconocer que la ciberseguridad es una prioridad de seguridad nacional.
La difuminación de la línea entre los ámbitos digital y físico indica que las naciones y las organizaciones solo estarán seguras si incorporan características, principios y marcos de ciberseguridad, que son una necesidad para todas las organizaciones, especialmente para aquellas con activos de alto valor. En las batallas actuales, los gobiernos deben adaptarse para luchar contra atacantes que son silenciosos, distribuidos, variados y técnicamente hábiles. Tanto el sector público como el privado participan en esta batalla, y el sector privado necesitará lo que solo la esfera pública puede aportar a la lucha, incluidos la elaboración de políticas, modelos de incentivos que configuren el mercado y la formación a gran escala.
2. Normativas fragmentadas y complejas
Los ciberadversarios no se detienen en las fronteras de los países, ni cumplen con las distintas jurisdicciones. Las organizaciones, por su parte, deben navegar entre un número cada vez mayor de normas y reglas, cada vez más complejas, como el Reglamento General de Protección de Datos, la Ley de Privacidad del Consumidor de California, la Ley de Ciberseguridad de la República Popular China y otras muchas en todo el mundo.
Las normativas de privacidad y protección de datos son necesarias, pero también pueden generar prioridades y costes fragmentados, y a veces contradictorios, para las empresas, lo que puede debilitar los mecanismos de defensa. Dentro de los límites presupuestarios de las organizaciones, las empresas deben defenderse y protegerse contra los ataques mientras también buscan cumplir con normativas complejas.
Por ello, los responsables de políticas deben sopesar sus decisiones teniendo en cuenta este impacto. Las normas individuales pueden tener una finalidad similar, pero la existencia de múltiples políticas añade complejidad para las empresas que deben cumplir con todas las normativas, y esta complejidad plantea sus propios desafíos para la ciberseguridad y la protección de datos, sin que siempre los mejore. Las políticas deben ser creativas para aumentar la protección y, al mismo tiempo, reducir la complejidad normativa. La cooperación entre los distintos responsables de políticas es fundamental.
¿Cómo aborda el Foro los desafíos globales de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza en la que los líderes se reúnen para comprender los riesgos cibernéticos cambiantes y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a fortalecer su ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
3. Dependencia de otras partes
Las organizaciones operan en un ecosistema que probablemente es más amplio y menos previsible de lo que muchos reconocen. Se prevé que los dispositivos conectados alcancen 27 000 millones en 2021 en todo el mundo, impulsados por tendencias como la llegada del 5G, el internet de las cosas y los sistemas inteligentes. Además, se espera que el auge del trabajo remoto que comenzó con la pandemia continúe para muchos. La concentración de unos pocos proveedores tecnológicos a escala mundial ofrece numerosos puntos de entrada a los ciberdelincuentes a lo largo de la cadena de suministro digital.
El ecosistema solo es tan sólido como su eslabón más débil. Los recientes ataques contra FireEye y SolarWinds ponen de relieve la sensibilidad de los problemas de la cadena de suministro y la dependencia de proveedores de funciones y servicios de TI. Las organizaciones deben considerar qué significa realmente el alcance de esta exposición y deben tomar medidas para evaluar la extensión real de toda su superficie de ataque y su resiliencia ante las amenazas. Es fundamental un proceso inclusivo y de colaboración transversal en el que participen equipos de distintas unidades de negocio para garantizar un nivel aceptable de visibilidad y comprensión de los activos digitales.
4. Falta de conocimientos especializados en ciberseguridad
El ransomware es el ciberdelito de crecimiento más rápido y la pandemia de COVID-19 ha exacerbado esta amenaza. Las medidas preventivas frente al ransomware o cualquier otro ciberataque deben incluir la preparación: presuponer que se será atacado, realizar copias de seguridad de los recursos y datos de TI, garantizar la continuidad de las operaciones ante interrupciones de los sistemas informáticos y simular y formar a la organización en planes de respuesta cibernética realistas.
Las empresas que adoptan activamente la ciberseguridad y, lo que es más importante, mejoran su infraestructura de ciberseguridad tienen más probabilidades de tener éxito. Estas empresas han llegado a considerar la ciberseguridad como un facilitador de las operaciones cotidianas. Es probable que la relevancia de la ciberseguridad aumente en el futuro para aprovechar la velocidad, la escala, la flexibilidad y la resiliencia que promete la digitalización. La seguridad por diseño y por defecto se está volviendo parte integral del éxito.
Las prioridades organizativas deben incluir un plan proactivo para que cada empresa desarrolle y mantenga su propia plantilla de expertos en ciberseguridad. Dado que resulta cada vez más difícil encontrar y retener personal especializado en seguridad, las organizaciones deben considerar cultivar este talento de forma orgánica. Las organizaciones también deben reconocer que la movilidad es inherente a la fuerza laboral tecnológica moderna. Será importante planificar la permanencia prevista de los profesionales experimentados y reconocer los beneficios a largo plazo que se derivarán de una reputación por cultivar esta experiencia, transmitida de los veteranos a los recién llegados al sector.
5. Dificultad para rastrear a los ciberdelincuentes
Ser ciberdelincuente ofrece grandes recompensas y pocos riesgos, ya que, hasta hace poco, se estimaba que la probabilidad de detección y enjuiciamiento de un ciberdelincuente era de tan solo el 0,05 % en Estados Unidos. Este porcentaje es aún menor en muchos otros países. Incluso cuando no se oculta la actividad delictiva mediante técnicas como las tácticas de la web oscura, puede resultar muy difícil demostrar que un determinado actor cometió ciertos actos. La ciberdelincuencia es un modelo de negocio en crecimiento, ya que la creciente sofisticación de las herramientas de la red oscura hace que los servicios maliciosos sean más asequibles y fácilmente accesibles para cualquiera que esté dispuesto a contratar a un ciberdelincuente.
Los responsables de políticas pueden contribuir trabajando con expertos en ciberdelincuencia para establecer criterios reconocidos internacionalmente en materia de atribución, pruebas y cooperación para perseguir a los ciberdelincuentes y llevarlos ante la justicia.
Hemos aprendido mucho en los últimos 18 meses, y 2021 no será diferente. Debemos seguir adaptándonos y tomar en serio los riesgos cibernéticos, planificando, preparándonos y educando. Como se trata de un problema universal, la comunicación abierta entre empresas, responsables de políticas y reguladores es un factor clave para el éxito. Hasta que las características de seguridad se conviertan en parte integral de la tecnología —fluida, transparente y de uso natural para las personas—, deberemos confiar en que los líderes empresariales presten seria atención a la ciberseguridad.




