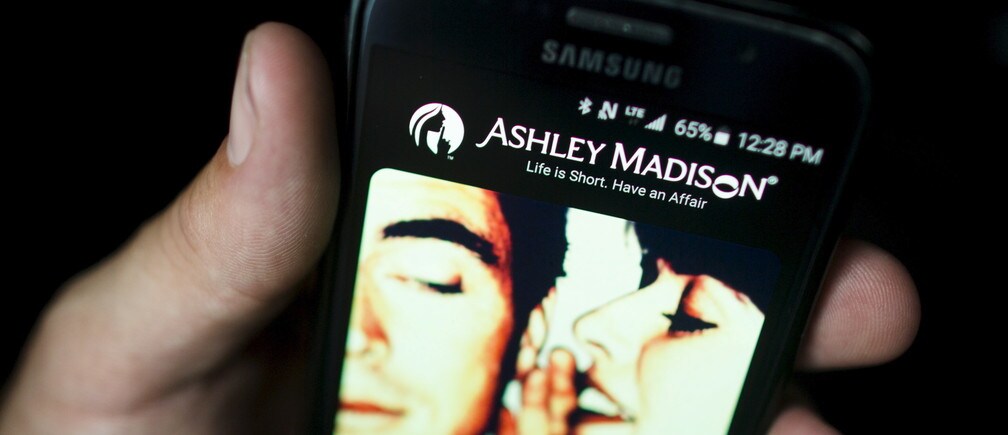
El escándalo de Ashley Madison ha puesto de relieve los riesgos de compartir datos personales en línea y ha revelado la necesidad de contar con mejores políticas de protección de datos. Numerosas fuentes informan de que hasta 10 gigabytes de datos personales robados a los 37 millones de usuarios del servicio de citas en línea para relaciones extramatrimoniales han sido volcados en diversos servicios de intercambio de archivos Torrent en las últimas semanas.
Hace aproximadamente un mes, unos piratas informáticos afirmaron que habían robado información sensible de clientes y amenazaron con publicar los datos en línea si el sitio web de Ashley Madison no cesaba su actividad comercial. Al parecer, esto se debió a que la empresa incumplió su promesa de que un usuario podía hacer que sus datos fueran borrados de forma permanente de la base de datos de la plataforma pagando 19 dólares adicionales. Los piratas informáticos publicaron después las direcciones particulares y de correo electrónico, los números de tarjetas de crédito, las preferencias sexuales y otros datos sensibles de sus usuarios registrados, entre los que figuran militares estadounidenses, directores ejecutivos y funcionarios gubernamentales.
Raja Bhatia, exdirector de tecnología de Ashley Madison, intentó restar importancia a todo el asunto. «La abrumadora cantidad de datos publicados en las últimas tres semanas es falsa», afirmó. Sin embargo, esta difusión de datos revela una brecha mucho más amplia, con consecuencias potencialmente desastrosas para todos los implicados, además de varias «malas prácticas» y problemas en la política de protección de datos.
Para empezar, no había verificación del correo electrónico para los nuevos usuarios de Ashley Madison (comprensiblemente, dada la naturaleza del negocio). Por ello, muchos podían simplemente negar haberse registrado jamás, y puede que tengan razón. También es probable que esta falta de verificación animara a muchos a utilizar nombres y direcciones de correo electrónico falsos. (Lástima, eso sí, para quienes utilizaron sus nombres reales.) Y la afirmación del sitio web de que los datos de los usuarios estaban cifrados para protegerlos de ataques externos claramente no funcionó.
Si se confirma que Avid Life Media, propietaria de AshleyMadison.com, no eliminó de forma permanente los datos de los usuarios como había prometido, podría tener un grave efecto dominó en la confianza hacia toda la industria de citas en línea. De hecho, los usuarios de estos sitios deberían prestar atención a la «letra pequeña», revisando las condiciones de servicio y la forma en que se gestionarán sus datos personales.
Antes de registrarse en estos sitios web, deberíamos plantearnos las siguientes cuatro preguntas clave: ¿Estarán realmente cifrados nuestros datos personales? ¿Quién tiene derecho a acceder a ellos y a utilizarlos, y de qué manera? ¿Confiamos en la empresa y en sus directivos? ¿Y tiene el sitio web una conexión segura (https)?
¿Serán suficientes estas medidas? Probablemente no, pero sin duda son un buen punto de partida. Más vale prevenir que lamentar, sobre todo ante filtraciones tan masivas.
Autor: Andrea Stroppa escribe sobre seguridad y tecnología para el Foro Económico Mundial.
Imagen: Una ilustración fotográfica muestra la aplicación de Ashley Madison en un teléfono inteligente en Toronto, el 20 de agosto de 2015. REUTERS/Mark Blinch




