• La mayoría de las empresas da por sentado que sus proveedores son ciberseguros.
• La certificación de productos debería sustituirse por un enfoque centrado en garantizar que toda la organización sea segura.
• La nueva aplicación del INCD ayuda a implementar auditorías y certificaciones de ciberseguridad más rigurosas.
Como la mayoría de las pequeñas y medianas empresas (pymes) funcionan con un presupuesto operativo reducido, la mayoría no invierte lo suficiente en ciberseguridad. Por ello, se están convirtiendo en objetivos preferentes de los ciberdelincuentes, ya sea como blancos directos o como vector de ataque para llegar a las grandes empresas, organismos gubernamentales o infraestructuras críticas a las que suministran. Actualmente somos testigos de un aumento de los ciberataques a las cadenas de suministro, tanto en número como en sofisticación.
La importancia de las pymes es indiscutible: Según la ENISA, son la columna vertebral de la economía de la UE, ya que representan el 99 % de todas las empresas y emplean a unos 100 millones de personas. La economía de EE. UU. no es muy diferente en términos porcentuales. Las pymes prestan servicios y productos a las grandes empresas y a la población en general. Por ello, como partes fundamentales de la cadena de suministro, deben protegerse frente a las ciberamenazas.
Durante una investigación realizada por la Dirección Nacional Cibernética de Israel (INCD), muchas pymes se quejaron de la existencia de demasiados requisitos diferentes por parte de distintos clientes y reguladores. Las grandes empresas invierten muchos recursos en definir sus propios requisitos para la gestión del ciberriesgo de acuerdo con normas como ISO 27036, 800-161 y otras; sin embargo, a menudo se conforman con las declaraciones de los proveedores en lugar de exigir resultados de auditoría válidos. Según la encuesta de ISO, en 2019 solo 36 362 organizaciones de todo el mundo estaban certificadas con ISO 27001, una norma internacional que establece más de 100 controles diferentes para la gestión de la seguridad de la información.
Consciente del riesgo en todos los ámbitos, el Centro Nacional de Ciberseguridad (NCSC) del Reino Unido publicó orientaciones sobre seguridad de la cadena de suministro para que las empresas tengan un mayor control de la ciberseguridad. Las directrices son bastante exhaustivas y enseñan a las empresas cómo deben comprender y gestionar los riesgos que se originan en los proveedores, pero gran parte del trabajo necesario queda en manos de las propias empresas.
Existen distintos enfoques para lograr una ciberseguridad más sólida, principalmente mediante la certificación de productos y servicios. Sostenemos que, para completar el proceso, debemos mejorar el nivel general de ciberhigiene de los proveedores como organizaciones, y no solo de sus productos específicos.
Garantizar que los productos adquiridos a través de la cadena de suministro estén certificados y sean ciberseguros es, por supuesto, una capa importante. Sin embargo, la certificación de productos puede ser pertinente para una versión específica y perder vigencia con la siguiente. Es imperativo complementar el esquema de seguridad con un esquema de certificación de proveedores desde el punto de vista del cliente. Las empresas necesitan tener la seguridad de que los proveedores de los que dependen mantienen un nivel básico estándar de ciberhigiene que reduce significativamente los riesgos.
Lacunas en el marco actual
Qué comprobar
El marco de certificación vigente incluye diversas normas, como ISO 27001, NIST y otras normas de seguridad de TI, que se refieren a la seguridad de TI y que en su mayoría están redactadas en un lenguaje general. Sin embargo, es necesario un lenguaje detallado y claro, más específico en materia cibernética que el marco genérico actual. El ámbito cibernético es muy dinámico, un entorno en el que la actividad maliciosa evoluciona constantemente. Se necesitan controles definidos que se actualicen de forma constante según los riesgos cambiantes y las TTP (tácticas, tecnologías y procedimientos).
Cómo certificar
Si bien existen normas generales relativas a «Cómo certificar una organización», no son suficientemente específicas en materia cibernética. Las mismas normas, como ISO 27002, existen para certificar una organización en cuanto a normas medioambientales o de ciberseguridad, y sostenemos que la ciberseguridad es distinta y merece su propia norma detallada.
Existen distintas formas de comprobar si un control está bien implementado en una organización. Pero deberíamos disponer de procedimientos más detallados y claros para verificar que los controles pertinentes se han aplicado, utilizando herramientas de auditoría pertinentes y definidas. Además, debería haber una supervisión periódica del proveedor incluso después de la certificación inicial, para garantizar que se adapta a los cambios.
Quién lo comprueba
Evidentemente, hay excelentes certificadores con mucha experiencia y muy adecuados para el trabajo; sin embargo, en la mayoría de los países no existen requisitos oficiales mínimos para ejercer como certificador. Se necesita un esquema básico de requisitos para los certificadores en materia de ciberseguridad.
Dado que el comercio es mundial, se necesita un marco ampliamente aceptado para un proceso fiable de acreditación y certificación en ciberseguridad, que se actualice de forma continua y se base en pruebas. Los gobiernos y el sector privado, trabajando juntos, tienen la responsabilidad de cerrar esa brecha, establecer un marco aceptado y reconocer mutuamente marcos similares en países afines.
El caso de estudio de Israel
El INCD ha trabajado para subsanar esas lagunas en el mercado nacional, escuchando y consultando a empresas de distintos sectores, reguladores, certificadores y organizaciones. El resultado fue la implementación exitosa de un marco compuesto por dos niveles de certificación, aplicado mediante una aplicación en línea diseñada por el INCD.
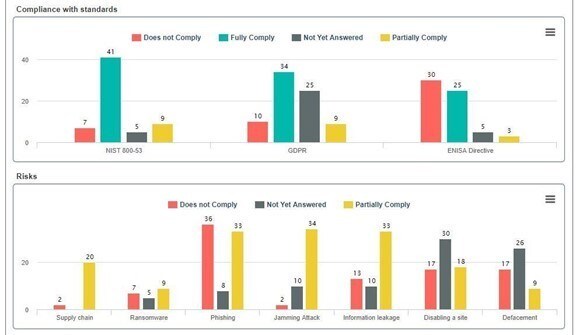
Cada proveedor se registra en la aplicación y responde a un cuestionario práctico y detallado basado en las normas ISO 27001 y NIST, que incluye instrucciones específicas sobre qué controles comprobar y cómo hacerlo. El INCD analiza continuamente los ciberataques y las TTP, y actualiza con prontitud la Metodología de Ciberdefensa y los requisitos específicos en la propia aplicación. La aplicación analiza los resultados y genera un mapa de puntuaciones. Los resultados pueden compartirse con clientes específicos. Este es el primer nivel de autoevaluación, mucho más pertinente y específico que una simple declaración del proveedor o una revisión general.
El segundo nivel es el de certificación, en el que un auditor externo certificado verifica que el cuestionario se haya cumplimentado correctamente. Estos certificadores han sido acreditados por un organismo de acreditación; en Israel, el INCD.
Un marco basado en el riesgo a escala mundial
La situación ideal sería que un amplio número de países acordara un cuestionario de este tipo y utilizara un sistema global. Los clientes de un país podrían confiar en proveedores certificados de otro y tener la seguridad de que estos proveedores han sido aprobados conforme a requisitos específicos, detallados y actualizados por auditores profesionales y certificados.
Un paso importante en esta dirección sería establecer un esquema de acreditación y certificación aceptado en muchos países. Esto incluiría un esquema de acreditación para certificadores oficiales, un esquema de certificación para proveedores, así como un procedimiento de certificación ampliamente aceptado, con actualizaciones periódicas y controles frecuentes. Dicho procedimiento se referiría a las amenazas específicas actuales, a las herramientas necesarias para controlarlas y a las normas de actuación requeridas.
Qué hace el Foro Económico Mundial en materia de ciberseguridad
El Centro para la Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos cambiantes y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al posibilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a fortalecer la ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
Los recientes ataques globales, como los de SolarWinds, Orion y otros, han demostrado el riesgo que su cadena de suministro representa para las empresas globales. Existe una capa ausente en el marco actual de certificación de productos, una que va más allá de esa norma. Nuestro marco alternativo aborda esa brecha al tratar a los proveedores como organizaciones y refuerza la confianza entre clientes y proveedores. Avancemos desde los esquemas basados en el cumplimiento hacia un marco más basado en el riesgo.




