Se prevé que la ciberdelincuencia cueste a la economía mundial casi 24 billones de dólares para 2027.
El panorama de los ciberriesgos evoluciona constantemente, y las empresas deben adaptarse continuamente a él o arriesgarse a sufrir consecuencias financieras, reputacionales o legales.
Un enfoque de ciberseguridad basado en riesgos evalúa y valora el panorama de riesgos, lo que permite a la dirección evaluar y priorizar los desafíos más apremiantes en cada momento.
Para 2027, la ciberdelincuencia podría costar a la economía mundial casi 24 billones de dólares. Las empresas suelen encontrarse en la primera línea de este desafío, por lo que la ciberseguridad es un aspecto esencial del panorama empresarial moderno. Las ciberamenazas se multiplican y plantean graves desafíos financieros, legales y reputacionales para las organizaciones.
La gestión moderna y eficaz de la ciberseguridad implica más que gestionar el riesgo tecnológico; abarca la gestión del riesgo empresarial. Las organizaciones deben reconocer la ciberseguridad como un imperativo estratégico integrado en su marco general de gestión de riesgos, y esto puede hacerse a nivel de consejo de administración.
Los consejos de administración pueden establecer el apetito de riesgo de una organización, supervisar los procesos de gestión de riesgos, asignar recursos y garantizar la preparación para responder a las ciberamenazas. Pueden asegurar que la dirección presente informes precisos y oportunos sobre riesgos e incidentes, como parte de su función más amplia de gestión de riesgos.

Un enfoque de ciberseguridad basado en riesgos
La alta dirección y la dirección ejecutiva deben comprender que las organizaciones pueden adoptar dos enfoques principales para mejorar la ciberseguridad: el basado en la madurez y el basado en riesgos.
Las organizaciones utilizan ampliamente el enfoque basado en la madurez para mejorar su postura de ciberseguridad. Consiste en adoptar un conjunto de buenas prácticas o estándares establecidos por el sector para alcanzar un mayor nivel de madurez en ciberseguridad. Sin embargo, presenta limitaciones.
Depende en gran medida de evaluaciones subjetivas, que pueden verse influidas por factores como las habilidades de comunicación, los sesgos y la experiencia del evaluador. Además, alcanzar un nivel determinado de madurez no garantiza la protección frente a las ciberamenazas y puede generar una falsa sensación de seguridad. El enfoque basado en la madurez podría no abordar adecuadamente el perfil de riesgo único de una organización, lo que la dejaría vulnerable a ataques dirigidos. Puede requerir muchos recursos, desviándolos de otras actividades de ciberseguridad.
El enfoque basado en riesgos para la ciberseguridad es flexible y personalizable para responder a las necesidades y riesgos específicos de una organización. Hace hincapié en la identificación y priorización de los riesgos de ciberseguridad más críticos, seguida de la aplicación de controles para mitigarlos. Este enfoque implica una supervisión y reevaluación continuas para garantizar que los controles sigan siendo eficaces y pertinentes frente a las ciberamenazas en constante evolución.
Es eficaz porque permite a las organizaciones alinear su estrategia de ciberseguridad con su perfil de riesgo único, lo que les permite centrarse en las amenazas y vulnerabilidades más significativas. Este enfoque también promueve una cultura proactiva de ciberseguridad mediante la evaluación y gestión continuas de los riesgos, lo que reduce al mínimo el impacto de los ciberincidentes. Como resultado, las organizaciones pueden tomar decisiones fundamentadas sobre dónde asignar sus recursos de ciberseguridad y priorizar los esfuerzos en este ámbito en función de sus activos y vulnerabilidades más críticos.
Creación de una matriz de riesgos cuantificados
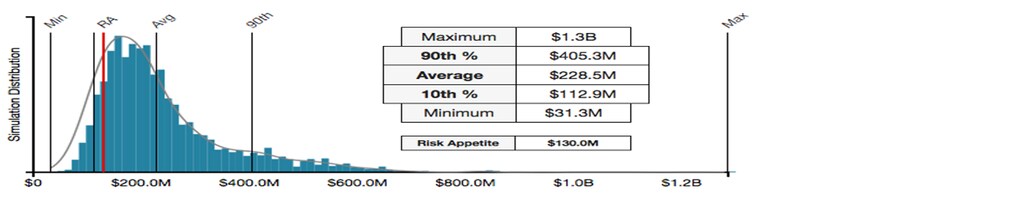
Las organizaciones pueden utilizar metodologías de cuantificación de riesgos, como el análisis cuantitativo de riesgos y la simulación de Monte Carlo (es decir, el modelo FAIR), para medir el impacto potencial de los ciberriesgos y priorizar los esfuerzos de mitigación de riesgos.
Al incorporar la cuantificación de ciberriesgos en su enfoque de ciberseguridad basado en riesgos, las organizaciones pueden comprender mejor sus riesgos de ciberseguridad, priorizar recursos y tomar decisiones fundamentadas sobre la gestión de riesgos. Esto puede ayudarles a lograr una gestión del riesgo empresarial más eficaz y eficiente, mejorando en última instancia los resultados de ciberseguridad.
El ciberriesgo cuantificado puede aplicarse en situaciones reales para asignar un valor financiero a las posibles pérdidas derivadas de incidentes de ciberseguridad. Esto ayuda a las organizaciones a gestionar sus activos digitales y a priorizar los esfuerzos de mitigación de riesgos. Implica evaluar las amenazas y vulnerabilidades, y analizar el impacto financiero de los incidentes en la productividad, la legalidad, la reputación y la recuperación.
El ciberriesgo cuantificado permite a los líderes empresariales tomar decisiones fundamentadas sobre las inversiones en ciberseguridad y adoptar medidas proactivas frente a las ciberamenazas.
Medición de resultados y toma de medidas
Los indicadores clave de riesgo (KRI) ofrecen una instantánea del nivel de riesgo actual de la empresa. Al mismo tiempo, los indicadores clave de rendimiento (KPI) señalan la dirección hacia o en sentido contrario al nivel de apetito de riesgo de la empresa. Al vincular los KRI con los KPI, los equipos de ciberseguridad pueden ayudar a los directivos a mantener debates constructivos para determinar qué riesgos están dentro de niveles aceptables y cuáles requieren atención inmediata. Esto permite tomar decisiones fundamentadas y resolver problemas de forma eficaz a nivel de consejo de administración y en niveles inferiores.
El enfoque basado en riesgos es interactivo y ayuda a traducir las decisiones ejecutivas sobre reducción de riesgos en la implementación de controles, garantizando que la organización esté alineada y trabaje hacia un objetivo común. Al implementar controles de forma coordinada y estratégica, las empresas pueden gestionar los riesgos de manera más eficaz y alcanzar los resultados deseados.
Para implementar con éxito el enfoque basado en riesgos, las organizaciones deben adoptar una hoja de ruta integral que incluya la realización de una evaluación exhaustiva de riesgos, el desarrollo de KRI y KPI alineados con sus objetivos y su apetito de riesgo, el establecimiento de procesos sólidos de gestión de riesgos y la supervisión y evaluación continuas de su postura de ciberseguridad. La tecnología es fundamental para automatizar y agilizar los procesos de gestión de riesgos, implementar controles de seguridad y hacer seguimiento de los KRI y KPI en tiempo real.
¿Cómo aborda el Foro Económico Mundial los crecientes desafíos de ciberseguridad?
El Centro para la Ciberseguridad ofrece una plataforma de confianza en la que los líderes se reúnen para comprender los ciberriesgos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y a afrontar desafíos que requieren respuestas colectivas.
Las organizaciones deben reevaluar continuamente su estrategia de ciberseguridad a medida que evoluciona el panorama de amenazas. El enfoque basado en la madurez ya no es eficaz para protegerse frente a las ciberamenazas modernas. Un enfoque basado en riesgos ayuda a identificar y priorizar los riesgos, lo que se traduce en un programa de ciberseguridad más eficiente y eficaz. Invertir en formación y educación de los empleados, así como en una gestión eficaz de riesgos, puede construir una postura de seguridad sólida que proteja los activos, la reputación y los clientes frente a los ciberataques.
Adoptar un modelo de ciberseguridad basado en riesgos también aporta beneficios más allá de la simple prevención de ciberataques. Genera resiliencia y agilidad, y este método de evaluación y adaptación continuas hace que, en términos generales, las organizaciones sean más ágiles y competitivas.
La ciberseguridad es una responsabilidad compartida que requiere la colaboración de todas las partes interesadas para proteger a las organizaciones. El enfoque basado en riesgos da lugar a una gestión del riesgo empresarial más eficaz y eficiente, y construye organizaciones más sólidas y seguras, capaces de responder a un panorama de ciberriesgos en evolución.
La adopción generalizada del enfoque basado en riesgos no solo preservaría la reputación, los clientes y las partes interesadas de las organizaciones, sino que crearía un ecosistema digital más seguro para todos.




