Las actualizaciones de software desempeñan un papel fundamental para preservar la ciberseguridad y requieren una planificación proactiva.
Si bien abordan las vulnerabilidades existentes del software, también pueden introducir otras nuevas.
Un nuevo estudio muestra la compleja relación entre las actualizaciones de software y las vulnerabilidades.
La reciente interrupción global de TI causada por una actualización de software defectuosa es un duro recordatorio de la importancia de las actualizaciones de software en el mundo actual, cada vez más interconectado. A medida que nuestra sociedad depende cada vez más de los sistemas de TI para funcionar, un enfoque proactivo para garantizar su seguridad se ha vuelto más crítico que nunca.
El mantenimiento del software que sustenta estos sistemas desempeña un papel clave en este esfuerzo. Un componente importante del mantenimiento del software son las actualizaciones, que son el medio por el que se mejoran la funcionalidad y la seguridad. Si bien las actualizaciones pueden mejorar la seguridad al abordar las vulnerabilidades existentes del software, también pueden introducir otras nuevas. Este posible riesgo subraya la necesidad de comprender mejor el delicado equilibrio entre mantener la seguridad de los sistemas y garantizar la estabilidad operativa.
En un reciente estudio, exploramos cómo las tendencias en las actualizaciones de software están relacionadas con las tendencias en las vulnerabilidades del software. Recopilamos y analizamos datos de la Base de Datos Nacional de Vulnerabilidades (NVD) durante un período de cinco años (2018-2022) para comprender este fenómeno. Estos fueron los hallazgos que surgieron:
1. La compleja interacción entre las actualizaciones de software y las vulnerabilidades
Cabría esperar que un aumento en la frecuencia de las vulnerabilidades notificadas se correlacione con un aumento correspondiente de las actualizaciones de software, y viceversa. Sin embargo, no encontramos pruebas significativas que respalden esta hipótesis. Esto indica que el equilibrio entre actualizaciones y vulnerabilidades es más complejo; en lugar de una simple relación de causa y efecto, la interacción entre ambas probablemente está influida por una variedad de otros factores.
2. Tendencias divergentes en las aplicaciones y los sistemas operativos
Una puntuación de gravedad de las vulnerabilidades del software cuantifica el impacto y la urgencia de abordar los problemas relacionados con la seguridad tanto en las aplicaciones (apps) como en los sistemas operativos (SO). Nuestro análisis revela que la puntuación media de gravedad de las vulnerabilidades en apps y SO está disminuyendo. La disminución indica que, en promedio, las vulnerabilidades son cada vez menos graves. Curiosamente, un examen más detallado de los datos revela que esto se debe principalmente a la reducción de los problemas de seguridad en las apps. Por otra parte, la puntuación media de seguridad que comprende únicamente el componente del SO no ha disminuido con los años y se mantiene estancada en un nivel que se considera alto según los estándares del sector.

3. La gama de vulnerabilidades
Nuestra investigación subraya la importancia de que los profesionales de TI consideren no solo la frecuencia de las actualizaciones de software, sino también una serie de otros factores que influyen en la relación entre estas actualizaciones y las posibles vulnerabilidades. Entre las consideraciones clave figura el grado en que la seguridad está integrada en el proceso de desarrollo de software. El software en el que la seguridad se ha incorporado en cada paso del proceso minimiza las vulnerabilidades de forma más eficaz en comparación con aquel en el que la seguridad se considera a posteriori.
Otro factor importante a tener en cuenta es la naturaleza de las actualizaciones: si son menores, para corregir errores rutinarios, o mayores, que introducen funciones nuevas significativas que también podrían introducir nuevas vulnerabilidades. Además, la complejidad del software es otro factor crucial. El software modular permite implementar las actualizaciones de forma aislada, lo que minimiza el riesgo, mientras que los sistemas altamente integrados suelen requerir pruebas más exhaustivas, lo que hace que las actualizaciones sean más difíciles de implementar de forma eficaz.
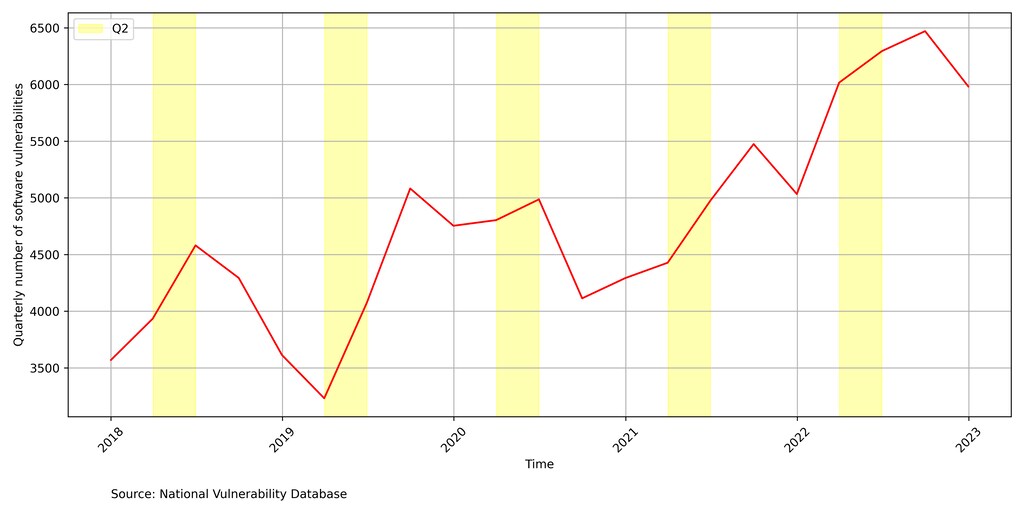
Asimismo, la capacidad de respuesta de los desarrolladores para abordar las vulnerabilidades es fundamental: que los parches se publiquen con prontitud tras descubrirse una vulnerabilidad, o que se produzcan retrasos que dejen el software expuesto a posibles amenazas. Curiosamente, el número de vulnerabilidades a lo largo del tiempo también muestra estacionalidad, lo que probablemente se debe a los calendarios de lanzamiento de software que siguen un ritmo estacional. Como se muestra a continuación, el número trimestral de vulnerabilidades aumenta de forma constante del primer al segundo trimestre, y alcanza su punto máximo en el segundo o el tercer trimestre. Los profesionales deben tener en cuenta esta estacionalidad en sus prácticas de gestión de vulnerabilidades prestando atención a las vulnerabilidades notificadas en estos períodos.
4. El problema de los sistemas operativos
El retraso en las mejoras de seguridad de los sistemas operativos en comparación con el software de aplicaciones plantea la cuestión de si los proveedores de SO pueden adoptar prácticas del mundo del desarrollo de aplicaciones para mejorar su seguridad. Como mínimo, subraya la necesidad de que los proveedores de SO realicen mayores esfuerzos en la codificación segura, ya que esto podría ayudar a evitar que surjan vulnerabilidades graves.
Sin embargo, pueden seguir surgiendo vulnerabilidades a pesar de las prácticas de codificación sólidas y seguras. Una de las razones clave por las que las vulnerabilidades en los SO tienden a tener puntuaciones de gravedad altas es el gran impacto que pueden tener en los sistemas de TI. Por lo tanto, para reducir las puntuaciones medias de gravedad, los proveedores deben encontrar mejores formas de mitigar el impacto que pueden tener las vulnerabilidades. Una forma de hacerlo es compartimentando el desarrollo del SO, garantizando que una vulnerabilidad en una parte del sistema no comprometa otras partes. Si bien los proveedores de SO son los principales responsables de mejorar la seguridad, los usuarios finales también desempeñan un papel importante. En particular, deben mantenerse alerta, supervisando de cerca, notificando y corrigiendo con prontitud cualquier vulnerabilidad en sus sistemas.
En una era en la que la tecnología es fundamental para las operaciones empresariales, garantizar la seguridad mediante la actualización de software y la gestión proactiva de las vulnerabilidades debe seguir siendo una prioridad máxima para las organizaciones. Aprendiendo de las tendencias e integrando prácticas de desarrollo seguro, las empresas pueden mitigar mejor los riesgos y proteger sus sistemas.
¿Cómo aborda el Foro los desafíos globales de ciberseguridad?
El Centro para la Ciberseguridad ofrece una plataforma de confianza en la que los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al posibilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a fortalecer la ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.



