El rápido cambio al trabajo remoto expuso a las empresas y a los trabajadores a nuevas amenazas de seguridad.
Las empresas deben revisar estas nuevas vulnerabilidades para proteger los datos y otros activos.
Con el rápido cambio al trabajo remoto, los empleados se encontraron trabajando largas horas en oficinas domésticas improvisadas, no diseñadas para bloquear las amenazas de seguridad modernas.
Como resultado, una reciente encuesta indica que el 95 % de los profesionales de seguridad se enfrentan a desafíos adicionales de seguridad de TI debido al coronavirus. Los tres principales desafíos fueron la provisión de acceso remoto seguro para los empleados, mencionado por el 56 % de los encuestados. Otros desafíos destacados incluyeron la necesidad de soluciones de acceso remoto escalables (55 %) y que los empleados remotos encuentren y utilicen software, herramientas y servicios no probados (47 %).
Estos cambios influyen en la postura de riesgo de la organización, es decir, en el grado de exposición de la organización a un ciberataque.
Mantener las políticas de seguridad anteriores de una empresa en esta nueva era del coronavirus no es viable. Las empresas deben adaptar sus políticas de TI con la misma rapidez para mantener seguros a su personal. En un análisis reciente, COVID-19 Risks Outlook: A Preliminary Mapping and its Implications, el Foro Económico Mundial advierte: «Debemos prepararnos para una pandemia cibernética global similar a la COVID que se propagará más rápido y más lejos que un virus biológico, con un impacto económico igual o mayor».
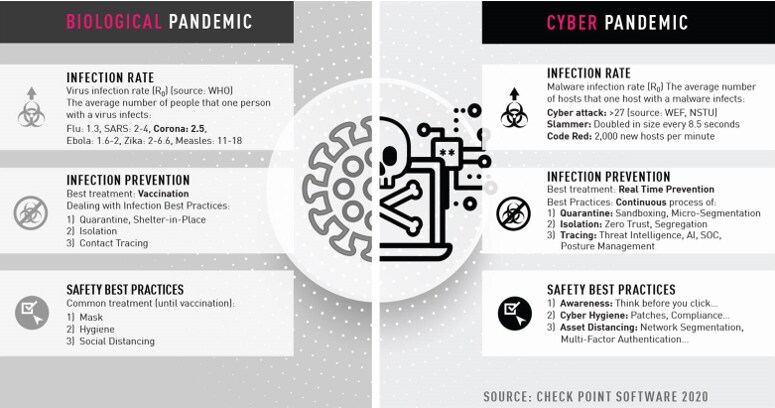
Comprender el nuevo panorama de los desafíos de seguridad de TI en el lugar de trabajo remoto de la era de la COVID puede ayudar mejor a las empresas a proteger a sus trabajadores y sus datos. Entre estos desafíos se incluyen:
1. Ataques de ingeniería social que explotan el miedo, la incertidumbre y la duda. Los ataques de «ingeniería social» aprovechan las tendencias naturales y las reacciones emocionales de los trabajadores para revelar información crítica, como contraseñas. La pandemia ha dejado a los empleados cada vez más vulnerables a estas campañas de phishing dirigidas y a los sitios web maliciosos que pretenden ofrecer ayuda y asesoramiento.
Una reciente encuesta de Check Point mostró que las organizaciones estaban siendo golpeadas por una «tormenta perfecta» de ciberataques en aumento, mientras debían gestionar los cambios masivos y rápidos en sus redes y en las prácticas laborales de los empleados durante la pandemia.
El 71 % de los encuestados informó de un aumento de los ciberataques durante la COVID-19. La principal amenaza citada fue el phishing (55 %), seguido de sitios web maliciosos que pretendían ofrecer información o asesoramiento sobre la pandemia (32 %). También se han observado aumentos en el malware (28 %) y en los ataques de ransomware (19 %).
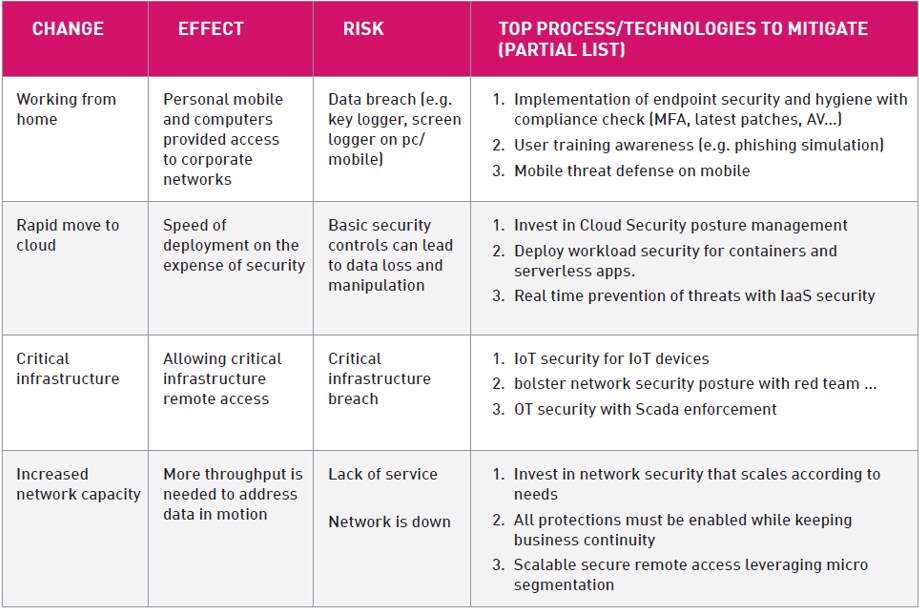
2. Un aumento exponencial de las superficies de ataque. Con la prisa por habilitar el acceso remoto a los activos corporativos, muchas empresas permitieron la conectividad desde ordenadores domésticos no gestionados, en un cambio hacia nuevas políticas de «BYOC» (Bring Your Own Computer, traiga su propio ordenador). Muchos de estos ordenadores domésticos carecen de parches y de software antimalware actualizado de primer nivel, entre otros.
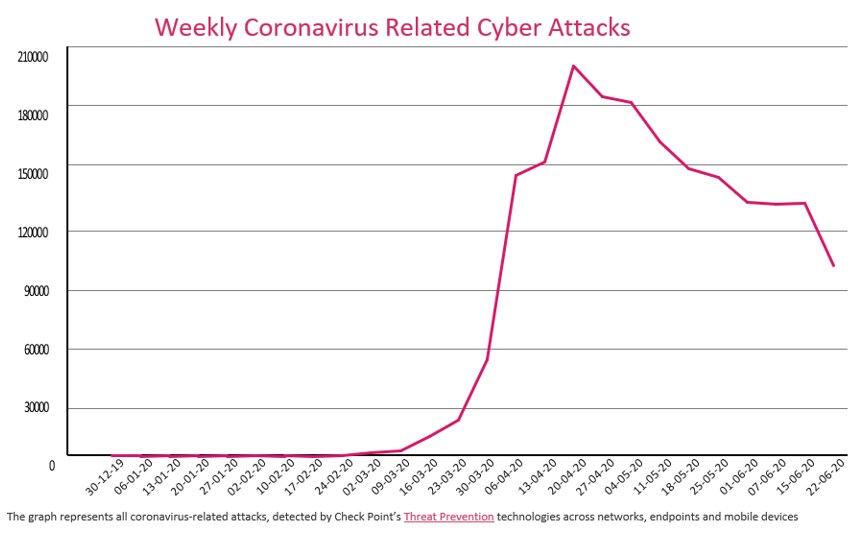
Además, hoy en día a menudo se permite que los dispositivos móviles accedan a las redes, y muchas aplicaciones se trasladan a la nube para lograr escalabilidad. Esta brecha ha creado una peligrosa oportunidad para la piratería y la ciberdelincuencia. En mayo de 2020, investigadores de ciberseguridad detectaron casi 200 000 ciberataques relacionados con el coronavirus por semana.
3. Los empleados son ahora sus propios CISO. Con el drástico cambio al trabajo desde casa, las salas de estar forman ahora parte del perímetro de la empresa, lo que significa que la red corporativa no tiene fronteras y que los hijos del personal tienen nuevo acceso a redes y archivos. Un simple error de un niño puede hacer que los datos acaben en manos equivocadas. En esta situación, en la que los datos son más fluidos y están en todas partes, el riesgo de perderlos crece exponencialmente y puede provocar una brecha importante que derive en quiebra o, en el peor de los casos, en pérdidas de vidas humanas si se alteran datos en infraestructuras críticas
Principales consejos para prevenir la próxima pandemia cibernética
Las tendencias del coronavirus han cambiado de forma radical la manera en que trabajamos, y estos cambios han llegado para quedarse. Cuando cambiamos la forma de trabajar, debemos ajustar también la forma en que protegemos nuestro trabajo. Las estrategias de ciberseguridad deben renovarse para responder a nuestra nueva realidad.
Estos son nuestros principales consejos:
Prevención en tiempo real
Como todos sabemos, la vacunación puede ser a veces mejor que el tratamiento. En ciberseguridad también, la prevención en tiempo real de las amenazas, antes de que puedan infiltrarse en la red, es la clave para bloquear futuros ataques. El 79 % de los encuestados en una encuesta reciente afirmó que su principal prioridad era reforzar la seguridad de su red y centrarse en la prevención de ataques.Proteja todo
Cada eslabón de la cadena importa. La «nueva normalidad» exige que las organizaciones revisen y comprueben el nivel de seguridad y la pertinencia de las infraestructuras de sus redes, los procesos y el cumplimiento de los dispositivos móviles y de PC conectados, IoT, etc.
El mayor uso de la nube implica un mayor nivel de seguridad, especialmente en las tecnologías que protegen las cargas de trabajo, los contenedores y las aplicaciones sin servidor en entornos de nube múltiple e híbrida.Consolidación y visibilidad
Tantos cambios en la infraestructura de la empresa representan una oportunidad única para revisar sus inversiones en seguridad. Estos cambios plantean nuevas preguntas, como: ¿Estamos protegiendo lo correcto? ¿Hemos pasado por alto algún punto ciego?
El mayor nivel de visibilidad, alcanzado mediante la consolidación, garantizará la mayor eficacia. Se necesita una gestión unificada y una visibilidad completa del riesgo en toda su arquitectura de seguridad. Esto solo puede lograrse reduciendo el número de soluciones de productos puntuales y de proveedores.
En tiempos de crisis, las empresas deben ser ágiles y actuar con rapidez. La conmoción de la pandemia puede estar desvaneciéndose, pero sus efectos posteriores han llegado para quedarse, y la mejor forma de mantenernos conectados es estar protegidos. La «nueva normalidad» nos exige seguir cambiando y adaptando nuestra seguridad a nuestras nuevas formas de trabajar.




