Existe ahora una necesidad urgente de formas más eficaces de hacer frente al ransomware y a los intentos de extorsión para proteger nuestros sistemas y datos digitales.
Ante un ataque de ransomware, muchas organizaciones están dispuestas a realizar pagos sustanciales para recuperar el acceso a sus datos y sistemas.
Ante amenazas cibernéticas en evolución, como el ransomware, las organizaciones de todo el mundo deben adaptarse y reforzar sus defensas.
En el panorama digital actual, nos enfrentamos a un problema constante y cada vez más grave: la amenaza permanente de los ciberataques. Entre estas amenazas digitales, el ransomware, aunque no es un problema nuevo, se ha convertido en un desafío significativo para las organizaciones de todo el mundo. Tras incidentes cibernéticos como los de este año, en particular los ataques MOVEit, ahora existe una necesidad urgente de formas más eficaces de hacer frente al ransomware y a los intentos de extorsión para proteger nuestros sistemas y datos digitales.
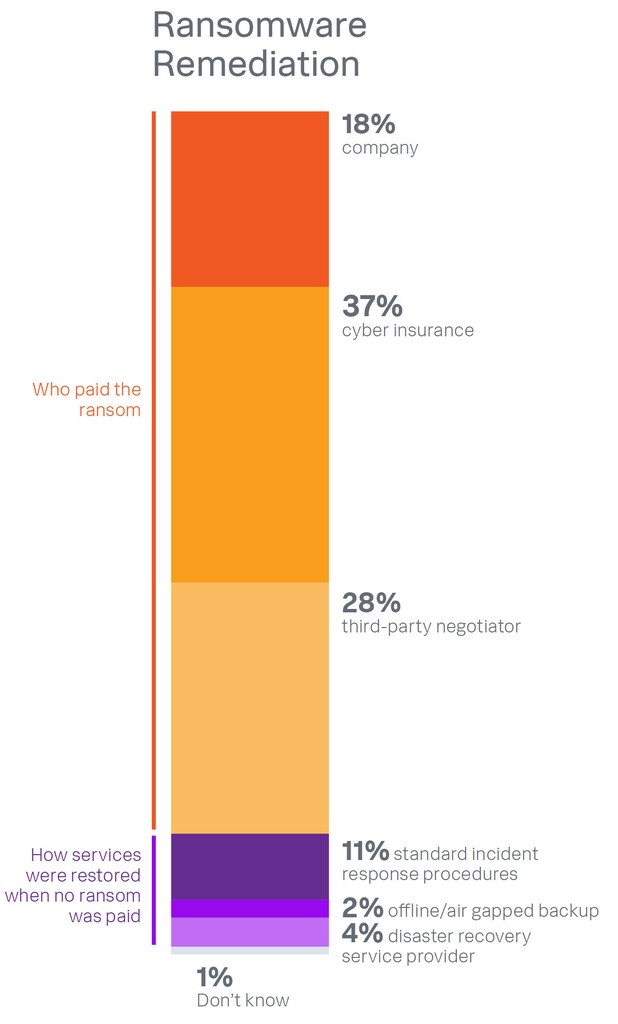
Según el informe 2023 de Splunk CISO Report, el 90% de los líderes en ciberseguridad declaró que sus organizaciones fueron víctimas de al menos un ciberataque disruptivo en el último año. Aún más llamativo es que el 83% de las organizaciones recurrió a pagar rescates tras un ataque de ransomware, ya sea directamente, a través de un seguro cibernético o mediante negociadores externos. Cabe destacar que más de la mitad de estos pagos superaron los 100.000 dólares.
¿Cómo aborda el Foro los desafíos globales de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos cambiantes y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al permitir la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a fortalecer su ciberresiliencia y a afrontar desafíos que requieren respuestas colectivas.
Las organizaciones están pagando rescates
Estas cifras subrayan una dura realidad: ante un ataque de ransomware, muchas organizaciones están dispuestas a realizar pagos sustanciales para recuperar el acceso a sus datos y sistemas. Aunque el 69% de los CISO reconoce que pagar un rescate podría exponerlos a consecuencias legales futuras, la amenaza inmediata del ransomware les obliga a actuar, según el mismo CISO Report. Lo que es aún peor es que algunas organizaciones no logran recuperar por completo sus capacidades incluso después de pagar el rescate. Incluso el seguro cibernético, un recurso valioso, puede no cubrir la totalidad del reembolso.
Esta alarmante tendencia ha llevado a las organizaciones a comprender la necesidad de mantener copias de seguridad fuera de línea, probadas periódicamente y segregadas. Esta táctica puede servir como una defensa crucial contra las devastadoras consecuencias de los ataques de ransomware. Los consejos de administración y los órganos de gobierno siguen de cerca la amenaza del ransomware, y el 78% de los CISO informa haber creado sus propios comités de ciberseguridad a nivel de consejo.
Los actores de amenazas son cada vez más sofisticados
Estas amenazas y los adversarios que están detrás de ellas solo seguirán avanzando. Por ello, hemos visto cómo los ciberataques han dado un peligroso giro hacia la extorsión, a medida que los actores de amenazas se vuelven más sofisticados. Estas amenazas han llegado a conocerse como el acto de extorsión por parte de ciberdelincuentes, en el que el ransomware sirve como herramienta. Es fundamental que las organizaciones comprendan cómo el ransomware ha evolucionado hacia la extorsión, así como la manera de mitigar el avance continuo de estas amenazas.
El avance de estas amenazas y la disposición de las organizaciones a pagar un rescate señalan la urgente necesidad de un cambio profundo en la estrategia de ciberseguridad. Las organizaciones deben pasar de una postura reactiva a una proactiva, caracterizada por el desarrollo de la resiliencia digital: la capacidad de mantener sistemas seguros y fiables frente a las perturbaciones digitales.
Las organizaciones pueden lograrlo capacitando a sus equipos de seguridad para ser proactivos, trabajando de forma colaborativa para detectar y predecir problemas, identificar causas raíz, evaluar riesgos y remediar amenazas de forma rápida, precisa y a gran escala. Un enfoque proactivo implica integrar desde el inicio las salvaguardas de seguridad y de TI en el proceso de ingeniería.

Es hora de ser ciberresilientes
Las organizaciones digitalmente resilientes no solo abordan los problemas cuando surgen, sino que también evitan que los incidentes se conviertan en crisis graves. Se recuperan con rapidez de las perturbaciones digitales y se adaptan velozmente para aprovechar nuevas oportunidades. Este cambio hacia la resiliencia digital es esencial para reducir el impacto de los ataques de ransomware y de otras ciberamenazas.
En la lucha contra la extorsión, el ransomware y otras ciberamenazas, el concepto de «tiempo de contención» se convierte en una métrica fundamental para las empresas digitalmente resilientes. Cuanto más tiempo permanezca un atacante sin ser detectado en la red de una organización, mayor daño puede causar. El tiempo medio de permanencia de los ciberataques es un sorprendente 2,24 meses, equivalente a unas nueve semanas. Este prolongado periodo ofrece a los atacantes amplias oportunidades para robar datos sensibles, interrumpir operaciones o causar otros daños.
Al reducir el «tiempo de contención», las organizaciones pueden desafiar con mayor rapidez al atacante dentro de la red. Las organizaciones deben procurar reducir el «tiempo de contención» como parte de su estrategia de seguridad. Para lograrlo, pueden aprovechar herramientas y prácticas avanzadas de seguridad que permitan la detección de amenazas en tiempo real y una respuesta rápida ante incidentes. El foco debe estar en la identificación temprana de amenazas, la contención rápida y la reducción al mínimo del tiempo de permanencia del atacante en la red. Este enfoque, combinado con medidas proactivas de resiliencia digital, puede mejorar significativamente la capacidad de una organización para resistir las ciberamenazas, incluido el ransomware.
La prevalencia de los ataques de extorsión y de ransomware, y la alarmante tendencia de las organizaciones a pagar rescates por ransomware, subrayan la necesidad urgente de un cambio proactivo hacia la ciberresiliencia. En un mundo cada vez más digital, el coste de ser meramente reactivos es demasiado alto; las organizaciones deben adoptar medidas proactivas para proteger sus datos y operaciones.
El camino a seguir implica construir la resiliencia digital, garantizando que los sistemas sigan siendo seguros y fiables a pesar de las perturbaciones digitales. Es un desafío que exige coordinación, inversión en las herramientas adecuadas y un compromiso firme con prácticas de ciberseguridad proactivas. Frente a las ciberamenazas cambiantes, como el ransomware, debemos adaptar y fortalecer nuestras defensas. Las organizaciones deben adoptar un enfoque proactivo para la seguridad que, en última instancia, ayude a salvaguardar los cimientos digitales en los que se apoya nuestro mundo moderno.




