
El auge de la computación cuántica introduce riesgos sistémicos para la ciberseguridad, pero también crea la oportunidad de elevar la criptografía a la categoría de activo estratégico que refuerza la resiliencia empresarial.
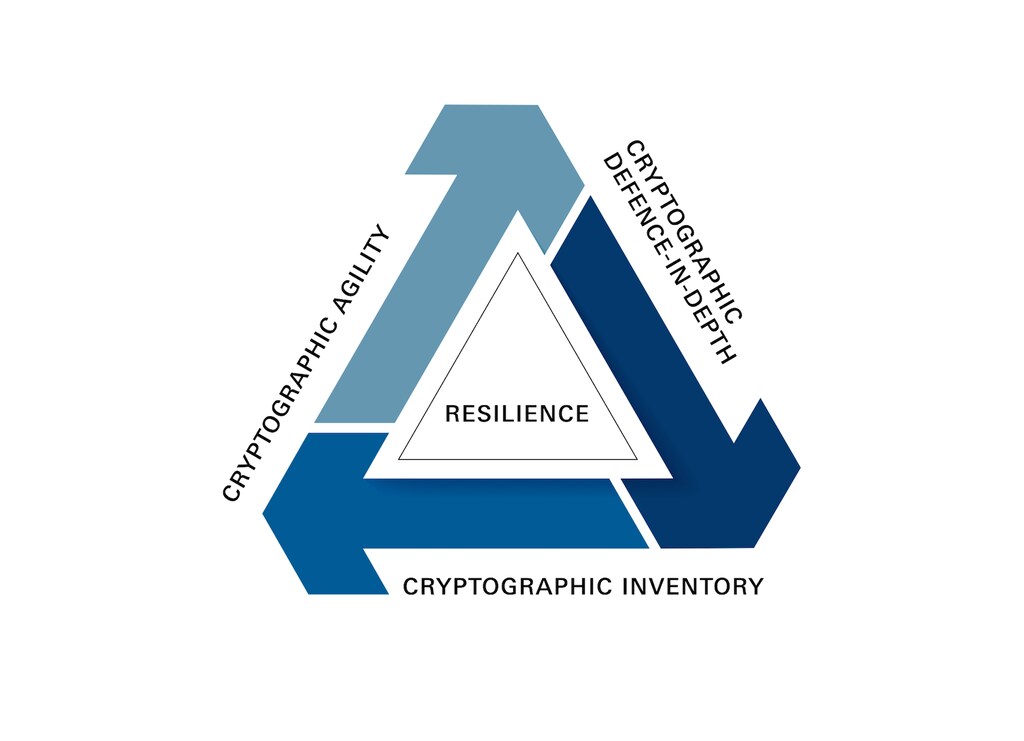
Tres prácticas —el inventario criptográfico, la agilidad criptográfica y la defensa criptográfica en profundidad— sustentan un marco criptográfico resiliente.
Para prosperar en medio de la incertidumbre, las organizaciones deben aprovechar proactivamente las tecnologías emergentes, tomar decisiones fundamentadas y gestionar la criptografía con una perspectiva de resiliencia a largo plazo y gestión de riesgos.
A medida que avanza la computación cuántica, trae consigo oportunidades sin precedentes y también amenazas importantes. Una de las principales preocupaciones es que pueda quebrar los sistemas criptográficos que hoy sustentan nuestra confianza digital.
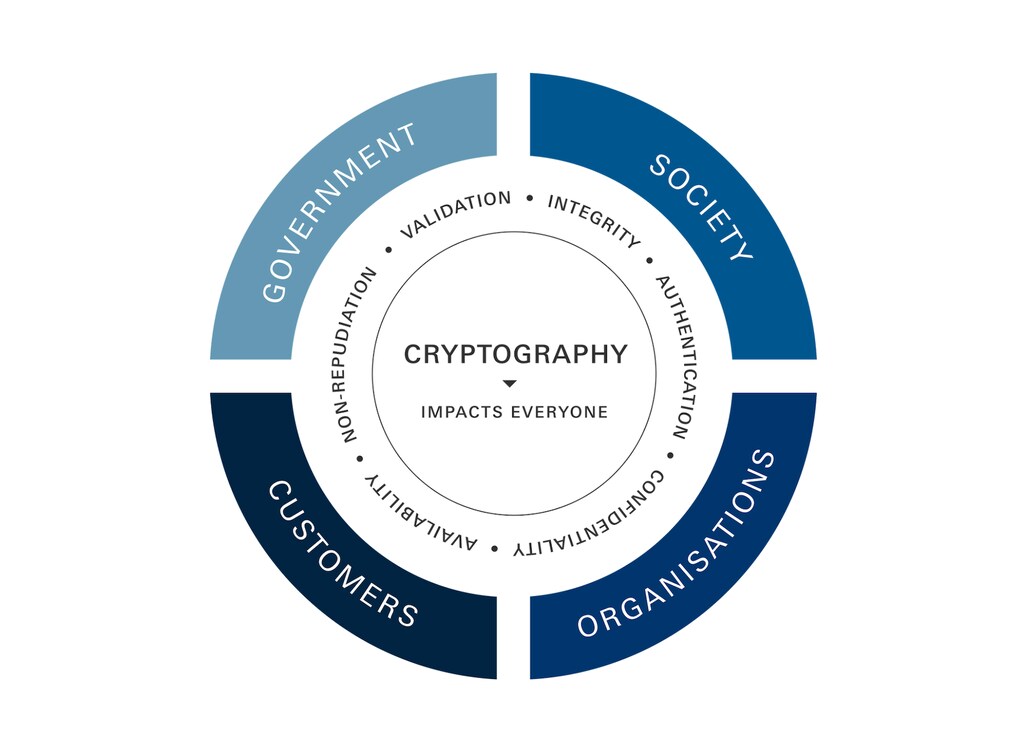
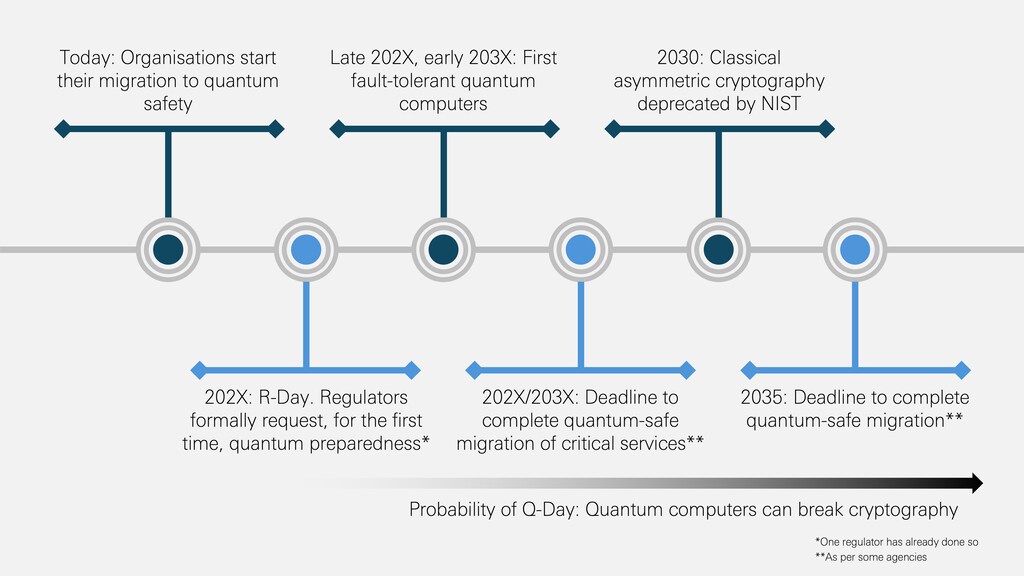
Se prevé que, entre mediados y finales de la década de 2030, las computadoras cuánticas podrían llegar a comprometer los sistemas de cifrado y autenticación de uso generalizado en la actualidad, en particular la criptografía asimétrica basada en claves públicas y privadas. Sin las medidas adecuadas y oportunas, las computadoras cuánticas podrían poner en peligro la seguridad digital a escala mundial.
El Grupo de los Siete insta a los reguladores financieros a actuar con anticipación, y organismos gubernamentales, incluidos los del Reino Unido, Canadá, Estados Unidos y la Unión Europea, fijan 2035 como año objetivo para completar la migración a la seguridad cuántica y establecen plazos más tempranos, a menudo para 2030, para los sistemas más críticos.
En cada región, el día en que los reguladores solicitan formalmente por primera vez información sobre la preparación de las organizaciones para la era cuántica —lo que llamamos «día R»— marca un momento decisivo para las industrias reguladas.
Aquí presentamos una nueva visión de la seguridad cuántica: la migración resistente a la computación cuántica es una oportunidad única para que las organizaciones reconsideren y modernicen sus estrategias de ciberseguridad, y eleven la criptografía a la categoría de activo que refuerza la resiliencia empresarial.
Construir un futuro resistente a la computación cuántica
A medida que avanza la tecnología, la ciberseguridad cobra mayor relevancia. En este contexto, la gestión proactiva de la criptografía es esencial para lograr sistemas resilientes en el futuro. Esto contrasta con el enfoque tradicional y reactivo que muchas organizaciones adoptan ante los requisitos de cumplimiento normativo.
Tres prácticas que sustentan un marco criptográfico resiliente son el inventario criptográfico, la agilidad criptográfica y la defensa criptográfica en profundidad.
1. Inventario criptográfico
La resiliencia empieza por comprender el panorama criptográfico de una organización. Automatizar un inventario completo de los activos criptográficos ayuda a identificar dónde se utilizan, cuáles son sus propiedades y vulnerabilidades y qué importancia tienen para la empresa.
Esta visibilidad ofrece beneficios inmediatos, como detectar activos obsoletos o que no cumplen las normas, y con el tiempo puede favorecer la eficiencia operativa al facilitar las actualizaciones.
2. Agilidad criptográfica
La agilidad criptográfica es la capacidad de actualizar rápidamente la criptografía. Este nuevo enfoque de la gestión criptográfica es cada vez más necesario en un mundo de tecnologías, amenazas y normas que cambian con rapidez. Puede ayudar a reducir los costes a largo plazo y permitir una respuesta más rápida ante los riesgos emergentes.
Sin embargo, la agilidad por sí sola no puede mitigar por completo ciertas amenazas, como los ataques de «almacenar ahora, descifrar después» identificados por el Grupo de Expertos Cibernéticos del G7, ni contener los efectos de la vulneración repentina de un algoritmo. Una estrategia integral combina la agilidad con medidas complementarias, como la defensa en profundidad.
3. Defensa criptográfica en profundidad
La defensa criptográfica en profundidad utiliza varias capas de criptografía para mitigar el riesgo de depender de una sola solución. Al limitar el impacto de las brechas de seguridad, este enfoque ayuda a garantizar que los sistemas críticos sigan siendo seguros incluso si falla una capa.
También refuerza la resiliencia a largo plazo, prepara a las organizaciones para futuros cambios tecnológicos y permite soluciones adaptadas a diversos requisitos normativos y necesidades de los clientes, como la confidencialidad a largo plazo.
Además de la seguridad, la defensa criptográfica en profundidad fomenta la experiencia, respalda la innovación y posiciona a las organizaciones para que lideren en un panorama normativo y tecnológico en evolución.
El uso de diversas tecnologías es un enfoque que ya puede reforzar la resiliencia, permitir la diferenciación y preparar a las organizaciones para cuando las computadoras cuánticas puedan quebrar la criptografía.
Tecnologías que respaldan la defensa criptográfica en profundidad
Cada método utilizado en un enfoque de defensa criptográfica en profundidad puede basarse en distintos supuestos de confianza. Las organizaciones deben elegir las tecnologías en función de su apetito de riesgo, sus necesidades de resiliencia, las mejores prácticas regionales, sus obligaciones normativas y el nivel de simplicidad deseado, entre otros factores.
Criptografía poscuántica
La criptografía poscuántica (PQC, por sus siglas en inglés) comprende algoritmos de clave pública para el acuerdo de claves y la autenticación diseñados para resistir los ataques cuánticos y clásicos conocidos.
En 2024, el Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST) publicó las primeras normas de PQC, que previsiblemente se convertirán en un requisito de cumplimiento normativo en muchas regiones. Las organizaciones multinacionales que operan en estas zonas deben dar prioridad a la PQC aprobada por el NIST como principal tecnología resistente a la computación cuántica en su migración.
A medida que evolucionen estas normas, las organizaciones pueden esperar actualizaciones de las mejores prácticas, las directrices y, posiblemente, la normativa. Mientras tanto, regiones como China y Corea del Sur están desarrollando sus propias normas de PQC. Para mantener la capacidad de adaptación, las estrategias criptográficas deben diseñarse con flexibilidad para incorporar nuevas tecnologías, divergencias normativas y mejores prácticas emergentes.
A corto y medio plazo, un enfoque de defensa criptográfica en profundidad puede combinar la PQC con criptografía existente que no sea resistente a la computación cuántica. Las organizaciones con una perspectiva a más largo plazo también pueden explorar arquitecturas de defensa criptográfica en profundidad que combinen la PQC con otras técnicas resistentes a la computación cuántica para determinados casos de uso.
Tecnologías de centros de distribución de claves
Las claves precompartidas y la criptografía simétrica siguen siendo opciones resistentes a la computación cuántica para cifrar datos en tránsito, en reposo o en uso. La distribución manual de claves sigue siendo útil en situaciones de alta seguridad, pero este enfoque es difícil de escalar y plantea desafíos logísticos.
Las tecnologías de centros de distribución de claves utilizan cifrado simétrico para simplificar la distribución y la gestión de claves en las redes. Sin embargo, pueden crear puntos únicos de fallo que deben mitigarse cuidadosamente para mantener la resiliencia.
En la actualidad, estos métodos se utilizan principalmente en sistemas cerrados, como las capas de hardware de las redes de telecomunicaciones, la autenticación de teléfonos móviles en las redes de operadores y la protección de los sistemas internos de control de acceso.
La investigación reciente y los avances de la industria han dado lugar a nuevas formas de «infraestructura de claves simétricas», como la distribución cuántica de claves, que abordan algunas de estas preocupaciones y amplían los posibles casos de uso.
Distribución cuántica de claves
Las comunicaciones cuánticas permiten un nuevo método de intercambio de claves simétricas conocido como distribución cuántica de claves (QKD, por sus siglas en inglés). A diferencia de los métodos tradicionales, la seguridad de la QKD se basa en la física cuántica y no en supuestos sobre la dificultad de los problemas matemáticos.
Esto significa que los futuros avances en computación o matemáticas no podrán comprometer su seguridad fundamental.
Aunque la QKD requiere hardware especializado y no sustituye a la PQC, puede reforzar la resiliencia dentro de un marco de defensa criptográfica en profundidad y respaldar casos de uso que exigen confidencialidad a largo plazo.
Aprovechar las oportunidades de la migración resistente a la computación cuántica
Como destaca el informe del Foro Económico Mundial «Tecnologías cuánticas: estrategias y oportunidades clave para los líderes de los servicios financieros» (2025), las tecnologías cuánticas ofrecen oportunidades sin precedentes. La migración a la seguridad cuántica no es una excepción: representa un desafío, pero también una oportunidad.
La adopción temprana puede reforzar el liderazgo de una organización, su posición en materia de confianza y la confianza de sus clientes. Cada vez más, las organizaciones esperan que sus socios incluyan planes de migración resistente a la computación cuántica en sus hojas de ruta tecnológicas como condición para mantener relaciones a largo plazo.
Esta transición también abre puertas a la innovación mediante técnicas criptográficas clásicas avanzadas, como el cifrado totalmente homomórfico y el cómputo multipartito, así como la criptografía cuántica.
Es necesario contar con un plan de migración bien diseñado y medido, que dará confianza a los clientes y los reguladores. Al permitir un mayor conocimiento de la situación criptográfica de una organización, también puede ayudar a remediar riesgos criptográficos existentes que aún no se han identificado.
El uso de diversas tecnologías es un enfoque que ya puede reforzar la resiliencia, permitir la diferenciación y preparar a las organizaciones para cuando las computadoras cuánticas puedan quebrar la criptografía. Sin embargo, esta evolución llevará tiempo. Dada su magnitud, conviene integrar este enfoque de resiliencia desde el inicio en la estrategia general de seguridad cuántica.
Para prosperar en medio de la incertidumbre, las organizaciones deben aprovechar proactivamente las tecnologías emergentes, tomar decisiones fundamentadas y gestionar la criptografía con una perspectiva de resiliencia a largo plazo y gestión de riesgos.
Quisiéramos agradecer a Philip Intallura y Will Collison su contribución y las fructíferas conversaciones.




