Para quienes tienen dificultades para recordar contraseñas complejas o para quienes trabajan en empresas cuyos departamentos de TI exigen cambiarlas con una periodicidad establecida, los gestores de contraseñas son una auténtica salvación.
Estas herramientas funcionan exigiéndote que recuerdes únicamente una contraseña maestra; el gestor de contraseñas te da acceso después a todos los sitios asociados a la cuenta vinculada a dicha contraseña maestra.
Además, muchas de estas herramientas permiten almacenar información de pago e incluso dar acceso a ella a otras personas durante un breve periodo, por ejemplo, para que tu hija pueda comprar un libro que necesita para el colegio.
Los gestores de contraseñas son, sin duda, cómodos, pero no son infalibles. Por eso es necesario analizar con mayor detenimiento sus vulnerabilidades.
Los ataques dirigidos podrían exponer datos
Quienes se plantean usar gestores de contraseñas suelen pensar únicamente en sus aspectos positivos. Pero un reciente informe de la consultora de seguridad estadounidense Independent Security Evaluators reveló que ciertos tipos de software malicioso pueden exponer los datos de usuario almacenados en numerosos gestores de contraseñas muy conocidos, y que la mayoría de los riesgos existen mientras las herramientas están bloqueadas y en ejecución.
Los investigadores que participaron en este estudio afirman que no saben hasta qué punto los ciberdelincuentes conocen las fallas que descubrieron. No obstante, recomiendan que los usuarios tomen algunas precauciones:
· Elige una contraseña maestra segura
· Mantener actualizados el sistema operativo y las aplicaciones
· Instalar antivirus con detectores de software malicioso
Los hackeos ya han ocurrido
Es fundamental no dar por hecho que las intrusiones en el software de los gestores de contraseñas son solo eventos teóricos o acciones llevadas a cabo por investigadores de ciberseguridad en sus laboratorios. En mayo de 2017, OneLogin sufrió un hackeo. La empresa confirmó que el ataque podría haber dado a los ciberdelincuentes acceso a los datos de todos sus clientes estadounidenses, y que los responsables podrían haber sido capaces de descifrar datos cifrados.
Un gestor de contraseñas popular LastPass también fue hackeado en 2015. La empresa detectó el problema tras observar actividad extraña en sus servidores. Aunque los hackers robaron información, como direcciones de correo electrónico y recordatorios de contraseñas, la empresa señaló que utilizaba un método de cifrado llamado «hashing lento», que mantenía a salvo los datos de contraseñas de sus usuarios.
Hace unos años, un investigador de Google alertó a LastPass sobre otro problema relacionado con los complementos del navegador de la aplicación. Según se informó, el problema podría permitir a un hacker ejecutar código malicioso o robar contraseñas. Afortunadamente, LastPass lo corrigió antes de que se produjeran casos reales.
Los datos también pueden quedar expuestos de otras maneras
Los hackers no son el único riesgo para los datos de los usuarios de gestores de contraseñas. En un caso reciente que afectó a millones de usuarios, un problema en el servidor de un gestor de contraseñas llamado Blur dejó expuestas contraseñas cifradas, nombres y direcciones de correo electrónico.
En otro ejemplo reciente, un fallo de 16 meses de antigüedad asociado al gestor de contraseñas Keeper supuestamente no mantenía protegidas las contraseñas. El investigador de Google que identificó el fallo afirmó que permitiría a cualquier sitio web robar las contraseñas almacenadas en Keeper. Aún peor, el gestor de contraseñas venía incluido en algunos equipos con Windows.
En medio de una fuerte polémica, Keeper presentó una demanda contra el periodista que cubrió la noticia, así como contra el sitio web asociado — Ars Technica — y contra su editor. Keeper afirmó que el informe contenía declaraciones falsas.
Pero la empresa parece haber aprendido también su lección. Tras ese incidente, Keeper puso en marcha un programa de divulgación de vulnerabilidades en colaboración con Bugcrowd, una plataforma de ciberseguridad de colaboración masiva. Este programa es un paso en la dirección correcta, pero algunos críticos han señalado que las personas podrían mostrarse más reacias a informar sobre los fallos a raíz de las repercusiones legales derivadas del informe sobre la supuesta vulnerabilidad de Keeper.
En estos casos, los problemas relacionados con el sistema o con la herramienta hicieron que los gestores de contraseñas no fueran tan seguros como deberían. Si los proveedores no toman precauciones (si no prueban su software ni se toman en serio los informes de fallos), podrían surgir problemas incluso sin la intervención de hackers.
Sigue siendo necesaria una contraseña maestra segura
Los usuarios también tienen la responsabilidad de utilizar los gestores de contraseñas con sensatez. Como se ha mencionado antes, esto empieza por elegir una contraseña maestra inteligente. No debes elegir contraseñas maestras fáciles de adivinar, ya que facilitan los intentos de los hackers. Los ciberdelincuentes pueden descifrar una contraseña corta y débil en entre 10 y 15 segundos.
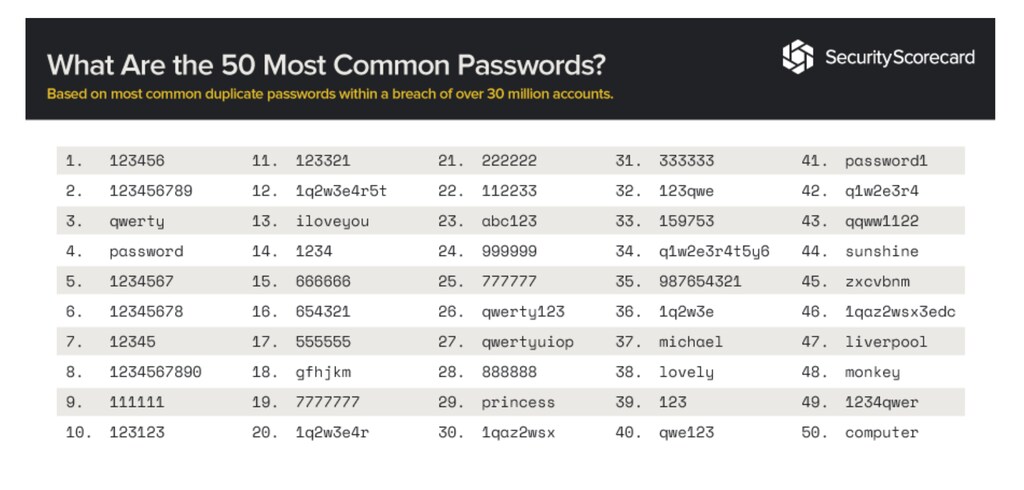
Para ellos es aún más sencillo cuando eliges contraseñas basadas en los nombres de mascotas o hijos, en palabras de diccionario repetidas o en una combinación de datos que cualquiera podría averiguar, como las iniciales de alguien seguidas de su fecha de nacimiento.
Las opiniones están divididas sobre el valor de los gestores de contraseñas. Algunos creen que es mejor tener uno que no tenerlo, mientras que otros, que señalan las distintas formas en que un hacker podría entrar en un gestor de contraseñas, afirman que el mejor gestor de contraseñas es la memoria. Si decides usar un gestor de contraseñas, es esencial elegir una contraseña maestra única y difícil de adivinar.
El año pasado, Virginia Tech se asoció con Dashlane, una popular marca de gestores de contraseñas, para analizar más de 61 millones de contraseñas, y descubrieron hallazgos preocupantes. Los investigadores identificaron patrones de reutilización y modificación de contraseñas entre los usuarios que las hacían alarmantemente inseguras. La investigación indicó que era posible descifrar 16 millones de pares de contraseñas en solo 10 intentos realizados por un algoritmo de contraseñas.
La investigación también destacó cómo a las personas les gusta utilizar una técnica llamada «password walking», que consiste en crear contraseñas con letras contiguas en el teclado. Otras eligieron contraseñas basadas en información no privada, como nombres de marcas o equipos deportivos.
Los procesos de usuario en equipos compartidos podrían robar credenciales
A veces, el hackeo se produce sin intención. Un hallazgo fascinante de investigadores de la Universidad de Helsinki y la Universidad Aalto, ambas en Finlandia, demostró que un elemento denominado canal de comunicación entre procesos (IPC, por sus siglas en inglés), que gestiona los procesos de software relacionados con equipos compartidos, no siempre permanece seguro. Se confirmó que varias aplicaciones críticas para la seguridad, incluidos los gestores de contraseñas, no protegían el IPC.
Por ello, los procesos de usuario que se ejecutan en una máquina compartida podrían revelar las credenciales privadas de otro usuario debido a la naturaleza insegura del IPC. Los investigadores también señalaron que el IPC es algo que los desarrolladores suelen pasar por alto y no comprenden.
No te dejes llevar por una falsa sensación de seguridad
Usar un gestor de contraseñas no es necesariamente una imprudencia, y probablemente sea un enfoque más seguro que no usar ninguno. Sin embargo, es fundamental mantenerse en contacto con tu proveedor de gestor de contraseñas para estar al tanto de posibles problemas, así como mantener el software actualizado. Más allá de eso, elige tu contraseña maestra con cuidado y no reutilices contraseñas, especialmente después de conocer filtraciones que puedan afectarte.
Los gestores de contraseñas son útiles, pero no deben hacerte asumir que los datos que protegen son invulnerables a ataques ingeniosos de hackers y otras amenazas para la seguridad de los datos.




