Los ataques a la cadena de suministro afectan a múltiples víctimas a nivel mundial y tienen grandes consecuencias económicas y operativas;
La hiperconectividad de los sectores hace imprescindible que las partes interesadas de la cadena de suministro colaboren y alineen las prácticas de gobernanza del riesgo de terceros, en particular cuando el 60 % de las organizaciones debe gestionar más de 1.000 proveedores;
Se requieren un enfoque colaborativo, alineado y holístico para agilizar el proceso y mitigar los riesgos futuros, al tiempo que se logran eficiencias de costes y tiempo, una cobertura de riesgos multidimensional y una mayor transparencia.
Recientes ataques a la cadena de suministro que han comprometido a múltiples grandes organizaciones de diversos sectores han tenido consecuencias operativas, financieras y reputacionales de gran alcance. Estos incidentes no solo afectan a la víctima, sino también a todas las partes interesadas de la cadena de valor, y demuestran la importancia de adoptar un enfoque colaborativo y holístico a la hora de gestionar los riesgos de terceros.
La gestión de los riesgos de terceros es un desafío debido al gran número de proveedores que las organizaciones deben incorporar y gestionar (el 60 % de las organizaciones trabaja con más de 1.000 terceros). Las empresas pueden tener requisitos divergentes debido a la singularidad y la complejidad de su negocio y de su modelo de negocio. En la industria del petróleo y el gas, por ejemplo, la digitalización acelerada de las empresas manufactureras aumenta la complejidad de gobernar los riesgos derivados de terceros dentro de su cadena de suministro.
La mayoría de los enfoques de gestión de riesgos de terceros dependen de la estructura interna, la cultura y las prioridades de cada organización. Los procesos y requisitos actuales del sector siguen siendo conservadores y utilizan métodos que requieren muchos recursos. Esto limita su capacidad de escalar, ya que genera gastos adicionales en términos de relación comercial, incluido el esfuerzo necesario para incorporar a organizaciones jóvenes y start-ups con tecnologías novedosas.
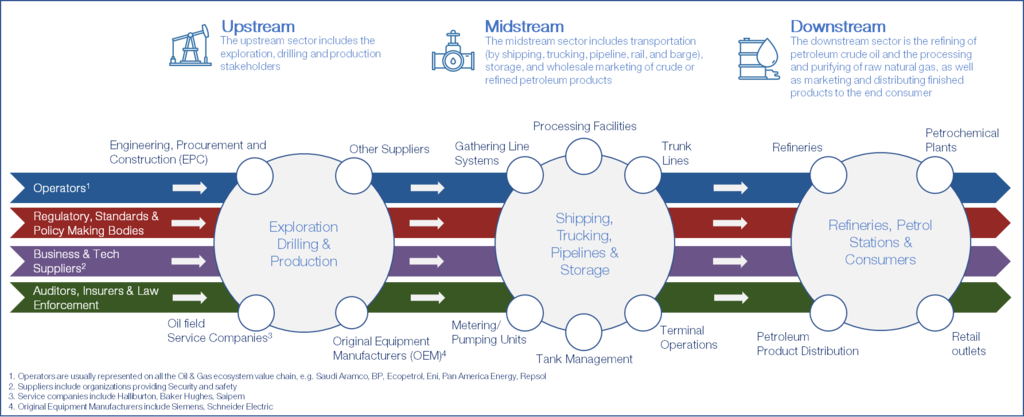
La acción colaborativa y un enfoque holístico entre las partes interesadas de la cadena de suministro aportarán múltiples beneficios a las organizaciones.
La comunidad Cyber Resilience Oil and Gas del Foro Económico Mundial definió este enfoque a partir de cuatro recomendaciones fundamentales para evaluar y supervisar los riesgos de terceros. Estas recomendaciones armonizan las expectativas de compromiso de las distintas partes interesadas de la industria del petróleo y el gas.
Recomendamos a las organizaciones considerar las cuatro recomendaciones siguientes al gestionar los riesgos de terceros:
Recomendación 1: Establecer requisitos básicos comunes de ciberseguridad con terceros siguiendo 10 principios clave:
Gobernar el riesgo de terceros estableciendo funciones y responsabilidades claras dentro de la organización, así como la titularidad de los riesgos;
Desarrollar la alfabetización y la formación en ciberseguridad de los empleados que gestionan a terceros;
Establecer controles de acceso y gestión de los activos críticos tanto para los empleados como para los contratistas externos;
Implementar la gestión de cambios y de configuración específicamente en los activos, la información y las instalaciones comprendidos en el ámbito de compromiso del tercero;
Exigir sistemas, servicios e interfaces seguros por diseño y por defecto;
Mantener mecanismos de respuesta y recuperación garantizando que la gestión de incidentes, la gestión de la continuidad del negocio (BCM) y la planificación de la recuperación ante desastres (DRP) estén implantadas, actualizadas y sometidas a pruebas periódicas, siguiendo escenarios derivados de inteligencia y de análisis orientado a las consecuencias;
Proteger la información crítica en consonancia con las normativas y políticas pertinentes;
Asegurar los entornos operativos y físicos mediante prácticas de seguridad de referencia;
Implementar un ciclo de vida de desarrollo seguro de productos, sistemas y herramientas;
Prestar apoyo para la gestión de vulnerabilidades y la aplicación de parches.
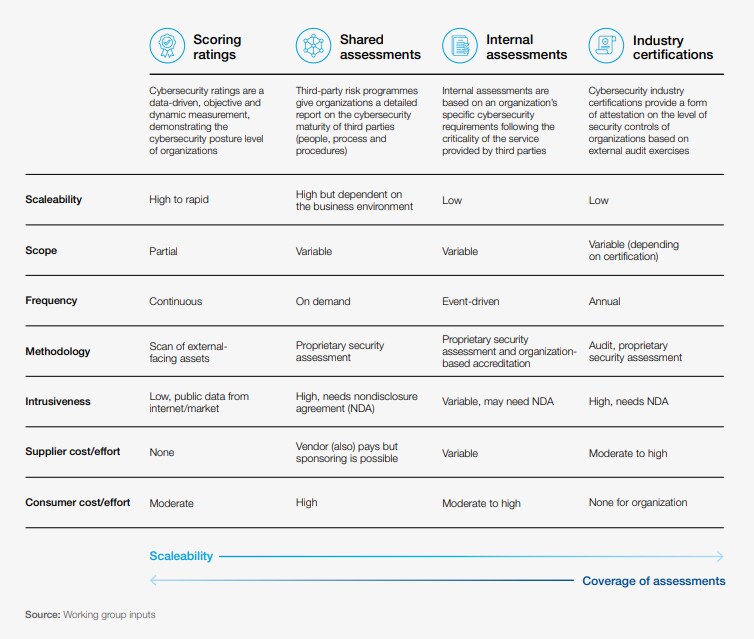
Recomendación 2: Definir y adoptar un enfoque de evaluación en función del nivel de riesgo de los productos y servicios de los proveedores, combinando distintos métodos de evaluación. Elegir combinando varios métodos en función de la escalabilidad y la cobertura, para lograr una cobertura óptima del riesgo.
Recomendación 3: Supervisar y revisar continuamente a todos los terceros en función del nivel de riesgo para la organización.
Acordar términos y condiciones contractuales estándar de ciberseguridad a nivel organizacional, utilizando, siempre que sea posible, el lenguaje de referencia existente del sector (por ejemplo, requisitos mínimos de ciberseguridad para todos los terceros);
Además de los términos y condiciones contractuales estándar, establecer términos contractuales reforzados más detallados en función del tipo de producto o servicio y de su criticidad (por ejemplo, para proveedores de TI y de nube, organizaciones de tecnología operativa y marketing).
Utilizar criterios de segmentación o un enfoque de riesgo inherente interno para evaluar los riesgos y determinar el nivel de términos y condiciones reforzados necesario;
Tener en cuenta los problemas identificados durante el proceso de evaluación antes de firmar el contrato, a fin de ajustar los términos y condiciones ante cualquier cambio de riesgo;
Colaborar con los expertos en la materia de riesgos y con el departamento jurídico durante todo el proceso de negociación, como vía de escalado para la negociación de cláusulas.
Recomendación 4: Compartir, colaborar y comunicarse de forma continua con las partes interesadas de la cadena de suministro para identificar, supervisar y mitigar los ciberriesgos con mayor rapidez y como un equipo.
Establecer una periodicidad para revisar la calificación de riesgo del tercero con el fin de detectar cualquier cambio en su perfil de riesgo o en el ámbito de su compromiso;
Realizar una revisión continua y basada en el riesgo de la naturaleza, el momento y el alcance de las actividades de supervisión continua;
Definir criterios que activen evaluaciones y auditorías ad hoc y, si es posible, automatizar el proceso;
Integrar la ciberseguridad en las revisiones empresariales con terceros y comunicar de forma continua la evolución de los riesgos y del panorama de amenazas;
Definir mecanismos de información para concienciar y garantizar decisiones oportunas e informadas por parte del consejo de administración y de la alta dirección, desde reuniones de supervisión hasta un cuadro de mando de rendimiento y más.
Para alcanzar un entorno ciberresiliente mediante un enfoque colaborativo e informado sobre los riesgos, la comunidad Cyber Risk Resilience in Oil and Gas presentó una lista de 39 requisitos básicos y un enfoque de evaluación común para aumentar la madurez en ciberseguridad y mejorar la eficacia de la gestión del riesgo de terceros en toda la industria. Este es el primer paso de la colaboración sectorial en esta cuestión: ¿se sumará a esta iniciativa?




