Los sistemas de identidad digital pueden mejorar la inclusión, la participación financiera y el acceso a iniciativas y servicios gubernamentales.
Sin embargo, un fallo del Tribunal Superior de Kenia puso de relieve las preocupaciones sobre su implementación, especialmente en torno a la privacidad y la seguridad.
Para que estos sistemas tengan éxito, se necesitan protección de datos, descentralización y una mayor confianza en ellos.
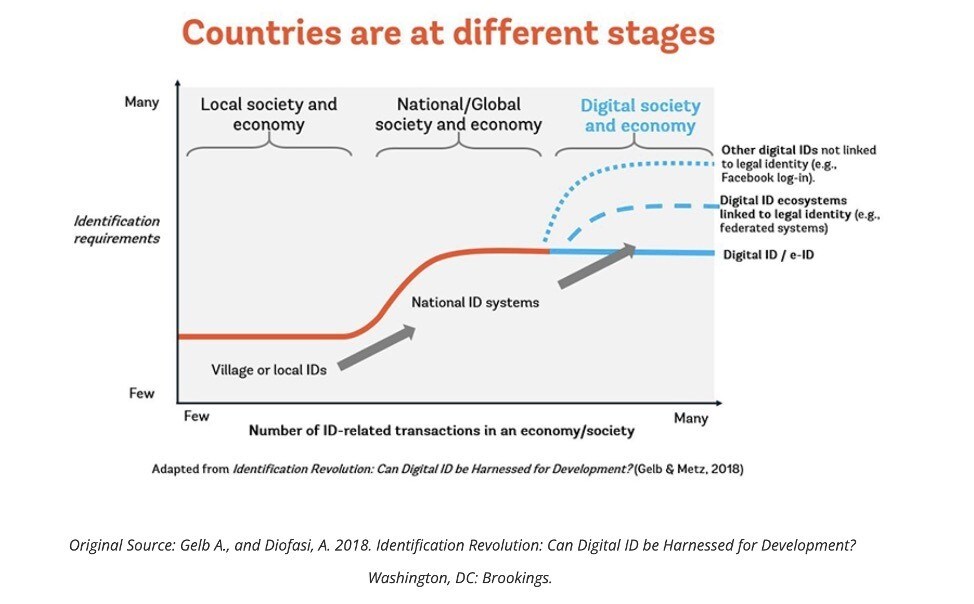
Para los aproximadamente 1.000 millones de personas en todo el mundo que carecen de una identificación legal, los programas de identidad digital ofrecen una oportunidad única para ampliar la inclusión, mejorar la participación financiera y facilitar un mayor acceso a los recursos e iniciativas gubernamentales.
Sin embargo, para los países que implementan estos programas, los beneficios asociados conllevan numerosas y complejas disyuntivas en torno a la privacidad, la seguridad y la logística.
Tras un fallo histórico del Tribunal Superior de Kenia en 2021, que concluyó que la implementación de un sistema nacional de identificación biométrica era ilegal, muchos países siguen lidiando con los límites legales, regulatorios y éticos de los sistemas nacionales de identificación.
En muchos países, faltan precedentes legales claros que rijan los procesos y la infraestructura en el ámbito de la identidad digital, y el consenso internacional es igual de confuso, si no más.
El caso keniano refleja los desafíos que afrontan la UE, EE. UU. y otros organismos de gobierno al digitalizar los programas nacionales de identificación, así como las expectativas posteriores de privacidad de las personas y los grupos.
El sistema de identidad digital de Kenia, declarado ilegal
El programa de identidad digital de Kenia, denominado Sistema Nacional Integrado de Gestión de la Identidad (NIIMS, por sus siglas en inglés), fue declarado ilegal por el Tribunal Superior porque no había documentación clara sobre los riesgos para la privacidad de los datos ni una estrategia definida para medirlos, mitigarlos y gestionarlos.
También han surgido preocupaciones relacionadas con la privacidad y la seguridad de los datos en otras plataformas de identidad digital. Por ejemplo, el sistema Aadhaar de India es el mayor sistema de identidad digital biométrica del mundo.
El registro está vinculado a datos biométricos y demográficos, y puede conectarse con servicios como tarjetas SIM, cuentas bancarias y programas de ayuda gubernamental, lo que hace que los sistemas financieros sean más inclusivos.
A pesar de estas ventajas, Aadhaar ha recibido críticas sobre su viabilidad y la privacidad. Por ejemplo, preocupa que la base de datos de Aadhaar pueda utilizarse para elaborar perfiles de minorías étnicas o vulnerar la privacidad de los residentes.
Problemas que afrontan muchos sistemas nacionales de identidad digital
El fallo sobre el NIIMS keniano y las experiencias de otras plataformas de identidad digital en el mundo ponen de relieve tres problemas recurrentes importantes que caracterizan a muchos sistemas nacionales:
Concentrar demasiada información de identificación personal en un solo lugar crea nuevos objetivos de gran valor para posibles ataques, incluida la extracción de datos.
Muchos países carecen de la infraestructura de seguridad necesaria para proteger los datos sensibles y mantener estándares rigurosos de privacidad.
Los programas nacionales de identidad digital pueden propiciar una mayor exclusión de grupos vulnerables, en función de factores como la demografía (por ejemplo, la etnia) o la situación socioeconómica (por ejemplo, la conectividad digital).
En esencia, estas preocupaciones se derivan de la centralización de los datos, que aumenta la probabilidad y los posibles daños de ciberataques externos. También hace más viables las amenazas internas y reduce los obstáculos a la discriminación sistemática desde el propio gobierno.
Razones para reducir la centralización de los datos de identidad
Estas amenazas se acentúan aún más cuando las plataformas de identidad digital se vinculan con distintos servicios y usos dentro de un país. A medida que se generalizan los sistemas de identidad digital, hay razones de peso para reducir el grado de centralización inherente a su arquitectura y funcionamiento.
Sin embargo, gestionar y mitigar el grado de centralización de los sistemas de identidad digital es sumamente complejo: el abanico de opciones de diseño es amplio y conlleva disyuntivas sutiles. Los Estados deben considerar enfoques tanto técnicos como no técnicos para gestionar la centralización de las bases de datos de identidad.
Ante todo, para orientarse en este panorama complejo, conviene adoptar un enfoque que incluya a múltiples partes interesadas y tenga en cuenta diversas voces antes de implementar nuevos programas de identidad digital. Por ejemplo, muchos sistemas de identidad digital (como los de Estonia, Aadhar y MOSIP) se desarrollaron mediante colaboración público-privada.
Controles de acceso para los sistemas de identidad digital
Muchos gobiernos simplemente no cuentan con la capacidad interna para implementar y mantener un nuevo sistema de identidad digital. Al mismo tiempo, hay que actuar con cautela al externalizar su desarrollo y mantenimiento.
Los sistemas de identidad son infraestructura crítica y, una vez que los gobiernos quedan sujetos a un proveedor, puede resultar difícil desvincularse de él o hacer cambios debido a la deuda técnica y a los requisitos de interoperabilidad de los usuarios posteriores.
Desde el punto de vista técnico, una forma de reducir las consecuencias de la centralización de datos consiste en particionar las bases de datos y aplicar los controles de accesoadecuados. Esto permite dividir una base de datos de identidades digitales según distintos atributos, como la región en la que se registró por primera vez el identificador.
Se puede conceder a los operadores acceso únicamente a un subconjunto de los datos. Estos controles de acceso reducen el daño que puede causar cualquier agente malicioso, a costa de una mayor complejidad y fragmentación del sistema.
Mitigar los riesgos de los datos biométricos mediante el cifrado
Sin embargo, los controles de acceso por sí solos no bastan para mitigar los riesgos asociados al almacenamiento de información de identidad sensible, como los datos biométricos.
Un riesgo importante relacionado con los datos biométricos es que, si un atacante obtiene las credenciales de una víctima, podría suplantar su identidad indefinidamente, dado que los datos biométricos de una persona no cambian.
Estos riesgos pueden mitigarse mediante tecnologías emergentes, como el procesamiento de datos cifrados con claves rotativas. Por ejemplo, el cifrado homomórficopodría utilizarse para almacenar únicamente escaneos de iris cifrados y realizar la autenticación con datos cifrados, lo que reduciría significativamente la información disponible para el operador de la base de datos de identidad y para posibles piratas informáticos.
Estandarizar los sistemas de identidad para mejorar la interoperabilidad
En el extremo opuesto, uno de los principales problemas de las soluciones de identidad existentes hoy en día es su falta de interoperabilidad, tanto entre países como entre servicios. Por ejemplo, los sistemas de registro de la sanidad pública no necesariamente se comunican con los sistemas de ayuda gubernamental.
La fragmentación de los sistemas de identidad digital limita por naturaleza la centralización de datos, pero también puede obstaculizar sus posibles beneficios. Entre las posibles soluciones a este problema figura la estandarización de la identidad digital.
¿Qué está haciendo el Foro Económico Mundial en materia de ciberseguridad?
El Centro de Ciberseguridadofrece una plataforma de confianza en la que los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en fomentar la comprensión y la confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a fortalecer la resiliencia cibernética y abordar desafíos que requieren respuestas colectivas.
Por ejemplo, MOSIPestá concebida como una plataforma de identidad digital de código abierto para varios países y casos de uso. Otras iniciativas han propuesto arquitecturas descentralizadas e interoperables para almacenar identificadores digitales.
Estas arquitecturas permitirían que los emisores de identidades existentes emitieran sus propios identificadores y mantuvieran las bases de datos de identidad de forma descentralizada, por ejemplo, en una cadena de bloques gestionada por distintas partes interesadas.
Los sistemas de identidad descentralizados pueden plantear desafíos
En comparación con las bases de datos más tradicionales, estas tecnologías se han probado relativamente poco y podrían plantear nuevos desafíos en materia de gobernanza y mantenimiento de bases de datos.
Cabe señalar que las arquitecturas descentralizadas no resuelven por sí mismas el problema de la agregación centralizada de datos; muchas arquitecturas de almacenamiento de datos basadas en cadenas de bloques están diseñadas principalmente para ofrecer transparencia, no confidencialidad.
Las consideraciones de privacidad, así como el potencial de explotación, son sumamente importantes a la hora de crear sistemas nacionales de identidad digital inclusivos y valiosos.
La privacidad es vital para las plataformas de identidad digital
Esta infraestructura tiene el potencial de generar valor y dar paso a una nueva era de inclusión jurídica, digital y financiera.
Sin embargo, para que estos programas tengan éxito, se necesitan bases sólidas de protección de datos y descentralización, así como un entorno de confianza digital.
Los tribunales kenianos simplemente han hecho el trabajo de sus homólogos al señalar estos problemas desde el principio.