Vivir en una sociedad digital avanzada significa que las organizaciones necesitan comprender a fondo la ciberseguridad para poder actuar con eficacia.
La naturaleza dinámica del riesgo cibernético exige que los consejos de administración adopten un enfoque multidimensional para mitigar cualquier impacto potencial.
Los líderes pueden anticiparse mejor para gestionar el riesgo cibernético mediante soluciones tecnológicas interactivas y exploratorias, como MIT CAMS.
Vivimos en una sociedad digital avanzada, en la que los avances tecnológicos evolucionan rápidamente: las redes potentes, la creciente interconexión y conceptos altamente automatizados, como la salud electrónica, las ciudades inteligentes y la Cuarta Revolución Industrial, desempeñan un papel cada vez más destacado.
El auge de estas tecnologías significa que la ciberseguridad es una condición previa cada vez más importante para el buen funcionamiento de la sociedad.
Nuestra nueva realidad digital exige que los líderes empresariales evalúen y gobiernen adecuadamente el riesgo cibernético, y que los responsables de la toma de decisiones ejecutivas comprendan bien los conceptos y problemas relacionados con este riesgo para poder actuar con eficacia.
Sin embargo, tanto la naturaleza dinámica del riesgo cibernético como el crecimiento exponencial de los ciberataques pueden plantear dificultades para la toma de decisiones.
Con ese fin, el Foro Económico Mundial y sus socios, en colaboración con la National Association of Corporate Directors (NACD), la Internet Security Alliance (ISA) y PwC, han publicado seis Principios para la gobernanza del riesgo cibernético por parte de los consejos de administración para que las organizaciones puedan gestionar mejor el riesgo cibernético y comprender cómo afrontar las decisiones estratégicas y operativas relacionadas con él.
Un principio clave de estas directrices es que los consejos de administración deben «alinear la gestión del riesgo cibernético con las necesidades empresariales» en todos los ámbitos de la toma de decisiones, como la innovación, las fusiones y adquisiciones, el desarrollo de productos y otros.
La exposición al riesgo cibernético amenaza la reputación y la confianza de los clientes
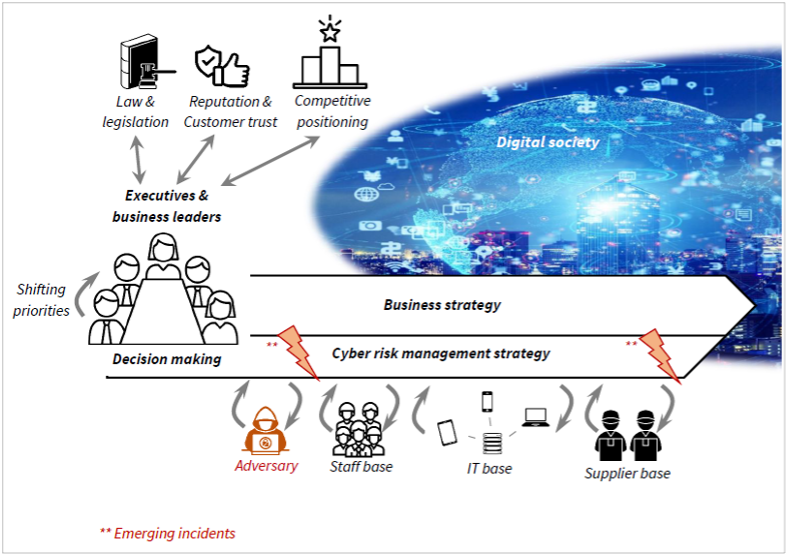
Los líderes se enfrentan habitualmente a decisiones difíciles al gestionar el riesgo cibernético, ya que la exposición a este puede amenazar la reputación, la confianza de los clientes y la posición competitiva, además de dar lugar a multas y demandas.
En este contexto, los líderes deben lidiar simultáneamente con prioridades organizativas cambiantes, cambios en los presupuestos, las tecnologías y el número de empleados, así como con la evolución de las tácticas de los adversarios y la aparición de incidentes de seguridad, entre otras cosas.
A esta complejidad en su conjunto se la denomina naturaleza dinámica del riesgo cibernético.
Sin embargo, los responsables de la toma de decisiones ejecutivas suelen verse abrumados por la complejidad y la presión de actuar ante los problemas de riesgo cibernético; en esas situaciones, existe el riesgo de que haya puntos ciegos en materia de seguridad.
Las investigaciones científicas indican que el 56 % de los especialistas y directivos de seguridad con experiencia toman decisiones subóptimas, que pueden generar un costo de hasta un 200 % más elevado.
Hay muchos enfoques disponibles para apoyar a los líderes empresariales y ejecutivos en su labor de definir y aplicar una estrategia sostenible de ciberseguridad y ciberresiliencia.
Algunos ejemplos son las evaluaciones periódicas de riesgos que utilizan marcos reconocidos por el sector —como el marco de ciberseguridad del NIST, C2M2 e ISO 27001— o la realización de simulaciones y ejercicios de incidentes cibernéticos.
La evaluación de riesgos es el proceso de identificar los riesgos cibernéticos y valorar sus consecuencias cuando se materializan.
Las simulaciones y los ejercicios de incidentes cibernéticos son técnicas que imitan los ciberataques de forma controlada. A menudo, consisten en ejercicios de simulación en mesa o en ataques predefinidos y autorizados contra la infraestructura del defensor.
Aunque estas actividades ayudan a establecer una base para la gestión del riesgo cibernético, no reflejan su naturaleza dinámica. Se pueden describir como un enfoque unidimensional, que lleva a los responsables de la toma de decisiones a subestimar el riesgo con frecuencia.
En su forma más avanzada, estas actividades pueden reflejar la situación casi en tiempo real, pero los líderes empresariales y ejecutivos también necesitan saber cuáles serán los resultados futuros de las decisiones que pretenden tomar.
Por lo tanto, se necesitan sistemas de apoyo a la toma de decisiones que permitan anticipar la gestión del riesgo cibernético. Estos sistemas deben abordar problemas dinámicos multidimensionales, como la naturaleza dinámica del riesgo cibernético, y variables no lineales, como el aumento exponencial de los ciberataques, para representar a las organizaciones que se gestionan.
Sistema de apoyo a la toma de decisiones para la gestión prospectiva del riesgo cibernético
MIT CAMS ha desarrollado un panel de control de riesgos cibernéticos que permite elaborar proyecciones prospectivas de varios indicadores clave de rendimiento relacionados con la estrategia de ciberseguridad de una organización, dada la falta de soluciones que reflejaran la naturaleza dinámica del riesgo cibernético.
El panel de control de MIT CAMS tiene en cuenta la naturaleza dinámica del riesgo cibernético y se basa en modelos computacionales fundamentados científicamente. La simulación se basa en la teoría de control y utiliza niveles y flujos determinados mediante ecuaciones diferenciales para representar las acciones de las personas, los procesos y la tecnología en una organización.
Tiene en cuenta los efectos dinámicos y la interdependencia de las distintas iniciativas de seguridad, lo que permite tomar decisiones estratégicas y eficaces sobre la gestión del riesgo cibernético.
El panel de control se centra en un enfoque muy innovador que permite a los líderes simular el impacto de sus decisiones antes de realizar grandes inversiones. Su objetivo es determinar qué ámbitos desean optimizar las organizaciones en lo que respecta a la priorización.
Se realizó un estudio de caso exploratorio anonimizado en una empresa de Fortune 500 llamada Smart Wealth Management Inc., utilizando el panel de control de CAMS.
Como parte del estudio de caso, se eligieron desafíos habituales de gestión, como la asignación de recursos y la priorización del presupuesto, como palancas para analizar su impacto en las decisiones sobre la gestión del riesgo cibernético y en la estrategia de ciberseguridad en general.
Esto se hizo porque el panel de control de CAMS reproduce un entorno de toma de decisiones real en un entorno de pruebas seguro y aislado, o sandbox. Esto permite a los líderes explorar y experimentar con una amplia variedad de decisiones estratégicas sin que la organización sufra un impacto cibernético real.
Una gestión deficiente del riesgo cibernético puede perjudicar a una organización
Una lección importante del estudio de caso fue que las decisiones deficientes sobre la gestión del riesgo cibernético pueden afectar y paralizar a toda la organización. Las intervenciones eficaces deben tener en cuenta la interconexión entre las decisiones y las interacciones entre los distintos mecanismos y departamentos presentes en la organización.
Otra lección importante del estudio de caso fue que el panel de control de CAMS puede complementar los enfoques tradicionales.
En nuestro estudio de caso, utilizamos los informes y las evaluaciones existentes de Smart Wealth Management sobre riesgos cibernéticos para establecer los parámetros del modelo para la simulación y el análisis.
Este enfoque ofrece ventajas sostenibles para los ejecutivos, ya que les permite:
Visualizar cómo evolucionarán en la práctica sus decisiones estratégicas mediante simulaciones específicas para cada organización.
Observar cómo las decisiones estratégicas pueden contribuir a mantener el apetito de riesgo de la organización.
Priorizar los presupuestos cibernéticos y la asignación de recursos para garantizar una respuesta oportuna a los riesgos.
Identificar estrategias contraintuitivas que maximicen los beneficios de las decisiones sobre la gestión del riesgo cibernético.
Los ejecutivos deben hacer más para gestionar y mitigar el riesgo cibernético
El crecimiento exponencial continuo de los ciberataques aumenta la presión sobre los responsables de la toma de decisiones ejecutivas para que se mantengan a la vanguardia.
Reaccionar cuando el daño ya está hecho puede resultar muy costoso y aumentar la necesidad de evaluaciones regulatorias ex post y de sanciones. Vemos y entendemos que el riesgo cibernético es dinámico, y ahora debemos actuar en consecuencia.
¿Qué está haciendo el Foro Económico Mundial en materia de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en fomentar la comprensión y la confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a fortalecer la ciberresiliencia y a afrontar desafíos que requieren respuestas colectivas.
Mediante soluciones tecnológicas interactivas y exploratorias, los líderes pueden anticiparse mejor para gestionar los aspectos económicos del riesgo cibernético y alinearlo con las necesidades empresariales.
El panel de control de CAMS es un ejemplo destacado de esta orientación.
Este trabajo recibió financiación conjunta del «Fondo Europeo di Sviluppo Regionale Puglia POR Puglia 2014 – 2020 – Asse I – Obiettivo specifico 1a – Azione 1.1 (RS) - Titolo Progetto: Suite prodotti Cybersecurity e SOC» y de BV TECH S.p.A.
Este trabajo recibe financiación conjunta de Cybersecurity at MIT Sloan (CAMS)




