¿Qué ocurriría si un ciberataque se apoderara de la red informática de un gobierno y paralizara toda una nación? ¿Parece un escenario improbable? No lo es. En abril de 2018, la pequeña nación independiente caribeña de Sint Maarten sufrió un cierre total de sus servicios públicos durante un día entero. El mes anterior, la ciudad de Atlanta quedó paralizada por un ataque de ransomware que duró dos semanas y costó cerca de 3 millones de dólares.
Solo en Estados Unidos, Baltimore, Charlotte, Dallas y San Francisco han sido víctimas de ciberataques durante el último año, tras (irónicamente) su transición hacia la tecnología de ciudades inteligentes. Aunque el concepto de ciudad inteligente ha creado urbes más conectadas, la falta de preparación en ciberseguridad a menudo genera graves vulnerabilidades de seguridad. Entonces, ¿qué pueden hacer las organizaciones que buscan avanzar hacia infraestructuras inteligentes, redes en la nube y entornos de IoT ante las crecientes ciberamenazas?
Los crecientes costes de un perímetro de seguridad en declive
El panorama de las ciberamenazas supone un enorme desafío para los profesionales de la seguridad. Los directores de seguridad de la información (CISO) de hoy deben hacer frente a amenazas en múltiples frentes, lo que hace que el perímetro se amplíe y se profundice a la vez. Aún no está claro si los ciberataques representan una amenaza mayor para la humanidad que una guerra nuclear, pero las redes son, sin duda, más vulnerables que nunca. El FBI informa de que más de 4.000 ataques de ransomware se producen a diario, mientras que otras fuentes de investigación señalan que 230.000 nuevas muestras de malware se generan cada día.
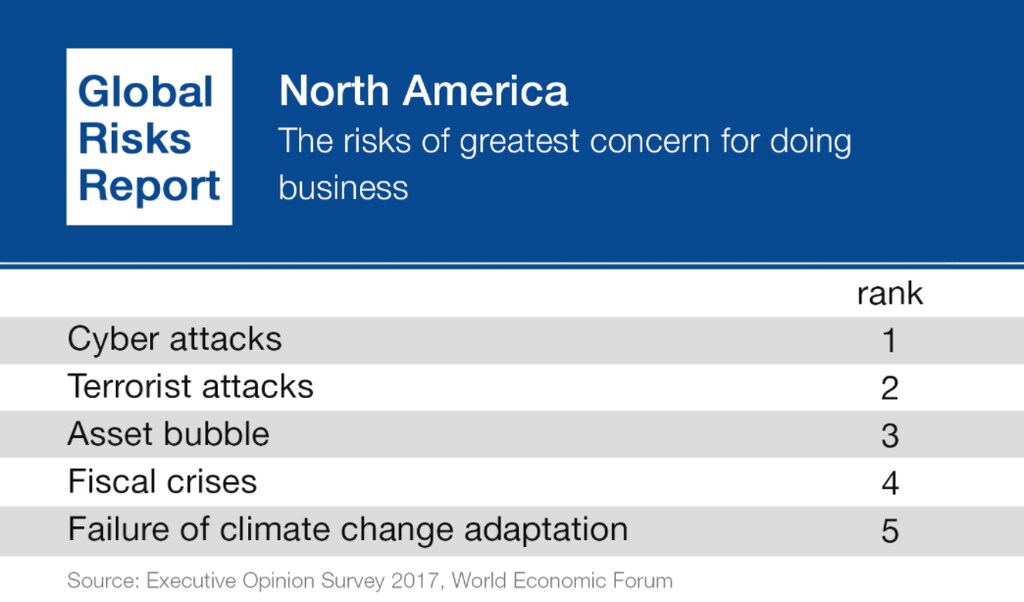
Los notorios ataques de los últimos años han situado finalmente la ciberseguridad en la cúspide de la agenda de los consejos de administración y han elevado su nivel de criticidad a nuevas cotas. Como resultado, el gasto mundial en seguridad alcanzó 86.400 millones de dólares en 2017, sin señales de que vaya a disminuir. Por el contrario, Gartner prevé que el gasto del sector en 2018 alcance 93.000 millones de dólares, ya que las medidas de seguridad tradicionales, como los cortafuegos y el antivirus, resultan insuficientes.
Estado de la frontera de la ciberseguridad
El volumen y la gravedad de los ataques del último año significan que, en 2018, las organizaciones ya no se preguntan si pueden ser atacadas, sino cómo lo serán. Al darse cuenta de que el perímetro se reduce rápidamente, las organizaciones están despertando a una realidad en la que el campo de batalla de la seguridad se desarrolla dentro de sus propias redes.
Un perímetro en declive, combinado con la transición a la nube y el despliegue de multitud de dispositivos IoT, significa que la superficie de ataque se está ampliando. Los riesgos para las organizaciones aumentan considerablemente, ya que las normas y las políticas no logran mantenerse al día. En este punto, incluso los consumidores están preocupados.
Los primeros virus y gusanos que atacaban las redes han evolucionado hacia algo mucho más poderoso y problemático. Estos nuevos vectores de ataque prefieren actuar de forma lenta y discreta, desplazándose lateralmente dentro de las redes y, a menudo, entrando y saliendo sin ser detectados, como si la red entera no tuviera vallas. Están obligando a las organizaciones a ampliar sus conocimientos sobre ciberataques y a adoptar nuevas herramientas, tácticas y procesos (TTP) para defender sus redes desde dentro.
Estas son algunas consideraciones de cara a 2020 para tratar de hacer frente a las capacidades crecientes de los grupos de amenazas:
Amenazas persistentes avanzadas (APT) que amplían el perímetro
Los vectores de ataque más letales de hoy en día suelen atribuirse a las APT. Una APT es un ataque a la red realizado por un tercero que obtiene acceso no autorizado y permanece sin ser detectado durante un largo periodo. Las APT son conocidas por su alto nivel de sofisticación, el uso de puertas traseras de software a medida y las vulnerabilidades de día cero.
Un rasgo inquietante de las APT es su factor de «persistencia», ya que los hackers avanzados buscan permanecer en la red sin ser detectados durante un largo periodo, hasta alcanzar sus objetivos finales. Hoy en día, las APT son especialmente peligrosas por la intención estratégica de las entidades que las planifican, financian y ejecutan.
Estos actores de amenazas lanzan APT contra las redes para acceder a datos y sistemas sensibles, lo que genera un riesgo reputacional y operativo para sus objetivos. A menudo aprovechan las brechas de la TI en la sombra, la mala higiene informática y el error humano. Hoy en día, ninguna red, independientemente de su tamaño o tipo, es inmune a estos ataques.
La crisis de competencias en ciberseguridad
Mientras los hackers adquieren experiencia y las APT se vuelven más sofisticadas, los controles de seguridad existentes no logran seguir el ritmo. La creciente escasez de personal de seguridad agrava la situación. A finales de 2018, entre uno y dos millones de puestos de trabajo en ciberseguridad podrían quedar sin cubrir. Se necesitarán unos seis millones de analistas de ciberseguridad, pero solo estarán disponibles entre cuatro y cinco millones para cubrir estos puestos.
No solo los equipos de seguridad informática carecen de las competencias necesarias para hacer frente a ataques cada vez más sofisticados e incluso automatizados, sino que el 36 % de las organizaciones afirma que la rotación de personal es mayor entre el personal de seguridad que en otros departamentos de la organización.
El auge de las simulaciones de ataque de equipos rojos
Para cubrir la brecha de competencias, las organizaciones han recurrido a proveedores de servicios de seguridad para poner a prueba su resiliencia. Estos agentes llevan a cabo ataques escenificados para determinar hasta qué punto una organización es vulnerable a los ciberataques.
A menudo denominados equipos rojos, realizan ataques ofensivos centrados en las aplicaciones, la red y los datos de la organización. Aunque los equipos rojos llevan a cabo un ataque simulado, normalmente lo ejecutan en un único momento. También deben coordinarse estrechamente con el equipo interno de defensa de la seguridad, conocido como equipo azul, para subsanar los agujeros de seguridad y reducir al mínimo los intervalos de tiempo.
Aunque los expertos en equipos rojos altamente cualificados pueden presumir de éxito al descubrir amenazas de seguridad, siguen representando el factor humano. Por desgracia, los contratiempos operativos y los enfoques ineficaces de las organizaciones pueden limitar su capacidad para ofrecer una estrategia continua de prevención de ataques APT. Incluso las organizaciones que pueden permitirse sus propios equipos rojos y azules internos tienen dificultades para frenar a atacantes reales. Ante los costosos intervalos de tiempo, así como los problemas de coordinación y presupuesto, siguen permitiendo que los atacantes, en particular los actores sigilosos, continúen desplazándose lateralmente y actuando sin ser detectados.
La transición hacia la simulación automatizada de ataques
La simulación automatizada de ataques, combinada con la capacidad de dar seguimiento con una remediación rápida, podría cerrar el cerco en torno a un ataque APT y aliviar la escasez de competencias. Una red capaz de ejecutar varias campañas de ataque en todo momento podría, en la práctica, funcionar como un ejército automatizado de equipos rojos las 24 horas, los 7 días de la semana, y mantener a la organización en un estado perpetuo de reconocimiento.
No obstante, una campaña de ataque ofensivo no puede ser realmente eficaz a menos que las vulnerabilidades descubiertas se corrijan de inmediato. Esto es fundamental, ya que no debe haber oportunidades para que los ataques se cuelen por las grietas. La remediación procesable y priorizada por parte del equipo azul debe seguir de inmediato tras la detección de cada punto ciego y cada brecha. Debe formar un bucle continuo y rápido de ataque y remediación que nunca deje de funcionar.
El nuevo orden púrpura
La tarea de colaborar continuamente entre los equipos rojos y azules en un bucle perpetuo corresponde al equipo púrpura automatizado. Un equipo púrpura automatizado combina los vectores de ataque y las vulnerabilidades detectados por el equipo rojo con las tácticas defensivas del equipo azul, para construir el programa de seguridad más sólido posible.
El acto de colaboración no solo forma un ciclo fluido de ataque y remediación las 24 horas, los 7 días de la semana, sino que también permite que los equipos ofensivos y defensivos aprendan unos de otros y mejoren sobre la marcha. Con un equipo púrpura funcionando de forma continua, las empresas podrán seguir directrices de remediación priorizadas y garantizar que se les informe de las nuevas amenazas en cuanto aparezcan.
Por último, las organizaciones, las ciudades y los países podrán recuperar la superioridad de sus redes, defenderse de los intentos incesantes de infiltrarse en sus infraestructuras críticas, responder a la escasez de competencias y remediar de inmediato los vectores de ataque.
XM Cyber es miembro de la clase de 2018 de Pioneros de la Tecnología del Foro Económico Mundial. Explore la lista completa de Pioneros de la Tecnología de este año aquí.




