Más de la mitad de los bancos centrales o las autoridades de supervisión no cuentan con una estrategia nacional de ciberseguridad para el sector financiero, según una reciente encuesta del FMI.
La escalada de las tensiones geopolíticas ha intensificado los ciberataques, y cabe esperar mayores vulnerabilidades en un mundo cada vez más digitalizado.
El FMI afirma que las instituciones financieras y los reguladores pueden prepararse para el aumento de las ciberamenazas dando prioridad a cinco medidas, que se describen en este artículo.
Los ciberatacantes siguen teniendo como objetivo el sector financiero. ¿Qué ocurrirá cuando un ataque deje fuera de servicio a un banco u otra plataforma crítica e impida a los usuarios acceder a sus cuentas?
Las estrechas interconexiones financieras y tecnológicas dentro del sector financiero pueden facilitar la rápida propagación de los ataques por todo el sistema y causar potencialmente perturbaciones generalizadas y una pérdida de confianza. La ciberseguridad representa claramente una amenaza para la estabilidad financiera.
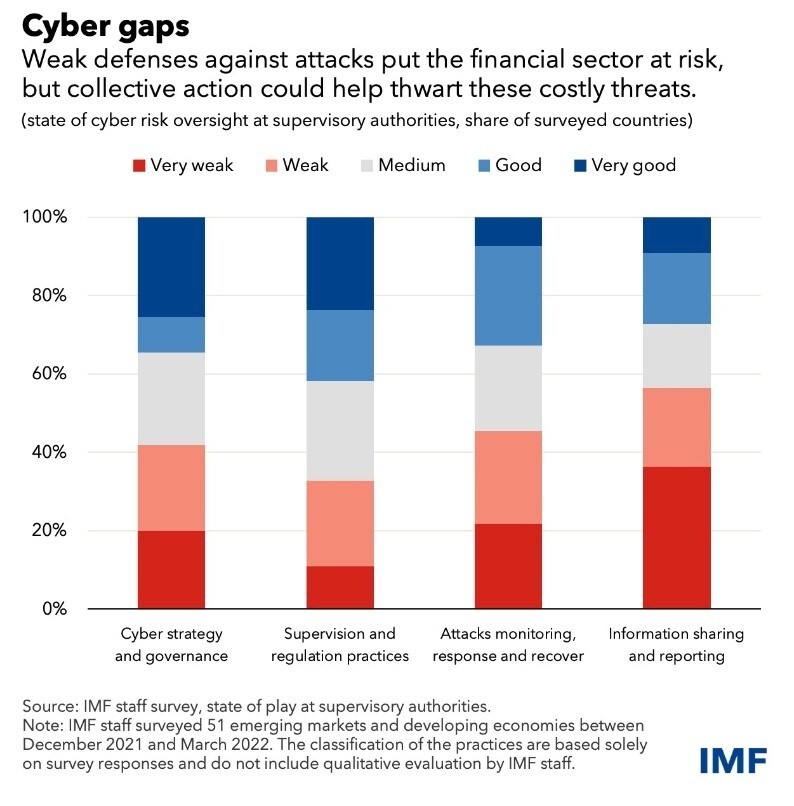
Según una reciente encuesta del FMI realizada en 51 países, la mayoría de los supervisores financieros de las economías de mercados emergentes y en desarrollo no han establecido normas de ciberseguridad ni creado recursos para hacerlas cumplir.
También constatamos lo siguiente:
El 56 % de los bancos centrales o las autoridades de supervisión no cuenta con una estrategia nacional de ciberseguridad para el sector financiero.
El 42 % carece de una normativa específica sobre ciberseguridad o gestión del riesgo tecnológico, y el 68 % no dispone de una unidad especializada en riesgos dentro de su departamento de supervisión.
El 64 % no exige realizar pruebas y simulacros de las medidas de ciberseguridad ni ofrece más orientación al respecto.
El 54 % carece de un régimen específico de notificación de incidentes cibernéticos.
El 48 % no cuenta con normativa sobre ciberdelincuencia.
Mientras tanto, una evaluación de 29 jurisdicciones realizada por el Banco de Pagos Internacionales detectó deficiencias en la supervisión de las infraestructuras de los mercados financieros.
Sin embargo, existen defensas contra estos riesgos, como la preparación y una acción regulatoria coordinada, tal como analizamos en nuestro reciente taller mundial sobre ciberseguridad en Washington. No será fácil, pero se necesitan con urgencia respuestas integrales y colectivas.
¿Qué está haciendo el Foro Económico Mundial en materia de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en fomentar la comprensión y la confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la resiliencia cibernética y a abordar desafíos que requieren respuestas colectivas.
Amenazas en aumento
Así como los rápidos avances tecnológicos ofrecen a los atacantes herramientas más baratas y fáciles de usar, esos mismos cambios también brindan a las instituciones financieras más capacidad para frustrarlos.
Aun así, cabe esperar mayores vulnerabilidades en un mundo cada vez más digitalizado. A medida que se conectan más sistemas y dispositivos, proliferan los objetivos. Las empresas de tecnología financiera que dependen en gran medida de las nuevas tecnologías digitales pueden hacer que la industria financiera sea más eficiente e inclusiva, pero también más vulnerable a los riesgos cibernéticos.
La escalada de las tensiones geopolíticas también ha intensificado los ciberataques. A menudo se desconocen quiénes los perpetran y sus motivaciones, y los riesgos no se limitan a las regiones en conflicto. La historia demuestra que la propagación de malware disruptivo puede causar daños a escala mundial. Por ejemplo, el ataque del malware NotPetya, que primero saturó los sistemas informáticos de organizaciones ucranianas en 2017, se propagó rápidamente a varios otros países y causó daños estimados en más de 10 000 millones de dólares.
Por último, la dependencia de proveedores de servicios comunes aumenta la probabilidad de que los ataques tengan implicaciones sistémicas. La concentración de riesgos en servicios de uso generalizado, como la computación en la nube, los servicios de seguridad gestionados y los operadores de redes, podría afectar a sectores enteros. Las pérdidas pueden ser cuantiosas y adquirir importancia macroeconómica crítica.
Aunque las empresas financieras y los reguladores son cada vez más conscientes de los ataques y están mejor preparados para afrontarlos, persisten importantes deficiencias en el marco prudencial.

Neutralizar la amenaza
Las instituciones financieras y los reguladores deben prepararse para el aumento de las ciberamenazas y la posibilidad de que se produzcan intrusiones exitosas, dando prioridad a cinco medidas:
Los bancos centrales, los reguladores y las empresas financieras deben desarrollar una estrategia de ciberseguridad. El riesgo cibernético es una cuestión multidimensional que requiere una seguridad sólida en las autoridades; una supervisión rigurosa mediante la regulación y la vigilancia; acciones colectivas en el mercado; y esfuerzos para desarrollar capacidades y conocimientos especializados.
Los reguladores financieros y las empresas deben dejar de centrarse en la planificación clásica de la continuidad del negocio y la recuperación ante desastres, y pasar a prestar servicios críticos incluso cuando los ataques interrumpan las operaciones normales. La resiliencia requiere el compromiso de los máximos responsables de las empresas y los reguladores financieros, así como de los miembros de sus consejos de administración. Las empresas deben prepararse para incidentes graves pero plausibles que puedan tener un impacto sistémico. Los supervisores deben exigir al sector que considere esos escenarios adversos y pruebe sus planes de contingencia tanto de forma individual como colectiva.
Los supervisores financieros deben asegurarse de que la regulación y la supervisión cibernéticas promuevan eficazmente la resiliencia. No existe un enfoque único que sirva para todos los casos, pero muchos elementos son comunes. Un enfoque de supervisión eficaz equilibra las actividades presenciales y a distancia, realizadas por una combinación de expertos en seguridad y supervisores generalistas que aplican la normativa de forma proporcional.
Las empresas financieras deben reforzar la «higiene» cibernética, los sistemas seguros desde el diseño y las estrategias de respuesta y recuperación. Aunque muchos de los ataques actuales son cada vez más sofisticados y recurren a la ingeniería social para inducir a las víctimas a revelar información confidencial, la mayoría de los ataques exitosos se deben a descuidos rutinarios, como no instalar actualizaciones de seguridad o no configurar correctamente los sistemas. En este contexto, las prácticas habituales para garantizar el manejo seguro de los datos críticos y proteger las redes marcan toda la diferencia.
La comunidad internacional debe armonizar la notificación de incidentes cibernéticos y el intercambio eficaz de información para garantizar que las autoridades de todo el mundo puedan gestionar los incidentes eficazmente. El modelo de notificación de incidentes y el léxico común que está elaborando el Consejo de Estabilidad Financiera son avances importantes.
Riesgo transjurisdiccional
La fortaleza de las defensas cibernéticas depende del eslabón más débil. A medida que aumentan las interconexiones en todo el mundo, reducir los riesgos requiere un esfuerzo internacional. Por su parte, el FMI sigue ayudando a los supervisores financieros mediante iniciativas de desarrollo de capacidades orientadas a diseñar y aplicar normas internacionales y mejores prácticas con carácter prioritario y urgente.




