Ningún sector ni organización está a salvo del ransomware: un software malicioso que mantiene secuestrados los archivos de datos mientras los piratas informáticos exigen un pago para restablecer el acceso. Estos ataques están en aumento. Según el FBI, se producen en promedio 4.000 incidentes de ransomware al día con un coste anual de 1.000 millones de dólares.
Está muy lejos del primer ransomware conocido. En 1989, un biólogo evolutivo llamado Joseph Popp distribuyó 20.000 disquetes a otros investigadores del sida que supuestamente contenían una aplicación de software capaz de calcular el riesgo de una persona de contraer el sida. Una vez activado, el software malicioso mostraba en las pantallas de los ordenadores una nota de rescate que exigía hasta 378 dólares.
Hoy en día, las exigencias de rescate van desde cantidades simbólicas hasta millones de dólares, y a menudo vienen con un plazo que deja a las víctimas poco tiempo para evaluar sus opciones.
Los responsables de los sistemas empresariales deben decidir entre pagar el rescate o recuperar sus sistemas por su cuenta; y bajo presión de tiempo, las empresas a menudo se sienten tentadas a pagar el rescate. Con frecuencia, la cantidad exigida cuesta menos que la solución, que puede ascender a millones de dólares.
El ransomware actual busca dispositivos conectados y los cifra, a menudo incluidas las copias de seguridad. Aunque existan copias de seguridad viables, restaurar los sistemas a partir de ellas no siempre es una opción fácil para las organizaciones cuyos departamentos de TI tienen personal y financiación insuficientes. No existe ninguna prohibición, pero los expertos en seguridad y el FBI recomiendan no pagar nunca a los llamados ‘datanappers’, porque con frecuencia no restauran el acceso a los datos como prometieron.
En última instancia, es una decisión de riesgo empresarial. Entonces, ¿cómo debe responder su empresa?
Pagar o no pagar: tres aspectos a considerar
Al decidir cómo responder a un ataque de ransomware, las organizaciones deben considerar tres factores:
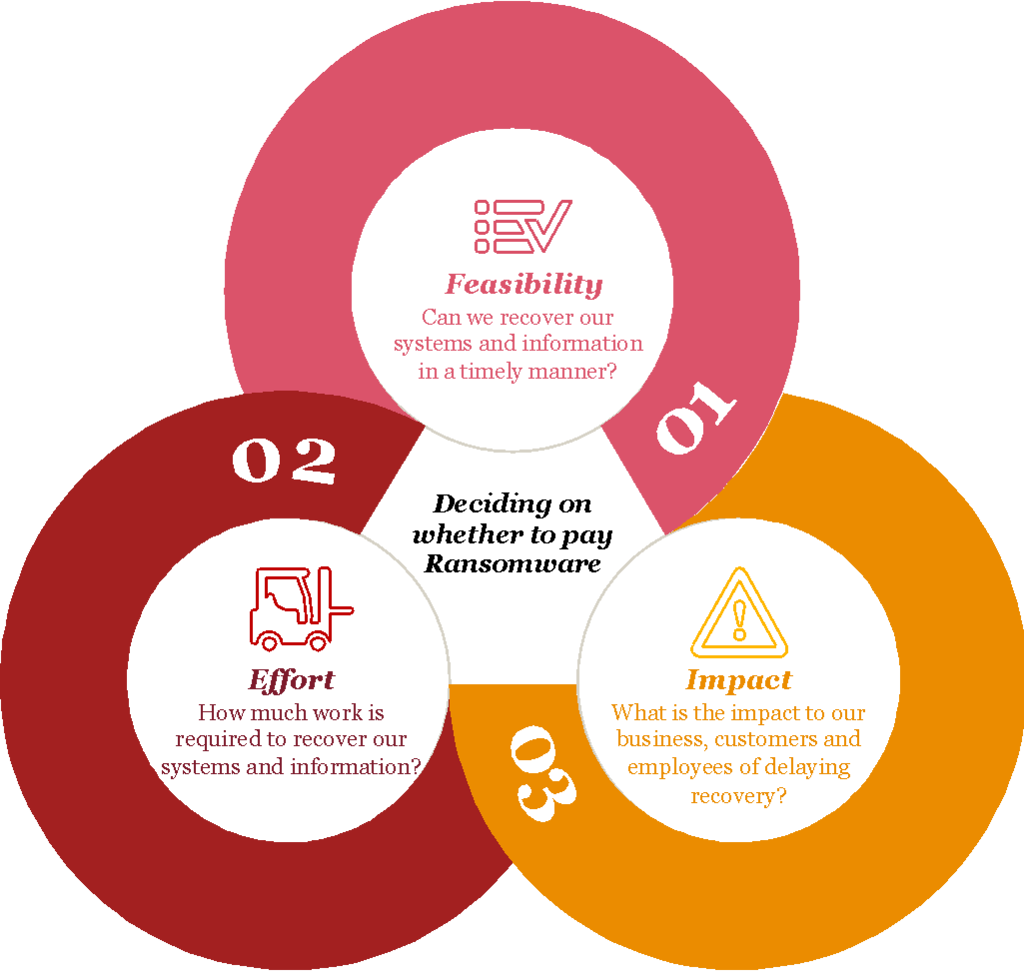
1) Determinar la viabilidad de la recuperación. Las víctimas deben determinar si tienen una copia de seguridad viable, es decir, una lo suficientemente reciente como para que la recuperación merezca la pena. Una práctica recomendada general en materia de copias de seguridad consiste en aplicar la ‘regla 3-2-1’: mantener al menos tres copias de todos los datos, almacenando dos en soportes de almacenamiento distintos, y una de ellas fuera de las instalaciones. El ransomware insidioso también puede cifrar o corromper las copias de seguridad, lo que hace que la recuperación de los sistemas sea aún más ardua.
2) Determinar el esfuerzo necesario para recuperar los datos.
a) Volumen y ubicación de los datos: los grandes volúmenes de datos tardarán más en recuperarse y requerirán más esfuerzo. Las ubicaciones dispersas pueden complicar los esfuerzos de recuperación, especialmente si el atacante sigue acechando en algún punto de la red.
b) Configuración de los sistemas empresariales: a veces, antes de poder recuperar los datos, es necesario cargar en los ordenadores una imagen nueva del sistema operativo infectado. Configurar sistemas nuevos aumentará el tiempo de recuperación.
c) Cambio a procesos manuales: es posible que los usuarios empresariales necesiten recurrir a procesos en papel durante un bloqueo, y tendrán que conciliar las transacciones manuales una vez restaurados los sistemas. Por ejemplo, el año pasado un hospital pagó el rescate tras darse cuenta de que, aunque la recuperación era viable, los costes, el esfuerzo, el tiempo de inactividad y el daño reputacional que implicaba serían demasiado elevados. Durante el bloqueo, el hospital implantó procesos manuales en papel. De principio a fin, la odisea duró cuatro días.
d) Recursos humanos: el personal técnico tendrá que ayudar en los esfuerzos de recuperación. El cambio a procesos manuales puede requerir recursos adicionales. La recuperación es un esfuerzo transversal que incluye a abogados y especialistas en comunicación, que deben estar presentes durante toda la duración del incidente.
3) Determinar el impacto de la recuperación. ¿Cuáles son los efectos de la pérdida de servicios en los clientes y empleados de la empresa? Pueden incluir costes de esfuerzo, pérdida de ingresos y daño reputacional. Si los esfuerzos de recuperación se prolongan, los costes pueden dispararse. Este año, tras un ataque de ransomware, la ciudad estadounidense de Baltimore estimó su impacto en más de 18 millones de dólares - un coste mucho mayor que el rescate aproximado de 70.000 dólares, que la ciudad se negó a pagar.
Incluso cuando los indicadores apuntan a pagar el rescate, el ethos de una organización desempeña un papel clave a la hora de decidir si paga. Por ejemplo, si la víctima es una organización de las fuerzas del orden, la elección puede plantear un verdadero dilema: pagar el rescate podría transmitir un mensaje equivocado al público, pero no pagar podría afectar a los primeros intervinientes.
Pagar el rescate: consideraciones clave
Una víctima que haya decidido pagar el rescate debe tener en cuenta estas consideraciones prácticas:
Validar la recuperación completa. No envíe fondos hasta haber recibido una prueba de que el atacante tiene las claves y de que los datos descifrados de muestra son auténticos. Después, valide que los archivos se recuperan de forma segura, que los archivos cifrados se eliminan y que los sistemas de información vuelven a funcionar. Algunas víctimas han pagado el rescate y luego no han recuperado todos sus datos. También es importante examinar los scripts de descifrado para evaluar si el atacante ocultó código malicioso adicional en la clave.
Pedir a las fuerzas del orden que ayuden a realizar una transferencia segura del pago del rescate. Las fuerzas del orden pueden ofrecer recomendaciones sobre intermediarios y las mejores formas de proteger la transacción. Impliquelas en las investigaciones y en el seguimiento de los pagos, ya que así pueden obtener información sobre la organización criminal responsable del ataque.
Investigar si el ransomware robó información confidencial. Durante el bloqueo del sistema, el ransomware pudo haber extraído información sensible. La pérdida de confidencialidad e integridad de los datos sensibles tiene graves implicaciones normativas que pueden acarrear multas costosas con arreglo a las normativas locales y mundiales de protección de datos.
Considerar la posibilidad de recurrir a intermediarios de recuperación. Estos proveedores de servicios poseen las herramientas y la experiencia técnica necesarias para recuperar sus datos. Es prudente implicar a las fuerzas del orden en esta decisión; recientemente se ha sugerido que algunos intermediarios de recuperación simplemente han pagado ellos mismos el rescate.
Protección contra el ransomware
Considere la posibilidad de contratar un seguro contra ransomware. Evalúe si el seguro de ciberriesgos de la organización cubre los ataques de ransomware, incluido el pago del rescate, e informe a la aseguradora en cuanto se produzca un ataque. Las aseguradoras también pueden implicar a las fuerzas del orden cuando proceda.
Practicar una buena higiene cibernética es la mejor forma de prevenir un ataque. Los piratas informáticos no son necesariamente sofisticados; quienes carecen de conocimientos pueden contratar ransomware como servicio por mucho menos de lo que su organización debe pagar para proteger sus activos. Sin embargo, el precio de sus datos puede ser incalculable: los datos son la moneda moderna de la era de la información y el sustento de muchas organizaciones.
En realidad, no existe un procedimiento único para afrontar un ataque de ransomware. Hay tantas situaciones y escenarios como organizaciones. Cada una tendrá que elegir la respuesta adecuada para ella: una que sopese los costes, la reputación y el ethos organizativo frente a ceder a las exigencias de los piratas informáticos.
Qué hace el Foro Económico Mundial en materia de ciberseguridad
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos cambiantes y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Gracias a la colaboración intersectorial y al intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y a abordar retos que requieren respuestas colectivas.
Este contenido tiene únicamente fines informativos generales y no debe utilizarse como sustituto de la consulta con asesores profesionales.




