Un estudio de ciberataques contra la sanidad en más de 30 países muestra la magnitud de la creciente amenaza.
Los ataques de ransomware dominan el creciente abanico de amenazas para los proveedores sanitarios.
Se necesitan más medidas por parte de los actores del sector, las empresas de ciberseguridad y los gobiernos para garantizar el acceso a la atención sanitaria.
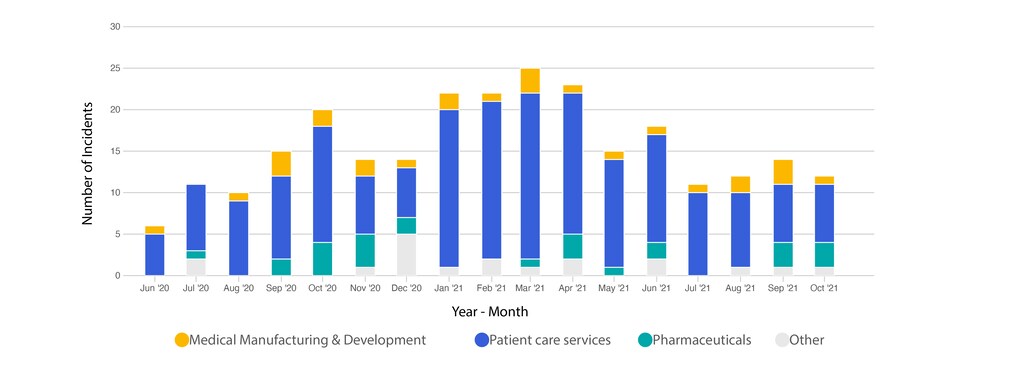
Es difícil imaginar algo más cínico que secuestrar a un hospital para exigir un rescate, pero eso es exactamente lo que ocurre con frecuencia creciente. El sector sanitario es un objetivo popular para los ciberdelincuentes. Los atacantes sin escrúpulos quieren datos que puedan vender o utilizar para chantajear, pero sus acciones ponen vidas en riesgo. Un ciberataque contra la sanidad es mucho más que un ataque contra ordenadores. Es un ataque contra personas vulnerables y contra quienes participan en su atención; así lo ilustra la amplitud de las organizaciones sanitarias, desde hospitales hasta centros de salud mental, empresas farmacéuticas y centros de diagnóstico, afectadas entre junio de 2020 y septiembre de 2021.
Los ciberataques contra la sanidad han seguido azotando al sector desde el inicio de la pandemia de COVID-19. En el CyberPeace Institute hemos analizado datos de más de 235 ciberataques (excluidas las filtraciones de datos) contra el sector sanitario en 33 países. Aunque esto supone solo una fracción de la magnitud total de estos ataques, constituye un indicador importante de la tendencia negativa al alza y de sus implicaciones para el acceso a la atención crítica.
Se han robado más de 10 millones de registros de todo tipo, entre ellos números de la seguridad social, historiales médicos de pacientes, datos financieros, resultados de pruebas de VIH y datos privados de donantes médicos. De media, durante un ataque al sector se vulneran 155 000 registros, y la cifra puede ser mucho mayor, ya que algunos incidentes han registrado la filtración de más de 3 millones de registros.
Un panorama sanitario preocupante
Ransomware ataques contra el sector, en los que los actores de amenazas bloquean los sistemas informáticos y exigen un pago para desbloquearlos, tienen un impacto directo en las personas. Los servicios de atención al paciente son especialmente vulnerables; su alta dependencia de la tecnología, combinada con la naturaleza crítica de sus operaciones diarias, hace que los ataques de ransomware pongan vidas en peligro. Imagine estar en una ambulancia que es desviada porque un ciberataque ha provocado el caos en el servicio de urgencias de su hospital local. Esta no es una situación hipotética. Constatamos que el 15 % de los ataques de ransomware provocó que los pacientes fueran derivados a otros centros, el 20 % causó cancelaciones de citas y algunos servicios se interrumpieron durante casi cuatro meses.
Los ataques de ransomware contra el sector se produjeron a un ritmo de cuatro incidentes por semana en el primer semestre de 2021, y sabemos que esto es solo la punta del iceberg, ya que en muchas regiones hay una importante falta de información pública y de datos disponibles. Los actores de amenazas son cada vez más despiadados, a menudo copian los datos y amenazan con publicarlos en línea si no reciben un pago adicional.
Los registros sanitarios son objetivos de bajo riesgo y alta recompensa para los ciberdelincuentes: cada registro puede alcanzar un valor elevado en el mercado clandestino, y las probabilidades de que los responsables sean detenidos son escasas. Los grupos criminales operan en una amplia gama de jurisdicciones y actualizan sus métodos periódicamente, pero seguimos observando que los atacantes actúan con impunidad.
Garantizar el derecho a la atención sanitaria
Podemos y debemos hacerlo mejor. El primer paso está en la propia ciberseguridad. La ciberseguridad sanitaria adolece de una falta general de recursos humanos. Hay que formar y desplegar a más personas.
El software y las herramientas de seguridad deben ser seguros desde el diseño. Esto significa situar las consideraciones de seguridad en el centro del producto, desde el principio. Con demasiada frecuencia, las opciones de seguridad se añaden como último paso, lo que significa que encubren deficiencias y brechas inherentes.
Las organizaciones sanitarias también deben hacer más, en particular aumentando su inversión en ciberseguridad para proteger la infraestructura, subsanar vulnerabilidades y actualizar los sistemas, así como crear y mantener el nivel necesario de sensibilización en ciberseguridad y de formación del personal. Las organizaciones sanitarias también deben comprometerse con la diligencia debida y con normas estándar para la gestión de incidentes.
Pero estas cuestiones son, en última instancia, demasiado grandes para que las organizaciones individuales las resuelvan por sí solas. Los gobiernos deben adoptar medidas proactivas para proteger el sector sanitario. Deben aumentar la capacidad de sus cuerpos policiales y de su poder judicial nacionales para actuar en casos extraterritoriales, de modo que los actores de amenazas rindan cuentas. Esto requiere voluntad política y cooperación internacional por parte de los gobiernos, incluida la investigación y el enjuiciamiento de los actores de amenazas.
Un punto de verdadera preocupación en nuestro análisis es que la información sobre ciberataques, como los incidentes de ransomware, es insuficiente debido a la subnotificación y a la falta de documentación de los ataques. Por ello, es imposible tener una visión global de la magnitud de los ciberataques contra el sector sanitario. Para obtener siquiera una imagen parcial de estos ataques, tuvimos que acceder y agregar los datos que los operadores de ransomware (los delincuentes) publican o filtran en línea.
No es aceptable que sean la fuente principal de información sobre incidentes cibernéticos y amenazas que afectan al sector. Queremos alejarnos de los datos publicados por actores malintencionados o procedentes de ellos, y fomentar una mayor notificación y transparencia en relación con los ciberataques contra el sector sanitario, para mejorar tanto la comprensión de la amenaza como la capacidad de adoptar medidas adecuadas para reducirla.
Nuestro análisis muestra que el 69 % de los países para los que hemos registrado ataques ha clasificado la salud como infraestructura crítica. La sanidad debe ser reconocida como infraestructura crítica a nivel mundial. La designación como infraestructura crítica garantizaría que el sector forme parte de las políticas y planes nacionales para fortalecer y mantener su funcionamiento, por ser fundamental para la salud y la seguridad públicas.
Los gobiernos deben hacer cumplir las leyes y normas de conducta vigentes para frenar a los actores de amenazas. Deben cooperar entre sí para garantizar que estas leyes se pongan en práctica con el fin de combatir a los delincuentes que operan sin fronteras. Debe hacerse más para atribuir técnicamente los ciberataques a fin de identificar qué actores los han llevado a cabo o facilitado.
La salud es un derecho humano fundamental. Corresponde a los gobiernos liderar la protección de la atención sanitaria. Las personas necesitan acceder a una atención sanitaria fiable y segura, y deben poder acceder a ella sin preocuparse por su privacidad, seguridad y protección.
Qué hace el Foro Económico Mundial en materia de ciberseguridad
El Centro para la Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al posibilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
Esperamos que exista un reconocimiento global de que la situación actual es inaceptable y de que todos podemos hacer más para prevenir los ciberataques contra la sanidad, proteger a las víctimas de dichos ataques y exigir responsabilidades a los autores.




