Los proveedores de tecnología financiera (FinTech) son fundamentales para la mejora estructural de los servicios financieros durante el Gran Reinicio.
La ciberseguridad es esencial para garantizar que los consumidores y las empresas puedan aprovechar los beneficios de la tecnología financiera y recuperarse de la crisis.
El Consorcio de Ciberseguridad FinTech del Foro Económico Mundial publicó recomendaciones para adoptar un enfoque común de los controles de ciberseguridad.
La pandemia de COVID-19 pone de relieve la necesidad de reducir la dependencia mundial de los puntos centrales del sistema financiero, facilitando la creación de valor en todas partes y respaldando el comercio entre las periferias, y no solo entre los centros.
Y los proveedores de tecnología financiera, o FinTech, son fundamentales para esta mejora estructural del sistema financiero.
Las innovaciones FinTech generan enormes beneficios económicos y sociales: conectan a las poblaciones sin acceso o con acceso insuficiente a servicios bancarios con la economía digital, contribuyen al crecimiento de las pequeñas empresas y empoderan a los consumidores de maneras nuevas y estimulantes.
Sunil Seshadri, director de seguridad de la información, Visa
La confianza y la seguridad son esenciales.
Para ayudar a la economía a recuperarse de la crisis de COVID-19, los ciudadanos y las pequeñas empresas necesitan formas innovadoras de acceder a los servicios financieros. Y, para que los nuevos servicios FinTech se adopten con la rapidez necesaria para la recuperación económica, los ciudadanos deben poder confiar en que las tecnologías son seguras y que sus activos están protegidos.
Por tanto, la ciberseguridad es esencial para garantizar que los consumidores y las empresas puedan aprovechar los beneficios de la tecnología financiera.
A medida que se amplía nuestro entorno digital y aumenta nuestra dependencia de él, debemos revisar y perfeccionar continuamente nuestras expectativas en materia de ciberseguridad. La ciberseguridad nunca debe ser una consideración de última hora.
Adam Sommer, vicepresidente de normas sectoriales, Mastercard
El desafío: la fragmentación
La ciberseguridad no es un problema exclusivo de las empresas FinTech. La revolución FinTech en los servicios financieros vincula a organizaciones con distintos grados de madurez en ciberseguridad. La amenaza que representan los ciberdelincuentes y los estafadores genera riesgos compartidos en todo el sistema financiero y debe gestionarse de forma colaborativa.
Las empresas FinTech pueden adoptar muchos enfoques para protegerse frente a las ciberamenazas. Sin embargo, no siempre está claro qué marcos de control permiten mejor a una empresa FinTech proteger sus activos, establecer alianzas comerciales de confianza con empresas consolidadas y cumplir la normativa pertinente en las jurisdicciones donde opera.
Los proveedores consolidados de servicios financieros disponen de diversos marcos, normas e iniciativas impulsadas por el sector para evaluar la seguridad de las empresas FinTech y otros terceros. Sin embargo, el volumen de iniciativas sectoriales —impulsado por el ritmo del cambio tecnológico y la proliferación de regulaciones— está generando «ruido». Esto dificulta que las empresas FinTech asignen sus recursos de forma que protejan la seguridad y, a la vez, faciliten las alianzas comerciales.
Los requisitos impuestos a las empresas FinTech generan confusión, elevan los costos y pueden fomentar la «seguridad por oscuridad»: las empresas con menos recursos se arriesgan, apostando a que son demasiado pequeñas para convertirse en blanco de los atacantes, y se exponen así a problemas futuros.
La solución: la colaboración
El sector necesita un nivel básico de controles de ciberseguridad que se comprenda y acepte ampliamente. La claridad sobre este nivel básico de seguridad contribuirá a proteger eficazmente los activos empresariales y de los clientes en toda la cadena de suministro. Esto puede acelerar la llegada de las empresas FinTech al mercado y la creación de alianzas comerciales y, a su vez, fomentar buenas prácticas de higiene cibernética y técnicas de ciberseguridad entre las empresas con menos recursos, mejorando la resiliencia cibernética de todo el sistema.
Hoy, el Consorcio de Ciberseguridad FinTech del Foro Económico Mundial publicó recomendaciones para adoptar un enfoque común de los controles de ciberseguridad. Esto ofrece una vía para que el sector privado y los organismos públicos se basen en los marcos de control y evaluación existentes, como los Controles críticos de seguridad del Center for Internet Security.
Para apoyar la implementación de estas recomendaciones, el Foro se ha incorporado a la Junta Directiva del Cyber Risk Institute, donde aportará contribuciones al desarrollo y la ampliación del Perfil de ciberseguridad de los servicios financieros.
Qué hace el Foro Económico Mundial en materia de ciberseguridad
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus consecuencias sistémicas. Se centra en promover la comprensión y la confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a fortalecer la resiliencia cibernética y abordar desafíos que requieren respuestas colectivas.
¿Por dónde empezar?
Las empresas FinTech con bajo nivel de madurez necesitan un marco común de ciberseguridad y un proceso de evaluación, escalonado según los niveles de madurez en ciberseguridad, que oriente a las empresas sobre cuándo deben adoptar y reforzar los controles de ciberseguridad a medida que crecen.
La solución debería partir de requisitos básicos para los controles y la evaluación, y también ofrecer controles cada vez más complejos a medida que las organizaciones se desarrollan y maduran sus requisitos de gestión de riesgos de ciberseguridad.
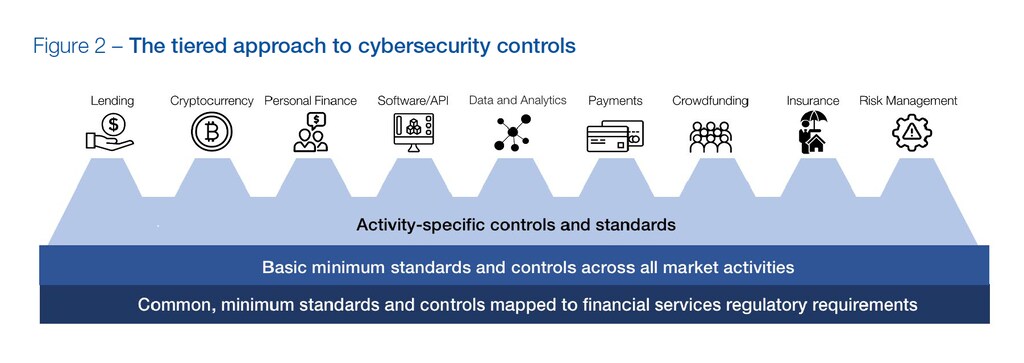
Los controles requieren una adaptación periódica a medida que cambian la tecnología, las amenazas y los modelos de negocio. Son detallados, específicos para los activos que deben proteger y pueden tener una vida útil limitada.
Recomendamos que estos controles sean definidos por los proveedores de servicios financieros, que pueden movilizar rápidamente sus conocimientos especializados y financiación, en consulta con expertos en ciberseguridad de otros sectores, organismos gubernamentales y organizaciones pertinentes de la sociedad civil.
Las empresas FinTech tienen el potencial de convertirse en los motores de innovación que necesitamos durante el Gran Reinicio. Las conclusiones del Consorcio de Ciberseguridad FinTech del Foro Económico Mundial ofrecen un punto de partida para avanzar hacia un sistema de gestión de la seguridad que les permita lograrlo.




