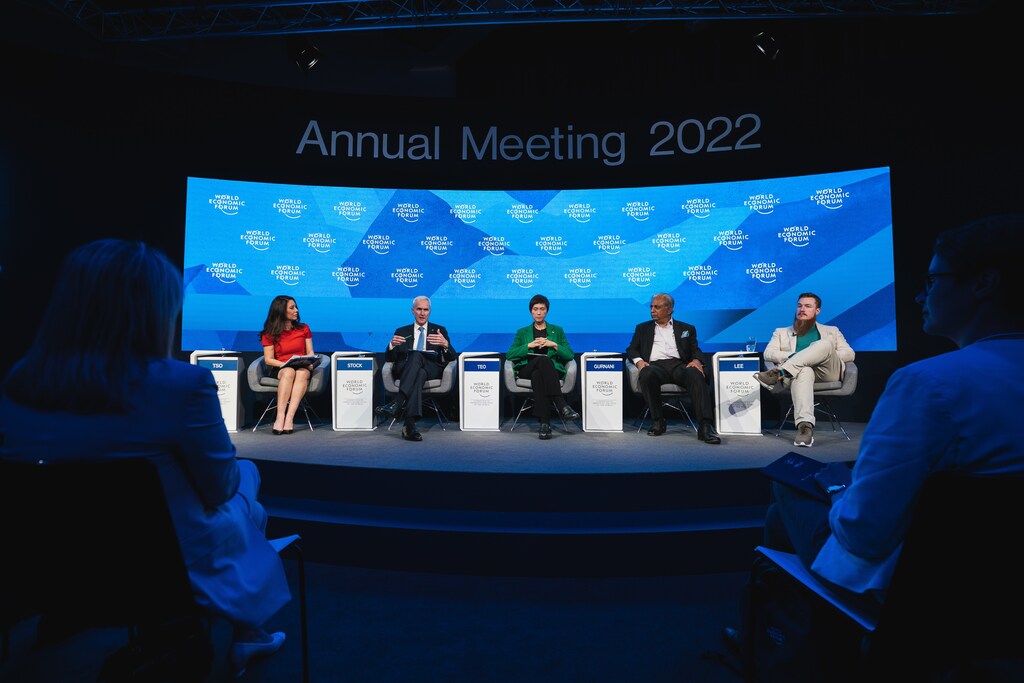
¿Cómo pueden protegerse las empresas de los ciberataques? Un panel de expertos ofrece su evaluación en Davos 2022.
Lea el Global Cybersecurity Outlook 2022 aquí.
El Global Cybersecurity Outlook report del Foro Económico Mundial indica que los ciberataques aumentaron un 125 % en todo el mundo en 2021, y hay indicios de que siguieron aumentando durante 2022. En este panorama en rápida evolución, es fundamental que los líderes adopten un enfoque estratégico ante los riesgos cibernéticos.
¿Cómo pueden prepararse mejor los líderes para futuras crisis cibernéticas? ¿Qué acciones individuales y colectivas contribuirán a un ecosistema digital más seguro y resiliente?
Este episodio de Agenda Dialogues incluye el audio completo de un debate de panel celebrado en la Reunión Anual 2022 del Foro Económico Mundial en Davos
Moderadora:
Karen Tso, copresentadora y periodista, CNBC International (Europa)
Panel:
Jürgen Stock, secretario general de la Organización Internacional de Policía Criminal (INTERPOL)
Josephine Teo, ministra de Comunicaciones e Información, Ministerio de Comunicaciones e Información (MCI) de Singapur
Chander Prakash Gurnani, director general y consejero delegado de Tech Mahindra Limited
Robert M. Lee, consejero delegado y cofundador de Dragos
Vea el debate aquí,
Global Cybersecurity Outlook: transcripción
Karen Tso: Hola a todos. Soy Karen Tso, presentadora de CNBC. Muchas gracias por acompañarnos hoy en esta importante sesión. Damos la bienvenida a todas las partes interesadas del Foro Económico Mundial y ponemos el foco en la ciberseguridad.
Como saben, los ciberataques no son nuevos, pero el nivel de amenaza ha aumentado debido a la transformación del panorama digital y geopolítico, al enorme cambio hacia el trabajo a distancia durante la pandemia, al traslado de más datos a la nube, al auge del comercio electrónico y de las transacciones financieras en línea, al creciente número de dispositivos conectados y al aumento de la amenaza geopolítica con la guerra en Ucrania.
Durante los próximos 45 minutos de esta sesión, hablaremos de cómo pueden prepararse los líderes para futuros ciberataques. Solo un breve aviso organizativo: si quieren participar en este debate en línea, pueden usar #WEF22. También abriremos el debate dentro de unos 20 minutos, así que prepárense para hacer preguntas.
Permítanme presentarles a nuestros panelistas de hoy. Jürgen Stock, secretario general de Interpol, Francia. Josephine Teo, ministra de Comunicaciones e Información de Singapur. Chander Prakash Gurnani, director general y consejero delegado de Tech Mahindra. Y Robert Lee, consejero delegado y fundador de Dragos, en Estados Unidos.
Bien, empecemos. Jürgen, quisiera preguntarle: el informe Global Security Outlook del Foro Económico Mundial indica que los ciberataques aumentaron hasta un 125 % durante el último año. ¿Cómo evalúa el riesgo de ciberseguridad ahora que también debemos sopesar la amenaza de los ataques patrocinados por Estados?
Jürgen Stock: Muchas gracias. Creo que no hay motivos para dar la voz de que todo está despejado. Estas estadísticas se ven afectadas por el hecho de que, por supuesto, muchas empresas y muchas víctimas todavía no denuncian los incidentes a la policía ni a los organismos nacionales. Así que seguimos teniendo dificultades: quizá toda la información provenga de aproximadamente entre el 5 % y el 10 % de los casos denunciados a las fuerzas del orden.
Creo que no cabe duda de que la amenaza está aumentando. Vemos que los grupos delictivos siguen actuando de formas cada vez más sofisticadas. La manera en que se organizan es muy distinta del estilo mafioso tradicional, en el que las personas se conocen, quizá son de la misma familia o de la misma región. Aquí es como las páginas amarillas de Internet: uno ofrece su especialidad, se conectan para llevar a cabo un ataque concreto y luego cambian; esto, por una parte, hace que la labor de las fuerzas del orden sea aún más importante.
Todo esto se está volviendo más sofisticado y también más difícil porque, por naturaleza, es global. Y, por supuesto, las fuerzas del orden seguimos operando principalmente dentro de nuestras jurisdicciones nacionales. Por otro lado, creo que el mayor riesgo aún no reside tanto en la seguridad informática entendida como una cuestión técnica; es el error humano el que abre la puerta a los delincuentes para atacar los sistemas y secuestrar datos: una victimización y luego una segunda victimización con los datos.
Y a medida que el mundo se conecta cada vez más, algo que hemos debatido aquí varias veces con el Foro Económico Mundial, el desafío sigue siendo cómo conectar los distintos puntos que deben enlazarse para permitirnos compartir información en tiempo real y prepararnos para el próximo ataque, que llegará: es solo cuestión de tiempo. Ese es, ante todo, el desafío.
Karen Tso: Si me permite insistir brevemente, ¿qué relación existe entre los ciberataques patrocinados por Estados y el mundo delictivo?
Jürgen Stock: En primer lugar, debo decir que Interpol se centra en la actividad delictiva; quizá en ese 80 % de los casos en que hay delincuentes detrás, estos siguen interesados en el dinero y los datos. El riesgo aquí es algo que también vemos en los ámbitos delictivos tradicionales: las armas que utiliza hoy el ejército, por ejemplo, quizá aparezcan en la red oscura unos años después y los delincuentes las empleen para perpetrar ataques aún más sofisticados. Esa es una gran preocupación en el mundo físico: armas que se usan en el campo de batalla y que mañana utilizarán grupos delictivos organizados. Lo mismo ocurre con las armas digitales que quizá utiliza hoy el ejército, desarrolladas por las fuerzas armadas, y que mañana estarán al alcance de los delincuentes.
Karen Tso: Es una advertencia contundente, ¿verdad? Ministra, quisiera preguntarle: a finales del año pasado, Singapur actualizó su estrategia de ciberseguridad, en particular para adoptar una postura más proactiva en la protección de las infraestructuras críticas. Hay muchas razones por las que Singapur podría ser un objetivo, entre ellas las sanciones contra Rusia a las que ustedes se sumaron. La ciudad-Estado es un centro cada vez más importante de las finanzas y los negocios internacionales, y atrae cada vez más empresas que antes estaban en Hong Kong, por ejemplo. ¿Podría darnos una idea de cómo percibe la amenaza para Singapur durante los próximos 12 meses?
Josephine Teo: Bueno, en primer lugar, permítanme decir que es un honor formar parte de este panel. Nos acompaña un veterano de las fuerzas del orden y contamos con destacados líderes empresariales que ofrecen una variedad de servicios de ciberseguridad y tecnologías de la información a muchas empresas distintas. Permítanme compartir una perspectiva como ministra: en el corto plazo, me gustaría ver una recuperación más sólida de nuestras economías y, a largo plazo, preparar a todas las personas para triunfar en la era digital.
Probablemente sea conveniente no considerar los riesgos cibernéticos de forma aislada, porque están interconectados con toda una serie de riesgos: riesgos geopolíticos, la bifurcación tecnológica, el conflicto entre Rusia y Ucrania (que, como consecuencia, ha generado turbulencias económicas), cuestiones de seguridad energética e incluso las interrupciones de siempre en las cadenas de suministro. Creo que todo esto puede extenderse al ciberespacio.
Una tendencia clave que hemos estado observando es justamente la que mencionó Jürgen: los ciberdelincuentes parecen estar alcanzando, en cuanto a sofisticación, a los actores estatales de APT [amenaza persistente avanzada]. Y estamos observando que esto se ha convertido incluso en una cuestión de seguridad nacional, porque las infraestructuras críticas de información pueden verse amenazadas. Creo que uno de los problemas que afrontamos es que esto está creciendo muy rápidamente. El ecosistema clandestino que describió Jürgen es extremadamente lucrativo y se autofinancia. Así que, siempre que las capacidades existentes en un sistema se autofinancien y generen mucho dinero, cabe esperar que crezcan. Creo que esta es un área que exige atención urgente y mucha cooperación internacional para contenerlo
Un segundo ámbito de riesgo que mencionaría es la explotación desenfrenada de las cadenas de suministro y de todo tipo de vulnerabilidades de software por parte de terceros que llegan a muchas empresas. Ninguna empresa puede operar sin utilizar software de terceros. Antes existía una relación de confianza entre los clientes y los proveedores de servicios gestionados, pero esa confianza se está debilitando. Y cuando falta la confianza, ¿cómo pueden seguir digitalizando sus empresas al ritmo necesario para obtener grandes beneficios? Creo que este es un problema de larga data que no desaparecerá pronto.
Y permítanme concluir diciendo que hay dos riesgos relacionados que caracterizaría como riesgos que no son necesariamente cibernéticos. Uno tiene que ver con el hecho de que las superficies de amenaza se están ampliando con tanta rapidez y existe un peligro real de que no tengamos suficiente talento ni capacidades para hacerles frente. El segundo es el problema de lo que llamo «distracción». Los líderes empresariales tienen que lidiar con muchísimos problemas y, si esto hace que la ciberseguridad pierda prioridad, creo que habrá muchas consecuencias a largo plazo que tendremos que afrontar y que nos perjudicarán. Lo dejo aquí por ahora.
Karen Tso: Ministra, gracias. Me alegra que haya mencionado la cadena de suministro, porque uno de los informes de los últimos días hablaba de dispositivos agrícolas conectados que habían sido pirateados. Si pensamos en la escasez de alimentos que vivimos en este momento y en cómo está provocando inflación en las poblaciones, se entiende por qué los ciberataques en este ámbito concreto podrían convertirse en un problema grave.
En ese sentido, Chander, quisiera preguntarle por la reacción de la comunidad empresarial, porque sabemos que la pandemia aceleró enormemente la digitalización. La ciberseguridad también conlleva riesgos para la reputación y riesgos financieros, como hemos visto tras varios ataques. ¿Cómo percibe la amenaza para el próximo año, más o menos?
Chander Prakash Gurnani: Creo, Karen, que al tomar distancia vemos, en primer lugar, la dependencia de la tecnología (más evidente en algunos sectores) en el sector eléctrico, los servicios públicos, las telecomunicaciones y la atención sanitaria. Durante la pandemia, también en la educación en línea. Y, en muchos sentidos, estoy seguro de que la honorable ministra estará de acuerdo: la dependencia de la tecnología en los servicios de administración electrónica es tan grande que debemos ser cautelosos. Si dependemos de ella, hay que tratarla como una infraestructura; y si es una infraestructura, hay que asignar tiempo, dinero y energía para mantenerla.
Al observar la situación, creo que muchas empresas han asumido la responsabilidad de estar atentas a los ataques contra países. Vigilan los ataques en la red oscura y los ataques individuales. Pero la pregunta es: ¿con qué frecuencia se hace mantenimiento? En mi opinión, los consejos de administración se activan muchísimo cada vez que se produce un ataque industrial similar. Así que, si atacan a Colonial Pipeline de repente, todas las empresas petroleras del mundo se pondrán en alerta porque querrán saber qué ocurrió en ese caso y si están a salvo.
Del mismo modo, en cuanto al alcance de las auditorías, muchas empresas suponen que basta con proteger sus servidores o redes, o los dispositivos de los usuarios finales en sus instalaciones. Pero el ecosistema es mucho más amplio. Por ejemplo, uno de los bancos con los que trabajamos nos contrató para realizar una auditoría, pero el alcance era muy específico —a los bancos les gusta ser muy específicos—: la red de servidores y sus instalaciones. Y les dijimos: «No, eso no basta». Tuvimos que demostrárselo por medio del bufete de abogados que habían contratado: un viernes por la noche, una persona —este es el punto que planteaba Jürgen—, pues el problema se debe principalmente al error humano. Una persona abrió un correo electrónico de suplantación de identidad y dejó fuera de servicio todo el sistema. Así que debemos tener en cuenta que nuestras vulnerabilidades también están fuera del sistema. Cuando hacemos pruebas de piratería ética, (a) debemos hacerlas con más frecuencia y, en segundo lugar, debemos tener en cuenta el ecosistema.
Karen Tso: Es un buen punto. Hay señales de alerta cuando se trata de un contacto externo, pero cuando el correo lo envía alguien con quien trabajas todos los días, el riesgo es distinto, ¿verdad?
Robert, quisiera preguntarte. Creo que la mayoría sentimos que hay alguien en la sala con más experiencia informática que nosotros; tú eres la excepción. Probablemente seas el experto en tecnología de la sala. También tienes una trayectoria muy interesante: fuiste uno de los primeros —o el primero— en investigar los ataques de 2015 y 2016 contra infraestructuras críticas en Ucrania. Ahora que se libra una guerra física sobre el terreno, con consecuencias devastadoras, explícanos cómo se relaciona con algo que puede empezar pareciendo un ataque contra la comunidad mundial, pero que en realidad está muy centrado en un área concreta. ¿Cómo lo ves ahora, en retrospectiva, y cómo evalúas los riesgos de cara al futuro?
Robert M. Lee: Creo que la mayoría de los líderes empresariales, ejecutivos y miembros de consejos de administración mantienen conversaciones sobre ciberseguridad. La concienciación, como decíamos antes, es muy alta. Pero seguimos centrándonos mucho en las tecnologías de la información. Por ejemplo, aunque esa sea mi especialidad, no sé prácticamente nada de sus sistemas informáticos; sé mucho de su tecnología operativa, de los sistemas de control, de cómo funciona una red eléctrica o un sistema de fabricación. Sin embargo, cuando la mayoría de las empresas hablan de ciberseguridad, dedican más tiempo al sitio web que al sistema de turbinas de gas.
Pero lo que realmente genera ingresos, lo que tiene repercusiones en la seguridad nacional y en la seguridad de las personas, y lo que afecta al medioambiente, está en el lado operativo: son todos los sistemas de control. Antes no estaban conectados; empezaron a conectarse a gran escala hace unos 15 años. La gente todavía cree que hoy siguen desconectados, pero no es así: ahórrense la auditoría, están conectados. Y como se conectan al mismo tiempo que la economía digital avanza en la dirección actual y nuestros sistemas experimentan una transformación enorme —en particular, con la transición hacia un sistema energético más sostenible y equitativo—, estamos en una situación un tanto delicada.
Tenemos adversarios que saben cómo atacar los sistemas operativos; han incorporado ingenieros a sus equipos de ciberseguridad. Nuestros sistemas están más conectados que nunca. Hace años, una interrupción del sistema eléctrico probablemente no habría sido tan grave; en algunos casos, el temor superaba el impacto real, y es posible diseñar los sistemas grandes. Pero la comunidad industrial construye constantemente infraestructuras seguras y fiables. Tomemos como ejemplo la transición a las energías verdes y el sistema eléctrico: ahora funciona de tal manera que la electricidad se suministra bajo demanda y en tiempo real al menor coste por kilovatio hora. Antes, si provocabas la caída de una empresa, podía haber suficiente energía de respaldo en el sistema y contábamos con el concepto de inercia. Los grandes equipos giratorios aportan inercia, lo que ralentiza los efectos de las perturbaciones y permite responder.
Pero ahora que avanzamos hacia la energía eólica, solar, etc., todo se basa en recursos con inversores y corriente continua. Ya casi no tengo equipos giratorios grandes. El sistema ya no tiene esa inercia. Si ahora se produce una perturbación en el sistema eléctrico, no tengo energía de respaldo ni tiempo para responder. Además, hay más conexiones y más adversarios que lo entienden. No es una buena situación. Por eso, al hablar de la ciberseguridad de las infraestructuras críticas, todos deben tener presente que la parte crítica de esas infraestructuras son los sistemas de tecnología operativa. Por supuesto, también queremos que se ocupen de la tecnología de la información. Pero, sobre todo si hablamos de seguridad nacional, realmente hay que centrarse en eso.
Y para concluir, diría que los gobiernos deben ser muy conscientes de la diferencia entre el riesgo empresarial y el riesgo para la seguridad nacional. Si se trata de un riesgo empresarial, las empresas deberían asumir los costes y encargarse de ese trabajo. Pero si es un riesgo para la seguridad nacional, el gobierno federal debe brindar apoyo y quizá incluso recursos para que la entidad se haga cargo y actúe.
Karen Tso: Quisiera retomar ese punto: ¿hay un antes y un después de Ucrania para este sector? ¿Y las empresas y los países que se suman a las sanciones o que deciden retirarse de Rusia y cesar allí sus operaciones corren ahora un riesgo mayor que antes?
Robert M. Lee: Sin duda. Hemos visto claramente que los países que han impuesto sanciones, que se han pronunciado públicamente o que están conectados con ese sistema reciben muchos más ataques. Por tanto, cuando se habla de infraestructuras críticas y ciberataques, el factor geopolítico está claramente presente.
Y hay otra cosa que debemos tener muy presente —y creo que también es una sugerencia para el público mientras consideran estos desafíos—: si son ejecutivos, en su próxima reunión del consejo o en su próxima reunión de directivos, hay dos preguntas en las que deberían centrarse. En primer lugar, cuando reciban todas sus métricas, estadísticas y mapas de calor cibernéticos que apenas entienden —y cuyos colores nos encantan a todos—, pregunten: ¿se refieren a la tecnología de la información de la empresa o a toda la empresa? Porque muy a menudo se hace mucho menos en el área del negocio que más les importa.
La segunda sugerencia se refiere a los escenarios (y esto retoma el debate sobre Ucrania). Muy a menudo, sobre todo en el ámbito técnico, todo gira en torno a los controles técnicos. ¿Y los parches? ¿Y la gestión de vulnerabilidades, los antivirus y los cortafuegos? Esto, aquello y lo de más allá. El problema no es que necesiten IA de nueva generación, cadenas de bloques o cualquier otra cosa. Por lo general, el problema consiste simplemente en implementar las cosas en las que ya hemos invertido.
Pero no se centren en los controles técnicos. No gestionamos nuestras empresas de esa manera en ningún otro ámbito. En cambio, céntrense en los escenarios. ¿Debería una empresa eléctrica, en cualquier lugar del mundo, poder prevenir, detectar y responder a un escenario como el de Ucrania de 2015 y 2016? Por supuesto: lo hemos visto, así que debería poder hacerlo. ¿Debería teorizar sobre lo que ocurriría si China, Irán, Rusia, Estados Unidos u otras superpotencias se aliaran en su contra? No, eso no ha ocurrido. No se centren en lo hipotético. Pero si algo ya ha ocurrido en su sector, la comunidad merece que contemplen ese escenario. No se trata de un control técnico aislado.
Karen Tso: Ministra, ¿podría darme una respuesta breve? Bob [Robert] acaba de mencionar que, si una empresa afronta una amenaza para la seguridad nacional, el Estado puede financiarla. ¿Qué opina de eso? ¿Intervendría Singapur y proporcionaría financiación a las empresas que se enfrentan a una amenaza mayor para la seguridad nacional?
Josephine Teo: Bueno, en primer lugar, como Estado debemos examinar los servicios que ofrecemos y asegurarnos de que fijamos normas lo bastante exigentes. De hecho, si observamos algunas de las infraestructuras críticas de información, gran parte está operada por el Estado. Así que, por ejemplo, aunque la red eléctrica esté privatizada en gran medida, las medidas de ciberseguridad que imponemos a las empresas de generación eléctrica son una forma de garantizar que se cumplan las normas. También podemos ayudar de otras maneras, por ejemplo, comprendiendo dónde están los riesgos. Creo que es un ámbito en el que el gobierno puede desempeñar un papel activo.
Pero también quiero añadir algo a lo que decía Robert: al pensar en escenarios, tiene sentido no dar por hecho que todavía no hemos sufrido una brecha. De hecho, en Singapur lo vemos así: la cuestión no es si se producirá un ciberataque, sino cuándo. Por eso, debemos pasar de las medidas preventivas a ser capaces de recuperarnos de un ataque. Es muy importante desarrollar la resiliencia cibernética e integrarla en la gestión de riesgos empresariales. Y los líderes de más alto nivel deben exigir que se tomen estas medidas.
Karen Tso: Ministra, nos conduce muy bien al siguiente tema. Quiero hablar de las brechas de percepción, porque el Foro Económico Mundial ha identificado una diferencia entre la preparación de las empresas en materia de ciberseguridad y la percepción de los responsables de ciberseguridad. El 92 % de los ejecutivos empresariales está de acuerdo en que la resiliencia cibernética se integra en las estrategias de gestión de riesgos empresariales; solo el 55 % de los ejecutivos de ciberseguridad está de acuerdo. Así que los expertos internos creen que, por ahora, la planificación no es adecuada. Quisiera preguntarle sobre este punto. Jürgen, ha visto el nivel de preparación cuando se trata de asegurar instalaciones e impedir que los delincuentes entren en ellas. ¿Qué opina de esa brecha de percepción? ¿Están preparados los líderes empresariales para la tarea de evitar ciberataques?
Jürgen Stock: Por mi experiencia y por mis conversaciones con varios altos directivos de empresas, sin duda ha aumentado el nivel de concienciación; es mucho mejor. Pero eso no significa necesariamente que exista una comprensión integral de los riesgos de ciberseguridad en una empresa, incluidos los que mencionó: la cadena de suministro y los socios con los que se está conectado. Además, hace falta comprender la situación de manera integral y traducir esa comprensión en la aplicación de las medidas necesarias con suficiente frecuencia. Lo que necesitamos en realidad es intercambiar información en tiempo real, porque la situación es muy dinámica y los patrones delictivos cambian, a veces de una hora a otra, o al menos en cuestión de semanas. También es necesario formar parte de un ecosistema nacional, regional e internacional que permita ese intercambio de información en tiempo real.
Así que, para mí, no es sorprendente que siga habiendo una brecha en la alta dirección: existe una conciencia general, pero también hay que invertir en medidas específicas, incluidos sus equipos y su personal, para reducir los errores humanos en estos procedimientos y entender que esto no se puede hacer una vez al año, como una revisión médica; hay que hacerlo de forma permanente. Obviamente, todavía tenemos mucho por hacer y debemos intensificar el diálogo, por ejemplo, entre las fuerzas del orden, porque, por un lado, somos conscientes de lo que está ocurriendo, pero, por otro, necesitamos los datos que están en manos del sector privado. Por eso necesitamos sus informes. Sin ellos, estamos a ciegas. Y esa enorme cifra de delitos no denunciados que mencioné representa una brecha que debemos cerrar juntos, y no solo las fuerzas del orden. Para ello, debemos tender puentes entre nuestros compartimentos estancos, esas islas de información, e institucionalizar de manera más sólida la cooperación que ya existe. Para nosotros, el Foro Económico Mundial es un actor importante a escala mundial.
Karen Tso: Europa avanza hacia la exigencia de algún tipo de notificación en un plazo de 24 horas, lo que viene al caso porque a menudo vemos que estos incidentes se ocultan; la gente no quiere revelar que se ha producido una brecha de ciberseguridad por temor al daño reputacional.
Jürgen Stock: O por cualquier otro motivo.
Karen Tso: Chander, quiero preguntarte algo, porque hace un momento hablaste de la brecha de percepción. Una de las conversaciones que mantuve esta semana con un experto en ciberseguridad fue sobre que nada ha cambiado en 20 años y que la gente sigue percibiendo que existe un riesgo e intenta proteger absolutamente todo en la organización, en lugar de la información más crítica. Coméntanos cuál debería ser la estrategia empresarial a partir de ahora, dado que existe una brecha tan amplia entre la preparación que consideran necesaria los expertos del sector y la percepción general.
Chander Prakash Gurnani: Me sorprende que pienses que no ha cambiado nada en 20 años.
Karen Tso: No soy yo quien lo dice.
Chander Prakash Gurnani: Solo puedo decir que, cuando venía hacia aquí, me encontré por casualidad con el presidente de IBM y me preguntó: «¿Adónde vas?» (Se trata de Arvind Krishna, presidente de IBM). Le dije: «Voy a la sesión sobre ciberseguridad del Foro». Y me respondió: «Ah, esa es la amenaza de esta década y seguirá siéndolo durante la próxima».
Por un lado, está claro que la mayoría reconocemos que es una amenaza. Por otro, también reconocemos que, aunque conocemos 100 maneras de proteger nuestros sistemas informáticos, la red, los usuarios finales o la cadena de suministro, el atacante solo tiene que lograrlo una vez. Así que, para nosotros, está claro que hay que actualizar la tecnología y los procesos; hay que hablar de esos virus. Me refiero a todo el sector sanitario, como usted decía. Está muy claro que nuestros procesos deben estar al día.
En tercer lugar, las personas no solo deben saber cómo protegerse, sino también cómo anticiparse. Creo que, en todo el mundo, debemos reconocer que varios estudios han demostrado que hay escasez de competencias en ciberseguridad. No creo que estemos prestando suficiente atención a la creación de esa fuerza laboral con competencias transversales de 2,7 millones de personas que se necesitará para 2025. Creo que el mayor desafío tiene que ver con las personas, los procesos y la tecnología.
Josephine Teo: Así que, Katherine, a partir de lo que ha dicho Chander, sospecho que la brecha de percepción surge porque un grupo observa todas las incógnitas conocidas y dice que lo tiene controlado. Otro grupo piensa en todas las incógnitas desconocidas y dice que no, que en realidad no lo tenemos controlado. Por eso hay una diferencia tan grande de percepción. En ciberseguridad, tal como dice Chander, no sabes lo que no sabes. Hay que creer que existen vulnerabilidades muy graves, estar alerta e intentar intercambiar información para comprender mejor el problema.
Jürgen Stock: Creo que muchas empresas empiezan a trabajar en serio en este tema cuando ya han sufrido un ataque y sus datos están bloqueados. Es entonces cuando empieza la acción: «¿A quién puedo contactar? ¿Dónde están mis datos? ¿Quién puede ayudar?». Esa es mi experiencia. Y hablo con muchos altos directivos que me llaman y dicen: «Me han atacado. ¿Qué hago?». «Ya es demasiado tarde. Lo siento».
Karen Tso: Como pueden ver, el panel está muy animado, pero sé que hay algunas preguntas entre el público. Hemos prometido abrir el diálogo a los asistentes. Si quieren plantear una pregunta, pónganse de pie y les acercaremos un micrófono. Tenemos una primera pregunta aquí; ya tenemos listo un micrófono. Indique también, por favor, de dónde viene.
Wolfgang Kleinwächter [asistente]: Me llamo Wolfgang Kleinwächter, soy profesor emérito de la Universidad de Aarhus. Las Naciones Unidas han iniciado negociaciones sobre una convención contra la ciberdelincuencia. ¿Qué esperan de ella? La pregunta va en particular dirigida al señor Stock y a la señora Teo.
Jürgen Stock: Gracias, Wolfgang, por esa buena pregunta. Es un problema mundial, ¿verdad? Y requiere una solución mundial, como muchas otras amenazas a las que se enfrenta el mundo. No se puede abordar solo a escala nacional o regional, ni de forma aislada; eso no funciona. Hace falta coordinación mundial. Para Interpol, el desafío consiste en conectar a 195 países miembros. Lo que esperamos es que las fuerzas del orden, como ya se ha mencionado, participen, porque ojalá todos coincidamos en que investigar, procesar y encarcelar a los responsables es una parte importante de la protección de nuestros sistemas. Por eso formamos parte de estas negociaciones. Esperamos contribuir a que este proceso de la ONU represente los intereses de las fuerzas del orden de todo el mundo, algo que consideramos importante.
Josephine Teo: ¿Puedo añadir algo a lo que ha dicho Jürgen? Estoy totalmente de acuerdo con él. Hay una gran necesidad de cooperación internacional, y por eso creo que Singapur se esfuerza por participar en todos estos procesos, aunque, en comparación con las amenazas que afrontan muchos otros países, las nuestras tengan otra escala. Pero diría que, además de una convención, hay otro ámbito también muy importante: el desarrollo de capacidades. Se puede tener una convención, pero, en última instancia, son las personas que operan los sistemas de ciberseguridad de cada país quienes deben intervenir en el momento oportuno.
Lo que hemos hecho es colaborar con nuestros homólogos internacionales para crear programas y oportunidades de formación en nuestra región. Por ejemplo, en la ASEAN, hemos colaborado para establecer el Centro de Excelencia en Ciberseguridad ASEAN-Singapur. Ha tenido muy buena acogida. Tanto Estados Unidos como Interpol, el Reino Unido y muchos otros países se han sumado para compartir conocimientos, porque reconocemos plenamente que la ciberseguridad es un trabajo en equipo y que, cuanto más capacitado esté cada integrante, más fuerte será el equipo. Así es como lo estamos abordando.
Karen Tso: Y, por supuesto, también se necesita un equipo completo para jugar bien. Robert, antes de continuar, quisiera preguntarte algo: te ocupas de la respuesta y recuperación cuando se producen ataques informáticos. ¿Crees que habría alguna diferencia si existiera coordinación mundial o algún tipo de resolución de la ONU?
Robert M. Lee: Creo que es una idea muy buena y les deseo lo mejor con ella. Gracias [risas]. Pero no, no creo que sirva realmente de nada. Siempre ha habido acuerdos entre Estados sobre distintos asuntos, incluso en lo relativo a los ataques contra infraestructuras críticas. La mayoría coincidimos en que no se debe atacar a la población civil. Pero cuando un gobierno quiere hacerlo, lo hace si lo considera necesario. Creo que los debates mundiales y todo lo demás son muy importantes, y también lo es la concienciación. Pero pensar que un tratado o algo similar va a resolverlo no me parece necesario.
Sí quiero fijarme en lo que funciona. Pensemos en la Agencia de Ciberseguridad de Singapur, en la Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA) de Estados Unidos o en el programa ACSC del Gobierno australiano. Estos organismos gubernamentales han impulsado el debate por iniciativa propia; no son proveedores ni nada parecido, sino organismos públicos que cooperan internacionalmente y se aseguran de que tanto los miembros de los consejos de administración como los profesionales sepan qué hacer. Ese tipo de iniciativas funciona. Repitamos y ampliemos lo que funciona. Si también quieren probar otras ideas, perfecto, pero háganlo en paralelo; no elijan una cosa o la otra.
Karen Tso: Sigamos con más preguntas. Había una aquí delante. Gracias.
Natalia [asistente]: Hola. Me llamo Natalia y estoy aquí como Global Shaper y como curadora del centro de Kyiv. Cuando empezó la guerra, la sede retiró del sitio web toda la información sobre las reuniones de los centros ucranianos y sobre todos los Shapers ucranianos. Mientras tanto, sí tenemos perfiles en Facebook, Instagram y LinkedIn. Mi pregunta es: ¿qué harían ustedes en nuestro lugar? ¿Deberíamos ocultar toda la información sobre nosotros? Gracias.
Karen Tso: Chander, ¿quieres responder a esa pregunta?
Chander Prakash Gurnani:Sinceramente, hay tantas fuentes de información que no sé si se puede tener una política universal. Por ejemplo, cuando hablábamos de una competencia central en torno a un repositorio de programas maliciosos, la realidad es que la comunidad de responsables de seguridad y la comunidad de hackers tienen acceso a todos los repositorios; por eso las empresas de herramientas han creado algunos controles. Personalmente, creo que debemos suponer que la información estará disponible. Podemos intentar vigilarla, pero seguirá estando disponible, ya sea a través de Facebook o de cualquier otra red social. Creo que nuestra estrategia debe partir de la base de que la gente conoce las herramientas disponibles, los programas maliciosos que existen y las medidas de seguridad disponibles. Y, sobre esa base, hay que saber cómo cifrar la información o protegerse.
Robert M. Lee: Si puedo aportar mi punto de vista, diría que, sobre todo en un contexto de conflicto y guerra abierta, y no solo de espionaje, debemos pensar mucho en la seguridad personal. Creo que ese tipo de medidas es muy importante. Estoy de acuerdo en que esa información está disponible en alguna parte, pero solemos ver a los actores estatales como si fueran un único Estado —«Estados Unidos, Rusia, Irán»—, como si actuaran a escala nacional. Pero la realidad es que hay muchos organismos y equipos distintos, y quien va tras ustedes no es Rusia, China, Irán o Estados Unidos. Son entre cinco y diez personas, un subgrupo dentro de un subgrupo de equipos. Quizá el gobierno tenga esa información en alguna parte, pero puede que ese equipo no la tenga. Por eso, cuando se trata de seguridad personal, creo que limitar su exposición, sobre todo en ese tipo de entornos, es muy sensato.
Karen Tso: También hay una guerra de información. Vimos un ejemplo concreto: creo que una maquilladora en Ucrania formaba parte de una de las zonas de conflicto y los rusos utilizaron su perfil en su contra en esa guerra de información. Así que, obviamente, es otro aspecto que hay que tener en cuenta. Pero sigamos con más preguntas. Sé que aquí hay bastante interés.
Asistente: Sobre la guerra cibernética: no tenemos reglas de enfrentamiento para un sistema multilateral que permita interferir. Entiendo tu argumento, Robert, de que necesitamos soluciones, pero también creo que hacen falta soluciones multilaterales. ¿Tienen ideas sobre la participación en la guerra cibernética, como reglas de enfrentamiento o convenios de Ginebra para las acciones de guerra cibernética? Formo parte de un panel del secretario general de la ONU sobre multilateralismo eficaz y estamos pensando en esto ahora mismo. Por eso también les consulto. Gracias.
Josephine Teo: Creo que varios países están haciendo grandes esfuerzos para elaborar unas reglas del juego que todos puedan aceptar. Por ejemplo, las Naciones Unidas tienen un grupo de trabajo de composición abierta en el que muchos países han participado en conversaciones durante varios años. Pero, como también ha señalado Robert, no es una conversación fácil. Obviamente, hay intereses muy diversos, pero creo que estamos avanzando. Resulta que Singapur preside la edición actual del Grupo de Trabajo de Composición Abierta. Como mínimo, la vez anterior, bajo la presidencia de Suiza, se elaboró un documento con algunas disposiciones básicas que todos deberían poder ofrecer y aceptar. ¿Podemos profundizar en esta conversación y lograr una comprensión más sólida de cómo colaboraríamos? Sí. ¿Lo conseguiremos pronto? Diría que tendremos que esforzarnos mucho.
Karen Tso: Jürgen, ¿puedo pedirte que intervengas? Estás acostumbrado a trabajar a través de las fronteras. También nos encontramos ante una situación en la que sabemos que la cooperación mundial se ha deteriorado. China es un buen ejemplo: ha habido guerras comerciales y preocupación por el nivel de intercambio de información entre China y Occidente. ¿Cómo se pueden superar algunos de estos problemas al hablar de cooperación mundial?
Jürgen Stock: Intentamos ser una plataforma en la que todos estos países puedan reunirse hasta cierto punto, pese a las diferencias entre sus sistemas jurídicos y políticos. Porque hay algo muy claro: los delincuentes aprovecharán cualquier brecha que dejemos. También lo vimos durante la pandemia de COVID-19: con qué rapidez los delincuentes adaptaron su discurso a las nuevas vulnerabilidades de nuestras sociedades. Los delincuentes aprovecharán cualquier crisis que se produzca.
Hoy hemos hablado aquí del metaverso. Estoy seguro de que, mientras hablamos, los delincuentes ya están preparándose para utilizarlo como plataforma para actividades delictivas. Y, de nuevo, no hay otra opción; por eso existe Interpol: para ofrecer esa plataforma. ¿Es perfecta? No, por supuesto que no. Pero, por otro lado, ¿logramos aquí y allá reunir a los actores, incluso a quienes tienen problemas diplomáticos —cuesta decirlo en estos tiempos—? Sí, lo logramos. Creo que no hay alternativa. Internet es mundial y se necesita una especie de fuerza policial mundial, o al menos intentamos reunir a las fuerzas nacionales, al menos en algunos casos, dentro del marco de nuestro mandato.
Karen Tso: Pasemos a algunas preguntas más.
Yinon Costica (asistente): Soy Yinon Costica, cofundador de Wiz, una empresa de seguridad en la nube, y trabajamos con varias empresas de Fortune 500. Nos hemos dado cuenta de que la clave para iniciar mejoras es trabajar con los ingenieros que crean las aplicaciones en la nube. Han dicho que las personas son el mayor punto débil y que tenemos que formar a más gente. Ahora mismo estamos oyendo preguntas de personas preocupadas por la información expuesta y que no saben cuáles serán las consecuencias a largo plazo. Mi pregunta es: ¿cómo podemos promover más educación o concienciación mundial en materia de ciberseguridad, con herramientas que permitan a todos evaluar sus riesgos? A mis padres, por ejemplo, les llegó un correo electrónico que decía: «Tenemos fotos tuyas; paga 1.000 dólares a esta dirección». Yo les dije: «Eso es absurdo. Es una extorsión; ignórenlo». Pero ellos no lo sabían. Estuvieron asustados durante dos días. No tenían a quién acudir para hacer esa pregunta. Así que mi pregunta es: ¿cómo podemos crear una comunidad mundial que imparta formación y fomente la concienciación?
Karen Tso: Chander, ¿quieres hablar de eso?
Chander Prakash Gurnani: Estoy de acuerdo en que lo correcto es atajar el problema de raíz. Si escribes código seguro que incluye suficientes cortafuegos, creo que haces que sea difícil que alguien se infiltre en él. En esencia, ese es el camino correcto. En segundo lugar, creo que ya hemos hablado de la educación. No hay una solución inmediata para formar ahora mismo a decenas de millones de usuarios, porque, como todos sabemos, las vulnerabilidades no se limitan a un sistema operativo, un fragmento de código o una herramienta. Pueden surgir en una ciudad inteligente, una fábrica inteligente o un sistema de medición inteligente.
Se mire como se mire, para prevenirlo hay dos maneras: convertirse en un buen ciudadano para que no haya delitos, o poner suficientes policías para que no haya delitos porque la gente les tenga miedo. Creo que hacen falta ambas cosas. Hay que educar, pero llevará tiempo. Hasta entonces, algunos debemos actuar como catalizadores. Y estoy totalmente de acuerdo en que personas como tú intenten escribir código seguro. Si, como comunidad, empezamos a pagarte una prima por ofrecer código seguro, creo que ese es el camino correcto, porque la gente aprenderá que el código seguro tiene un beneficio económico.
Josephine Teo: ¿Puedo añadir dos perspectivas? En primer lugar, estoy totalmente de acuerdo. La seguridad desde el diseño debería convertirse en una ventaja competitiva. Si pueden ofrecer al mercado un producto que incorpore más funciones de seguridad, debería poder venderse con una prima y, con el tiempo, la gente aprenderá que le interesa pagar por ello.
Pero también diría que no sé si hace falta una iniciativa mundial para poner esto en marcha. Creo que los gobiernos nacionales tenemos el deber de proteger a nuestros ciudadanos y nos interesa ayudarles a entender los riesgos a los que se exponen cuando participan en el ámbito digital. Se empieza en la escuela, ayudando a los niños a entender que pueden enfrentarse a daños en línea y cómo responder. También se puede colaborar con empresas. En Singapur, por ejemplo, Google tiene un programa muy bueno que enseña a nuestros escolares cosas sencillas, como crear contraseñas seguras.
Pero también hay otros sectores de la población vulnerables, como las personas mayores, que son blanco de estafadores. Además de reforzar nuestras defensas contra ellos, el gobierno puede impartir mucha formación. A veces lo hacen la policía y organizaciones del sector privado, cívicas y de la sociedad civil en colaboración. Creo que todas estas iniciativas pueden llevarse a cabo a escala nacional y nos interesa hacerlo.
Jürgen Stock: Así es. Las fuerzas del orden necesitan que el sector les ayude a obtener herramientas para investigar la ciberdelincuencia en ese nuevo entorno virtual. Tenemos una liga de campeones de organismos encargados de hacer cumplir la ley, con personal bien formado y bien equipado. Pero, entre los servicios policiales de los 195 países miembros, quizá el 70 % no esté bien equipado ni formado, y muy a menudo no tenga nada. También necesitamos el apoyo del sector privado para desarrollar soluciones fáciles de usar que permitan investigar ese tipo de delitos.
Robert M. Lee: Estoy de acuerdo con todo lo que se ha dicho. Solo añadiría algo a nuestro debate sobre escenarios y requisitos. Creo que la ministra hablaba antes de evitar distracciones. ¿Deberían preocuparse sus padres por los ciberataques, los sabotajes, los transformadores y el sistema eléctrico? Probablemente no, a menos que sean ellos quienes los operen, ¿verdad? Hablamos constantemente de ciberseguridad y hacemos todo tipo de cosas en ese ámbito, pero creo que, como líderes, a veces fallamos a nuestras comunidades desde el principio al definir los requisitos, incluso en el ámbito empresarial. ¿Qué debe preocuparle a esta empresa? Definan dos o tres escenarios, los requisitos que tienen y aquello que les debe importar. Esa empresa no tiene que estar preparada para cualquier posible problema de ciberseguridad.
Y hablamos de educación. ¿Por dónde se empieza hoy con la ciberseguridad? Es un ámbito muy amplio. Ya no se puede ser generalista en ciberseguridad; hace 20 años, sí, sin duda. Hoy no: hay especialistas en la nube, especialistas industriales y demás. Y decir «industrial» tampoco basta; no es lo mismo especializarse en energía eléctrica que en productos farmacéuticos. Creo que hay que establecer los requisitos y los escenarios, y decidir qué queremos realmente de nuestras comunidades, más allá de que sean ciberseguras, de la higiene cibernética o de cualquier otra consigna que se quiera lanzar y que, en última instancia, solo se extiende de forma indiscriminada en vez de traducirse en acciones concretas.
Karen Tso: Se nos ha acabado el tiempo para las preguntas. Lo siento mucho. Sé que todavía hay mucho interés, pero solo diez segundos para cada uno. Robert, ¿qué te gustaría que ocurriera en los próximos 12 meses?
Robert M. Lee: Me gustaría que, a nivel ejecutivo, se comprendiera mejor el riesgo que existe para la tecnología operativa de las empresas y se hiciera algo al respecto. Elijan un camino, da igual cuál, pero elijan uno y entiendan que no pueden copiar y pegar su estrategia informática en una central eléctrica.
Chander Prakash Gurnani: Desde mi perspectiva, también para los responsables de formular políticas aquí presentes: céntrense en la educación, en las personas y en las competencias.
Josephine Teo: La ciberseguridad es un problema muy complejo. Nunca se resuelve de una vez por todas. Nunca debe dejarse para después. Siempre debe ser una prioridad.
Jürgen Stock: Una alianza público-privada más sólida y más institucionalizada.
Karen Tso: Ha sido muy conciso. Muchas gracias, Jürgen, ministra, Chander y Robert. Agradecemos que nos hayan dedicado su tiempo.
Encuentra todos nuestros pódcast aquí.
Suscríbete: Radio Davos; Meet the Leader; Book Club; Agenda Dialogues.
Únete al Club de pódcast del Foro Económico Mundial en Facebook.
Sigue toda la actualidad de la Reunión Anual 2022 del Foro Económico Mundial en wef.ch/wef22 y en las redes sociales con la etiqueta #WEF22.




