El sector de los servicios públicos está experimentando una transformación, y este proceso ha expuesto a la industria a una nueva gama de ciberamenazas.
Los ataques seguirán aumentando en frecuencia y complejidad.
Aquí, dos expertos del sector ofrecen su opinión sobre este nuevo paradigma y sobre lo que el sector puede hacer para protegerse a sí mismo y a sus clientes.
La industria de los servicios públicos atraviesa una transformación masiva. Todo, desde la digitalización de la infraestructura crítica hasta la relación entre las empresas de servicios públicos y sus clientes, está en transición. En la última década, organizaciones sofisticadas han aprovechado la promesa de los datos de la tecnología de la información (TI) para optimizar la tecnología operativa (TO), incluidos los activos heredados de generación de energía, las fuentes de energía digitalmente nativas y los sistemas de distribución. Si bien el impulso por aumentar la conectividad ha ayudado a la industria de servicios públicos a lograr mayor eficiencia, reducir las emisiones y suministrar energía fiable y asequible a los clientes, también ha expuesto debilidades en sus defensas cibernéticas.
Los ciberataques amenazan ahora la propuesta de valor central de las empresas energéticas. La TO digital es un objetivo atractivo para una multitud de actores, cuyos objetivos van desde la ganancia financiera hasta la pura disrupción; hoy, una carrera armamentística cibernética es la nueva normalidad para las empresas de servicios públicos y sus proveedores. A medida que las tecnologías digitales se extienden por la infraestructura energética y le añaden valor, los ataques seguirán aumentando en frecuencia y sofisticación.
Para explorar los desafíos y oportunidades en materia de ciberseguridad que enfrenta el sector de los servicios públicos, Leo Simonovich, vicepresidente y director global de Ciberseguridad Industrial y Seguridad Digital en Siemens Energy, y Phil Tonkin, ingeniero principal de seguridad y director global de Ingeniería de Ciberseguridad para Tecnología Operativa en National Grid, comparten sus perspectivas sobre el estado del sector.
¿Qué hace el Foro Económico Mundial para que nuestro ecosistema eléctrico sea ciberresiliente?
Phil, ¿cómo ve la evolución de las ciberamenazas en este sector y qué observa actualmente en National Grid?
Phil: A lo largo de los años, hemos visto que las empresas de servicios públicos son blanco de ataques con fines delictivos u otras razones perniciosas, con una madurez cada vez mayor y una capacidad creciente para explotar los sistemas de TO. El aumento de las ciberamenazas contra las empresas de servicios públicos se ha intensificado a medida que los atacantes y adversarios se han familiarizado más con la tecnología que utilizamos. Anteriormente, solo los profesionales de la ciberseguridad que trabajaban en una empresa de servicios públicos conocían los productos finales y los protocolos vulnerables a los ataques; pero ahora avanzamos hacia un conjunto de amenazas ejecutadas por adversarios muy talentosos, capaces de atacar específicamente al sector industrial.
Una razón clave de este cambio es que, durante mucho tiempo, la ciberseguridad del sector energético se ha construido en torno a la necesidad de mejorar la eficiencia aumentando la conectividad dentro de las organizaciones. En consecuencia, la seguridad de las empresas de servicios públicos se diseñó para garantizar operaciones resilientes dentro de un entorno muy confiable. Sin embargo, a medida que las empresas de servicios públicos han adoptado cada vez más tecnologías digitales para mejorar la eficiencia y crear soluciones a nivel de sistema para equilibrar la red eléctrica, las compañías han creado sin saberlo nuevas ciberamenazas que resultaron muy atractivas para los actores malintencionados. Hemos visto un verdadero avance de los atacantes hacia organizaciones industriales con responsabilidades sociales o de infraestructura crítica, como nosotros en el sector energético, así como todas las del sector manufacturero y las funciones sanitarias críticas o municipales.
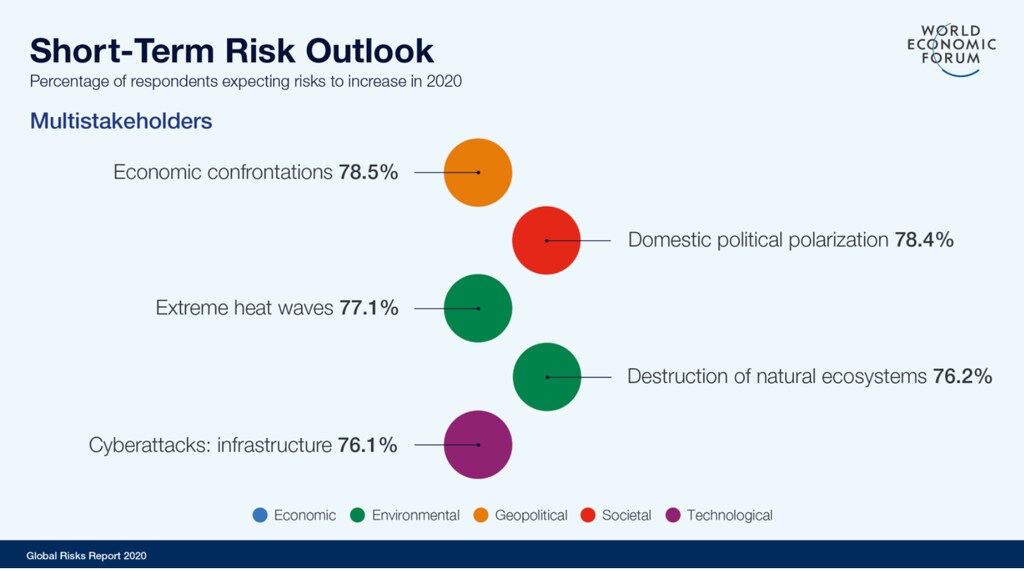
Leo, ¿cómo ve Siemens la ciberamenaza para la industria?
Leo: En Siemens observamos tendencias similares. El número de ataques se ha incrementado exponencialmente, y su sofisticación también aumenta. Además, estas amenazas se dirigen cada vez más al sector industrial y, en particular, a la producción de energía. Lo que realmente ha empeorado es el impacto de estos ataques, porque un ataque contra el entorno de TO puede provocar un paro o, peor aún, un suceso de seguridad.
Estos ataques provienen cada vez más de la convergencia de los mundos físico y digital. La idea de que alguien está seguro porque está desconectado físicamente (air-gapped), creo, en gran medida ha desaparecido, ya que una parte significativa de los ataques ahora proviene desde dentro de la planta. Los ataques llegan desde el entorno de oficina hacia el entorno de TO, por ejemplo mediante una estafa de phishing, o son introducidos por un empleado interno inteligente que lleva malware al entorno de la planta. Esto ha creado un nuevo panorama de amenazas que las empresas de servicios públicos y los operadores, así como los OEM como nosotros, deben abordar con urgencia. En adelante, resolver este problema requerirá sólidas alianzas entre las empresas de servicios públicos, como National Grid, y compañías como la nuestra, que tienen un largo legado tanto en la TO manufacturera como en la protección de los sistemas de TI esenciales en el entorno digital actual.




