Este artículo forma parte de la plataforma Geoestrategia
La Oficina de Gestión y Presupuesto (OMB, por sus siglas en inglés) publicó un informe de riesgos a principios de este año, que trajo consigo noticias preocupantes sobre ciberseguridad para las agencias federales.
Según la OMB, la mayoría de las agencias con programas de ciberseguridad implementados corren un riesgo significativo de sufrir ataques. Como se señala en el informe, «las agencias no pueden detectar cuándo grandes cantidades de información salen de sus redes».
Esta revelación aporta perspectiva a la reciente predicción de Cybersecurity Ventures de que el gasto mundial en ciberseguridad aumentará de forma constante hasta superar el billón de dólares entre 2017 y 2021; y que el coste de la ciberdelincuencia en todo el mundo ascenderá a 6 billones de dólares al año para 2021. Es evidente que algo no encaja en una predicción que relaciona el aumento del gasto en prevención con el aumento de los daños derivados de la penetración exitosa de esas mismas defensas.
Para contextualizar todo esto, piense en la industria de la ciberseguridad actual como una carrera armamentística tecnológica, en la que se detecta una nueva amenaza, se publica un nuevo parche o actualización para abordarla y el ciclo se repite.
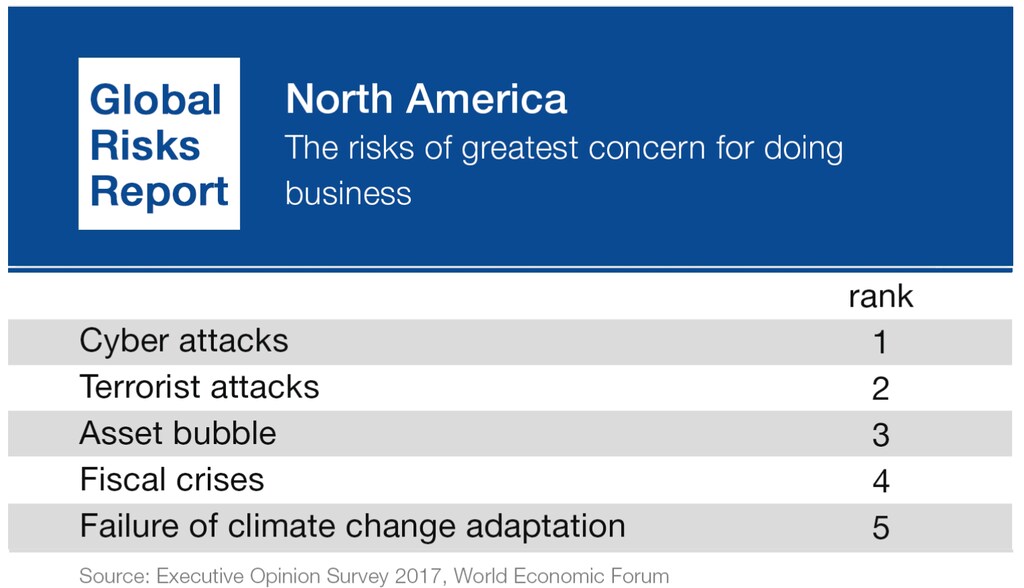
La inversión en ciberseguridad sigue aumentando, pero también el volumen de amenazas de robo de datos sensibles. Se necesita un cambio de paradigma en la forma de abordar la ciberseguridad para frenar este círculo vicioso y dotar a los defensores cibernéticos de las herramientas adecuadas para mitigar la embestida de ciberataques.
Los datos son el nuevo petróleo
Los gobiernos y las empresas se enfrentan a un mundo hiperconvergente en el que los sistemas conectados ponen en grave riesgo los datos críticos y la propiedad intelectual (PI). Estos datos están por todas partes: en nubes privadas y públicas, en medios extraíbles y en los dispositivos móviles en los que las organizaciones confían para llevar a cabo su actividad.
El desafío de proteger estos datos es especialmente abrumador por la enorme cantidad de dispositivos en uso. La organización media tiene alrededor de 23 000 dispositivos móviles en uso por parte de sus empleados.
Ahí es donde los defensores cibernéticos se encuentran con mayores dificultades para evitar la exfiltración de datos de importancia crítica: falta de visibilidad y de contexto sobre cómo y dónde se utilizan los datos a medida que se extienden por aplicaciones y dispositivos proporcionados por la agencia, de propiedad personal y alojados.
Los «puntos humanos» de interacción tienen el potencial de socavar incluso los sistemas mejor diseñados en un solo acto malintencionado o involuntario.
undefined
Este panorama ofrece a los adversarios un amplio campo para atacar y, en última instancia, explotar. Independientemente de cómo se originen los ataques, todos convergen en los mismos puntos finales, donde pueden causar el mayor daño.
Estos puntos de convergencia son aquellos en los que las personas interactúan con datos empresariales críticos y propiedad intelectual. Estos «puntos humanos» de interacción tienen el potencial de socavar incluso los sistemas mejor diseñados en un solo acto malintencionado o involuntario.
El punto humano
Para ponerlo en un contexto más amplio, un tercio de las organizaciones ha sufrido una brecha de seguridad provocada por personal interno, con pérdidas potenciales por incidente que superan en total los 5 millones de dólares, según el SANS Institute.
El Informe de Investigaciones sobre Brechas de Datos 2017 de Verizon también reveló que más del 43 % de las brechas de datos del año anterior fueron ataques de ingeniería social. Es decir, todos estos ataques se centraron en explotar el punto humano débil de las defensas de seguridad de una organización.
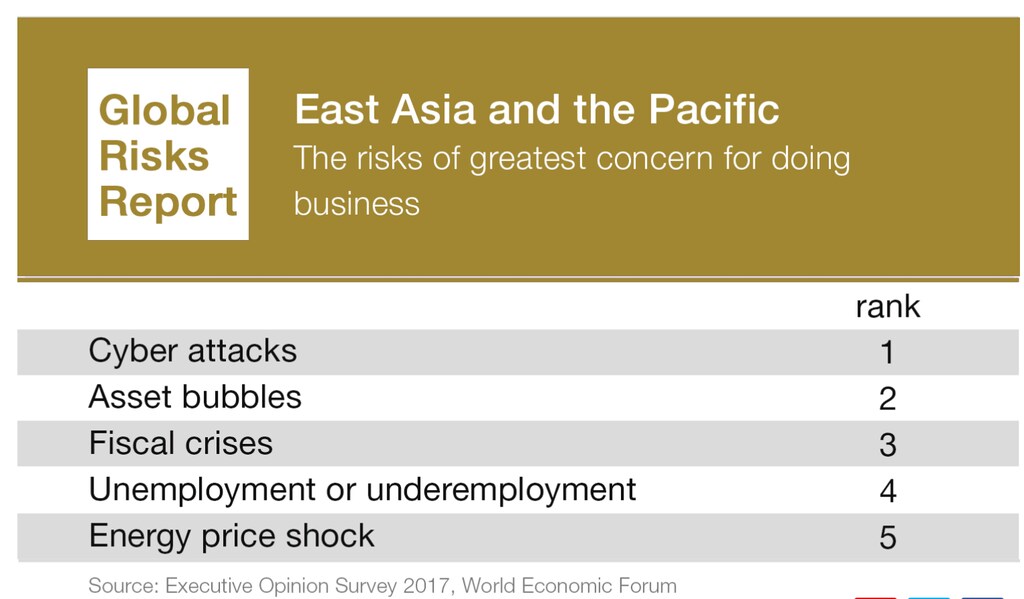
Sin embargo, las personas también pueden ser la línea de defensa más sólida y actuar como señales de alerta de espionaje y ataques cibernéticos. Implementar un enfoque de seguridad centrado en las personas puede activar la alarma a partir del comportamiento cibernético humano y permitir a los defensores cibernéticos mitigar o prevenir la pérdida de datos críticos, independientemente de si la red ha sido vulnerada.
Los equipos de seguridad reciben miles de alertas en un solo día y, como resultado, están perdiendo la batalla cibernética. Los avances en el análisis del comportamiento humano y del riesgo permitirán a estos defensores cibernéticos identificar con mayor rapidez las anomalías cibernéticas y obtener el contexto necesario para distinguir las alertas de actividad de red normal de las maliciosas o comprometidas.
Las políticas de aplicación automatizada y adaptativa al riesgo integradas pueden entonces restringir o impedir el acceso a la propiedad intelectual sensible en función del nivel de riesgo observado. En este modelo, los equipos de seguridad adquieren la capacidad de comprender, predecir y actuar sobre posibles eventos de amenaza a medida que se desarrollan, y no semanas, meses o años después de los hechos.
Al desplazar el enfoque de seguridad del modelo tradicional de protección de la infraestructura a la comprensión del comportamiento humano, los empleados también pueden colaborar en la protección de activos corporativos y de importancia crítica. Esto no solo aumenta la eficacia de la seguridad dentro de una organización, sino que también involucra a la primera línea de defensa de la organización, sus personas, e incluye continuamente a estas en la ecuación de la seguridad.
En un mundo caótico de piratas informáticos y ladrones industriales, se requerirá una estrategia de misión compartida de «todos a la defensa» para mantener seguros tanto a las personas como a los datos de una organización.
Todas las agencias y empresas, grandes y pequeñas, quieren una solución estratégica y eficaz para proteger los datos importantes: los secretos comerciales y las «joyas de la corona» digitales. La respuesta podría ser algo tan sencillo como ser humano.
Aprovechar el elemento humano para mitigar el sofisticado panorama actual de amenazas cibernéticas, Sean Berg, Atlantic Council




