
• El ecosistema digital se ha expandido en respuesta a las cambiantes necesidades durante la pandemia.
• Actualmente se observa un aumento de los ciberataques, a menudo dirigidos a cadenas de suministro digitales vulnerables.
• Las organizaciones deben renovar a fondo sus procedimientos de evaluación de riesgos y ampliar el alcance de su estrategia de ciberseguridad.
Durante el último año, hemos sido testigos de importantes cambios geopolíticos impulsados por el impacto de la COVID-19, lo que ha obligado a las organizaciones a fortalecer sus enfoques de resiliencia. También se ha impuesto la comprensión de que el mundo, tal como lo conocíamos, ha cambiado.
Surge un nuevo modelo operativo basado en diversas actividades de reestructuración, iniciativas de digitalización aceleradas, modelos alternativos de asociación y un enfoque más preciso en las actividades principales. A medida que las organizaciones giran su rumbo, es importante reflexionar y considerar los riesgos que pueden surgir como parte de estos grandes cambios.
Entre estos desafíos destaca la necesidad de proteger el nuevo ecosistema digital, que sustenta esta transformación, frente a los ciberataques y el colapso de nuestra infraestructura de información.
El mundo digital siguió avanzando en 2020
La ciberseguridad es clave para alcanzar la Cuarta Revolución Industrial. La COVID-19 ha acelerado esa revolución y el uso de las tecnologías digitales y en la nube tanto en el sector público como en el privado. Esas tecnologías son ahora fundamentales para nuestra sociedad.
Lamentablemente, la pandemia también ha demostrado que la delincuencia organizada es oportunista y despiadada en su aprovechamiento de los acontecimientos para obtener ventajas financieras. Así, durante el año hemos sido testigos de un flujo constante de ciberataques de alto perfil contra empresas privadas, gobiernos y plataformas de redes sociales.
No obstante, resulta alentador observar la rapidez con la que las organizaciones desplegaron infraestructuras digitales sólidas en tiempos difíciles, así como la colaboración que vimos entre los equipos de negocio, tecnología y seguridad para proteger estos servicios desplegados con rapidez. Nos muestra cómo estas áreas, a menudo aisladas, pueden trabajar juntas de forma eficaz para introducir una innovación segura a la velocidad del mercado.
La COVID-19 ha dado a la función de los directores de seguridad de la información (CISO) una nueva dimensión. De repente, deben ocuparse de gestionar de manera eficaz miles de sitios de teletrabajo, dispositivos personales y un rápido cambio a la nube. El CISO ha pasado de proteger los límites de la TI corporativa a una visión más amplia de la seguridad empresarial.
El plazo de muchos proyectos de migración a la nube se ha reducido de años a meses en la carrera por satisfacer las necesidades empresariales, que cambian con rapidez. Los proveedores de nube a hiperescala son cada vez más dominantes y se centran intensamente en la seguridad.
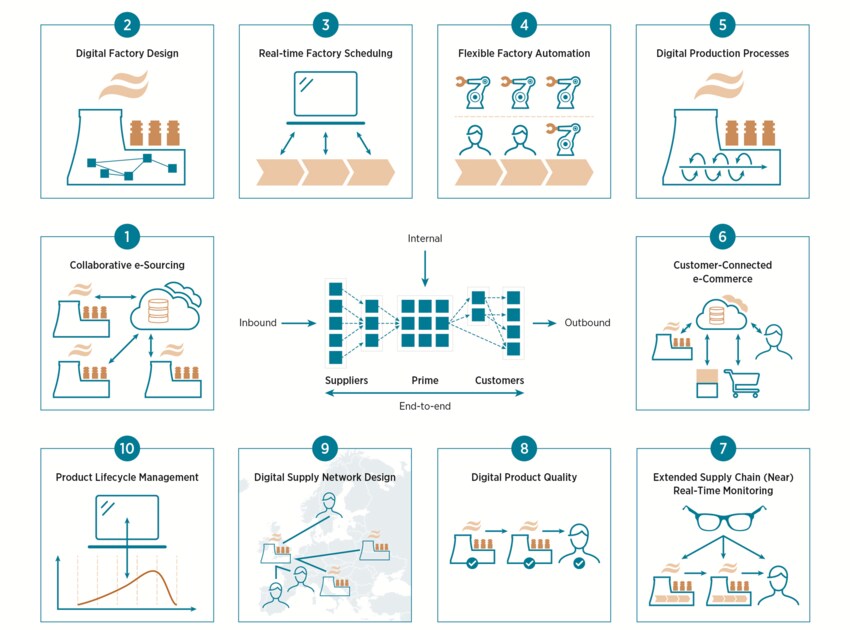
El auge de los ataques a la cadena de suministro
Los líderes políticos y empresariales se han vuelto conscientes de la interdependencia global de muchas funciones críticas y de la naturaleza del riesgo que plantean las cadenas de suministro transfronterizas. La pandemia hizo que estos riesgos operativos y sistémicos, antes poco claros, se volvieran reales y ha dado a las personas motivos para reflexionar.
Los ataques a la cadena de suministro no son nuevos. Sin embargo, en el nuevo mundo altamente digitalizado e interconectado, están cobrando mayor protagonismo. Los ataques frecuentes generan inquietud sobre la capacidad de las organizaciones empresariales para mantener su resiliencia.
Un tema común a todos estos ataques es la presencia de proveedores externos de hardware, servicios o software. En infraestructuras complejas, son habituales las configuraciones que incluyen cambios rápidos a nuevos entornos y dependencias de proveedores externos.
Los proveedores externos son objetivo con el fin último de alcanzar un objetivo mayor. Los métodos y la duración del compromiso varían, pero existen algunos patrones comunes. Entre ellos se incluyen la explotación de los desafíos de despliegue rápido y la búsqueda de vulnerabilidades en los controles de seguridad a medida que las empresas migran con rapidez a nueva tecnología.
Se pueden extraer lecciones de sectores como el petróleo y el gas, donde la seguridad humana ocupa un lugar prioritario en las agendas de los directivos y los supuestos se cuestionan constantemente. Parte de la premisa de que no se puede dar por hecho que nada funcionará en caso de un incidente grave. Esa es la cultura de resiliencia que debería estar presente en todas las organizaciones. Se trata de una cuestión de resiliencia operativa amplia, no solo de sistemas de TI y seguridad.
Una mentalidad distinta en la evaluación de riesgos
De cara al futuro de entornos altamente digitalizados y escalables, la resiliencia probablemente será primordial e innegociable, y podría depender de la estabilidad de la cadena de suministro de principio a fin. Sin embargo, también requerirá un cambio de mentalidad en el enfoque de la seguridad de los datos.
Surgirán oportunidades de orquestación de la ciberseguridad, de automatización robótica de procesos en torno a los procesos de seguridad manuales, de mayor integración con los flujos de trabajo clave de TI y de nuevos modelos de servicios gestionados y de prestación. La seguridad de terceros también podría requerir nuevos modelos de gestión dinámica del riesgo y de puntuación, incluido un mejor seguimiento de las tensiones en la cadena de suministro.
Por supuesto, las evaluaciones habituales SOC 2 e ISAE 3402 pueden desempeñar un papel, ya que las empresas buscan aportar pruebas una sola vez para responder a una infinidad de preguntas de los clientes sobre su ciberseguridad. Sin embargo, también cabe esperar la aparición de «modelos de utilidad», en los que las organizaciones intermediarias agrupan los requisitos de garantía de los clientes para llevar a cabo una evaluación de talla única, o casi, de la ciberseguridad de los proveedores.
En los últimos años han surgido empresas que ofrecen servicios de puntuación de riesgos basados en el análisis de los servicios de una empresa expuestos a internet, en la supervisión de filtraciones de datos en los rincones oscuros de internet y en la alerta a los clientes de que un proveedor podría tener un posible problema del que quizá no sean conscientes o que el proveedor aún no ha revelado.
A medida que se acelera la externalización de servicios empresariales no básicos, conviene preguntarse: ¿Presta usted realmente la atención suficiente a su dependencia de terceros que hoy son parte integral de su seguridad y resiliencia como empresa?
De cara al futuro, las organizaciones deberían pasar de pensar solo en cortafuegos empresariales, software antivirus y políticas de parches a considerar enfoques de seguridad que partan de la premisa de que el éxito de una empresa se basa en su reputación, que en última instancia es una manifestación de la confianza que otros depositan en sus ofertas.
Qué está haciendo el Foro Económico Mundial en materia de ciberseguridad
El Centro para la Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al permitir la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a fortalecer su ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
Esta mentalidad conduce a incorporar la seguridad en los productos y servicios, pero, más allá de eso, centra la atención en proteger a los clientes, a los usuarios y a esos socios de la cadena de suministro cada vez más importantes. Subraya la responsabilidad de custodiar la confianza que depositan en usted cuando comparten sus datos más sensibles o muestran su disposición a depender de usted.
Ninguna organización es una isla, y todos formamos parte de un mundo cada vez más hiperconectado. En ese mundo, la confianza en las cadenas de suministro y en las relaciones dentro del ecosistema importa más que nunca.




