La ciberseguridad ha pasado de ser un obstáculo técnico de cumplimiento normativo a un imperativo estratégico para los líderes empresariales de todo el mundo.
El CISO actual debe actuar como estratega empresarial y líder de relaciones para garantizar la resiliencia de la empresa.
Los consejos de administración pueden contribuir directamente a una estrategia de ciberseguridad exitosa en toda la organización.
Los ciberincidentes se convierten ahora rápidamente en un problema de liderazgo. Los ciberincidentes repercuten en las operaciones, en el balance y en la confianza que mantiene a clientes y socios comprometidos.
Sin embargo, demasiadas organizaciones siguen tratando la ciberseguridad como una función técnica o un obstáculo de cumplimiento normativo. Esta falta de alineación resulta cada vez más difícil de justificar a medida que la geopolítica, la regulación, la interdependencia de las cadenas de suministro, la ciberdelincuencia y las tecnologías emergentes aumentan la complejidad del panorama de la ciberseguridad.
Por lo tanto, la ciberseguridad es ahora un imperativo empresarial fundamental. El director de seguridad de la información (CISO) se sitúa en el centro de esa complejidad y su función es cada vez más estratégica.
Los riesgos han superado el perímetro
Las operaciones patrocinadas por Estados se están intensificando. Al mismo tiempo, la ciberdelincuencia se está industrializando, desde el ransomware y los ataques a la cadena de suministro hasta el fraude facilitado por ciberherramientas, alimentado por el phishing y la ingeniería social. La geopolítica sigue siendo el principal factor que influye en las estrategias globales de mitigación del riesgo cibernético.
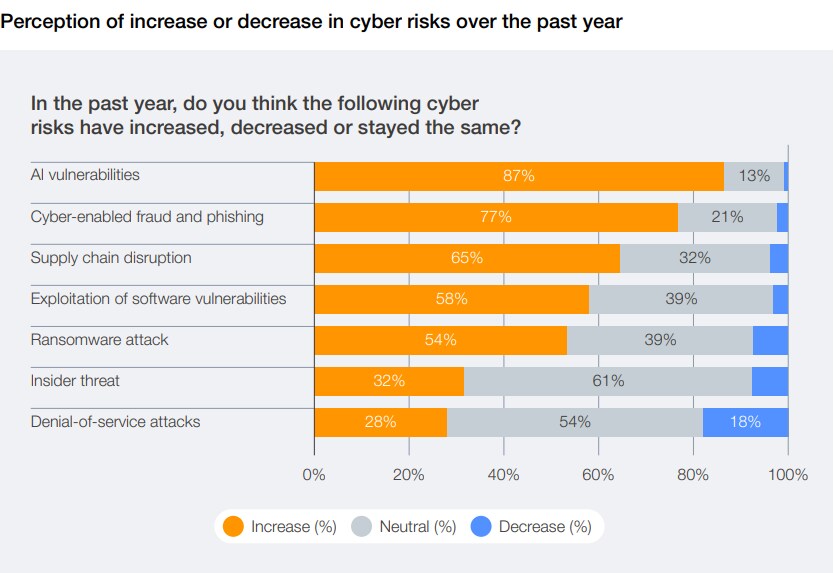
Según la encuesta "Global Cybersecurity Outlook 2026" del Foro Económico Mundial, el 87 % de los encuestados identificó las vulnerabilidades relacionadas con la IA como el riesgo cibernético de crecimiento más rápido a lo largo de 2025. La computación cuántica, la digitalización continua y el rápido desarrollo de productos amplían la superficie de ataque, mientras que la velocidad del cambio introduce brechas de seguridad más rápido de lo que los equipos pueden cerrarlas de forma fiable.
A estas presiones se suma una regulación fragmentada entre regiones, que añade complejidad y, en ocasiones, requisitos contradictorios.
El CISO ya no es solo "seguridad"
No existe un modelo único para el CISO. Los mandatos varían según el sector, el tamaño, el nivel de madurez y el modelo de riesgo. Los CISO se sitúan en distintas áreas de la estructura organizativa, con diversas líneas de reporte.
Pero, más allá de esa diversidad, se está produciendo una transformación común. Se espera cada vez más que el CISO actúe como estratega empresarial, líder de riesgo operativo y asesor de confianza de la alta dirección y de los consejos de administración. Este cambio está impulsado por la visibilidad: la interrupción operativa, el daño reputacional y la erosión de la confianza de los clientes son ahora consecuencias centrales de los ciberincidentes.
En muchas jurisdicciones, los marcos regulatorios exigen ahora el nombramiento de CISO y aclaran las estructuras de responsabilidad, lo que refuerza la idea de que el riesgo cibernético es un riesgo de gobernanza. La influencia es tan importante como la autoridad, ya que los CISO son responsables del riesgo cibernético, pero a menudo no controlan todos los sistemas de tecnología de la información o de tecnología operativa en los que dicho riesgo se materializa.
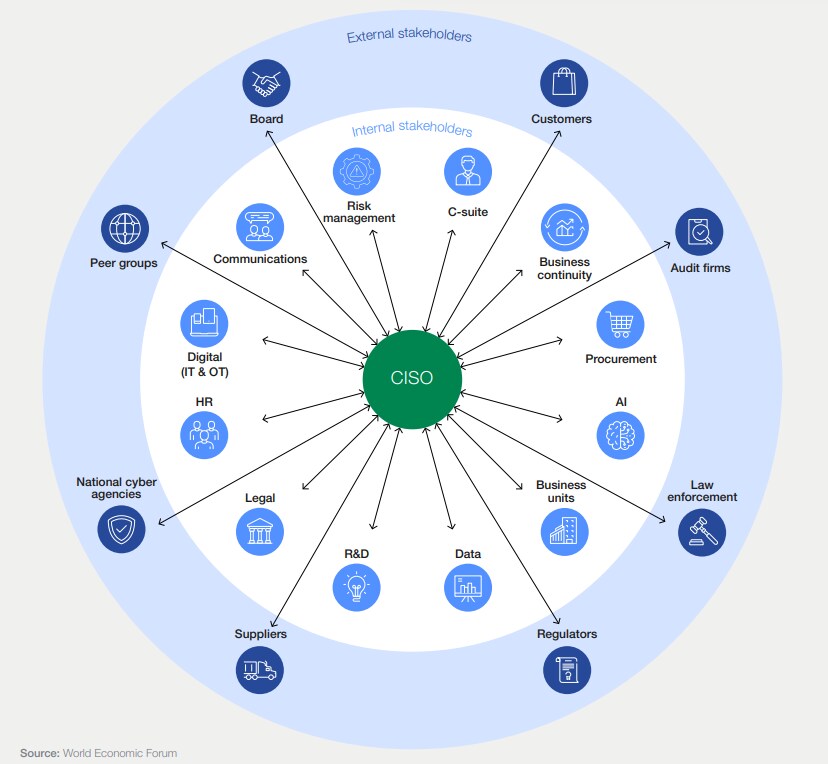
Para orientarse en su mandato cada vez más amplio, los CISO necesitan establecer una red estratégica de colaboración, ya que se sitúan en el centro de una densa red de partes interesadas internas (alta dirección, riesgos, asuntos jurídicos, compras, comunicación, continuidad de negocio, TI/TO, datos, IA y unidades de negocio) y externas (consejos de administración, clientes, proveedores, reguladores, agencias nacionales de ciberseguridad, cuerpos de seguridad, firmas de auditoría y grupos de pares). La conclusión práctica es que el liderazgo en ciberseguridad es liderazgo de relaciones.
Múltiples funciones, un solo objetivo: la resiliencia empresarial
Si la ciberseguridad es un asunto empresarial, el liderazgo en ciberseguridad necesita un conjunto de herramientas más amplio. Los "bloques de construcción" del liderazgo en ciberseguridad pueden entenderse como funciones que los CISO deben asumir según el contexto.
En primer lugar, el CISO como socio empresarial. Se trata de equilibrar el riesgo y la oportunidad, facilitar la adopción segura de nuevas tecnologías y modelos de negocio, y vincular el esfuerzo en seguridad con las prioridades empresariales.
En segundo lugar, el CISO como guardián de la resiliencia. En una crisis, el CISO debe tomar decisiones bajo presión, dirigir los esfuerzos de respuesta y mantener la confianza. Esta función conecta la ciberseguridad con la resiliencia empresarial, la continuidad de negocio y la estabilidad reputacional.
En tercer lugar, el CISO como líder comunitario y narrador. La ciberresiliencia depende cada vez más de los ecosistemas: proveedores, clientes, pares y reguladores. La confianza se construye con claridad: traducir la postura técnica en impacto empresarial y comunicar con suficiente transparencia para que las partes interesadas sepan qué esperar cuando ocurra lo peor.
Los CISO deben actuar también como líderes de personas e impulsores de la cultura. Con la brecha global de competencias en ciberseguridad en aumento y los niveles de estrés en alza en toda la profesión, la retención y el bienestar son asuntos de riesgo. La cultura también importa: el nivel de madurez más alto se alcanza cuando los empleados no técnicos entienden por qué existen los controles y no los perciben como una fricción arbitraria.
Por último, el CISO como negociador. En organizaciones complejas, los resultados en seguridad suelen ser resultados negociados: alinear prioridades, dar forma a las decisiones y asegurar recursos sin recurrir por defecto al "no". La clave está en fomentar la innovación, sin dejar de insistir en los fundamentos de la higiene cibernética y la preparación ante incidentes.
Lo que los consejos de administración pueden hacer ahora
La participación del consejo no es opcional. Asume la responsabilidad última de gestionar el riesgo cibernético, incluso cuando las funciones operativas se delegan. Eso significa que la cuestión no es simplemente si el CISO es competente, sino si el sistema que lo rodea está diseñado para generar impacto.
Las recomendaciones para los consejos son prácticas y medibles. Comience con un mandato del CISO claro e independiente, que permita una visión precisa de la postura cibernética sin temor a las consecuencias. Escuche de forma regular y activa, por ejemplo destinando tiempo en el orden del día del consejo a la ciberseguridad. Cree las condiciones para que los CISO construyan relaciones en toda la organización y más allá, porque la colaboración es el modelo operativo central de la ciberresiliencia.
Los incentivos y la inversión también son elementos centrales de una estrategia de ciberseguridad exitosa en toda la organización. ¿Se recompensa a los directivos por lograr resultados en seguridad, y no solo por la rapidez y el crecimiento? ¿Existe un presupuesto de seguridad y cumplimiento normativo protegido que se corresponda con la exposición al riesgo de la organización, incluidas las herramientas modernas y el desarrollo de talento? Todos estos factores ayudan a elevar la ciberseguridad de una preocupación técnica a una prioridad del consejo.
Un primer paso
Un documento técnico del Foro Económico Mundial, Elevating Cybersecurity: Ensuring Strategic and Sustainable Impact for CISOs, se basa en la experiencia real de la comunidad global de CISO del ForoCISO community. El documento ofrece un mapa práctico de las fuerzas que transforman el liderazgo en ciberseguridad y un conjunto claro de recomendaciones para los CISO y los consejos que buscan pasar de una defensa reactiva a una resiliencia duradera.
En un mundo en el que la confianza digital es inseparable del desempeño empresarial, elevar la ciberseguridad en toda la organización ya no es una opción de gobernanza. Es una decisión de competitividad.




