Las pequeñas y medianas empresas (pymes) constituyen el 99 % de las empresas de la UE y se enfrentan a diversos desafíos de ciberseguridad, entre ellos la escasa concienciación y compromiso de la dirección;
En un momento de amenazas acrecentadas y trabajo remoto, un presupuesto de seguridad bajo y la falta de competencias en ciberseguridad pueden afectar gravemente a la competitividad de las pymes;
Al reforzar la resiliencia en toda la cadena de valor, la UE puede aprovechar plenamente la transformación digital y los beneficios de un mercado único digital.
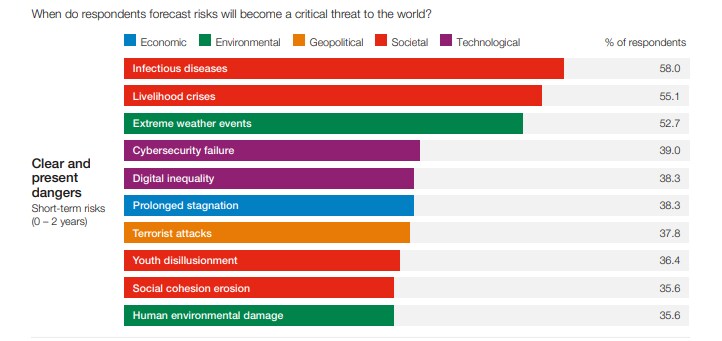
Los ciberataques contra la infraestructura digital son una de las amenazas más comunes de todas las que existen para el mundo. Según el Foro Económico Mundial en su Informe sobre Riesgos Globales 2021, el fallo de la ciberseguridad se percibe como el cuarto riesgo más probable a corto plazo que se convertirá en una amenaza mundial crítica.
Para 2025, 25 000 millones de dispositivos digitales se prevé que estén conectados a nivel mundial. A medida que nuevas tecnologías como el 5G y la inteligencia artificial (IA) surgen y se infiltran poco a poco en nuestra vida diaria, la prevención, la concienciación en ciberseguridad y el desarrollo de competencias avanzadas en ciberseguridad son prioridades cruciales para los gobiernos, el sector privado y la Unión Europea en su conjunto.
Una mentalidad digital ya es visible en nuestras sociedades; la pandemia de COVID-19 nos ha instado a adoptarla, generando confianza y ayudando a las empresas a prosperar en la creciente economía digital. Al igual que las raíces que sostienen un árbol, un sólido marco de ciberseguridad mantiene un entorno en línea sano y seguro, en el que nadie se queda atrás.
La ciberseguridad es una misión compartida
La pandemia nos ha enseñado que la ciberseguridad es, más que nunca, una responsabilidad de todos los grupos de la sociedad. Desde los gobiernos hasta las empresas, los ciudadanos, las escuelas y el mundo académico; desde la dirección hasta los empleados, todos tenemos un papel que desempeñar para proteger el entorno digital.
Un nuevo comportamiento digital para una nueva década digital es fundamental para proteger a las organizaciones y los datos de los usuarios frente al aumento de los ataques maliciosos, como el ransomware o el phishing, y para salvaguardar el entorno en línea.
La Agencia de la UE para la Ciberseguridad (ENISA) aspira a una gobernanza abierta y transparente desde Atenas, su sede y el centro del patrimonio antiguo y de los códigos de virtud. Uno de los objetivos organizativos básicos de la agencia es aumentar el nivel común de ciberseguridad en toda Europa. Dado que la ciberseguridad no tiene fronteras, la ENISA está aquí para ayudar a promover una cultura de higiene cibernética y la gestión de riesgos para ayudar a las pymes a protegerse de los ciberataques.
¿Pueden las pymes europeas impulsar la economía europea en tiempos posteriores a la pandemia?
La Comisión Europea reconoce que las pequeñas y medianas empresas (pymes) son la columna vertebral de la economía de la UE representan el 99 % de todas las empresas de la UE y emplean a unos 100 millones de personas. También representan más de la mitad del PIB de Europa y desempeñan un papel fundamental en la generación de valor añadido en todos los sectores de la economía de la UE.
Unas 25 millones de pymes están activas en Europa, lo que constituye el mayor mercado único del mundo. La pandemia ha sometido a estas empresas a una presión enorme. Las pymes no solo se adentran en un nuevo entorno digital en el que los empleados trabajan desde casa y las empresas realizan cada vez más operaciones en línea, sino también en un entorno en el que los delincuentes pueden aprovecharse de la situación. Desde el inicio de la pandemia se ha registrado un aumento de los ataques de ingeniería social, como los correos electrónicos de phishing y las estafas relacionadas con la crisis de la COVID-19. Los primeros meses de la crisis sanitaria registraron un aumento mundial del 667 % en los ataques de phishing.
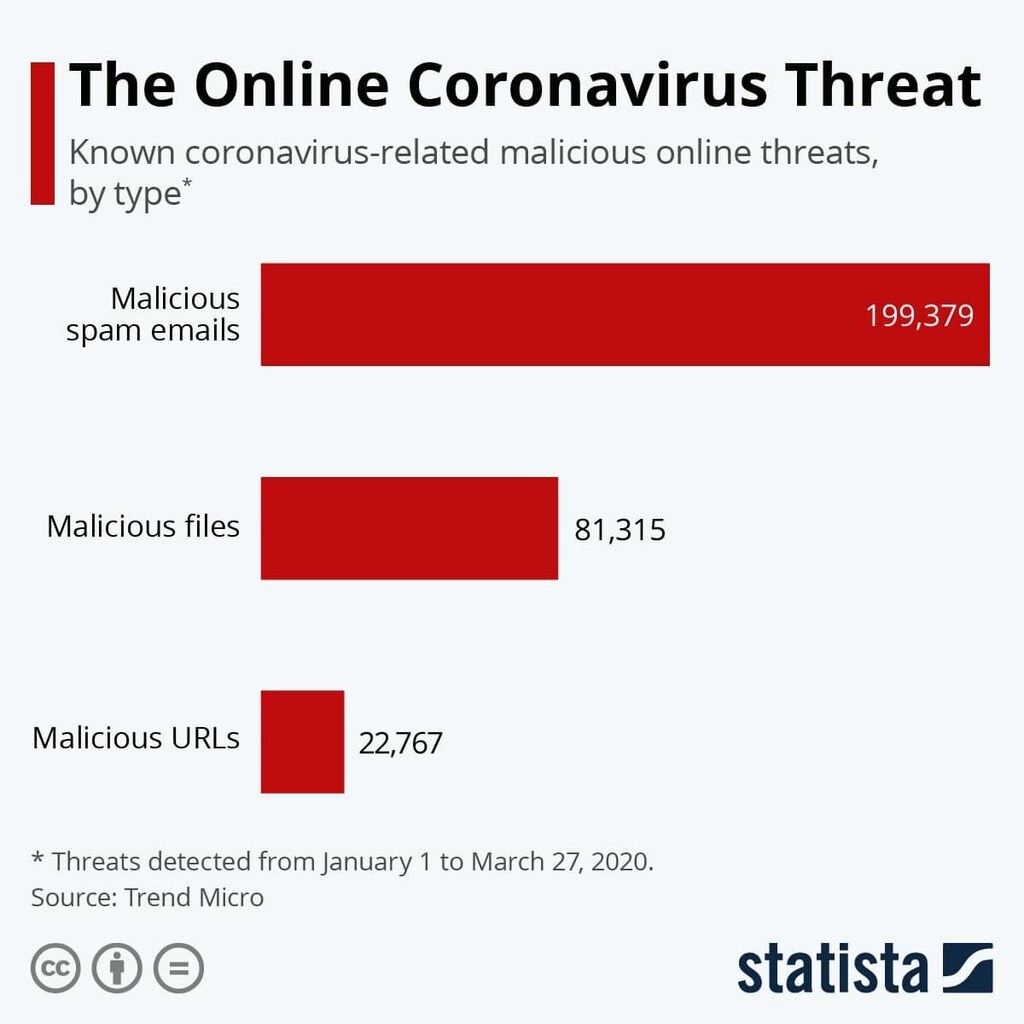
Durante estos tiempos difíciles, muchas pymes tuvieron que seguir realizando su actividad y lo hicieron desplegando sistemas con rapidez para seguir atendiendo a sus clientes, en lugar de dedicar tiempo a reforzar su seguridad. La adopción de servicios en la nube, la posibilidad de que el personal trabaje a distancia y el acceso al procesamiento de archivos facilitaron garantizar la continuidad del negocio.
Son esenciales nuevas medidas para proteger la infraestructura TIC y ampliar las medidas de ciberseguridad de las empresas, a fin de reducir al mínimo el riesgo de que los ciberdelincuentes comprometan datos críticos y de apoyar el crecimiento de las pymes en un mundo posterior a la pandemia.
Lo que las pymes han aprendido de los incidentes cibernéticos
La Agencia de la UE para la Ciberseguridad realizó entrevistas con pymes europeas para formular incidentes reales, basados en pruebas, ocurridos durante la pandemia, y extraer lecciones aprendidas para superarlos.
Los incidentes cibernéticos más comunes identificados fueron los ataques de ransomware, el robo de portátiles, los ataques de phishing y el fraude del CEO. Este último es un señuelo destinado a inducir a un miembro del personal a actuar según un correo electrónico fraudulento de su CEO, que normalmente solicita un pago urgente a un proveedor para cumplir la fecha límite de un proyecto.
La investigación y la experiencia real demuestran que las organizaciones gestionan los incidentes cibernéticos de forma mucho más eficiente que aquellas que no planifican o carecen de las capacidades necesarias para hacer frente correctamente a las ciberamenazas.
La ENISA ha elaborado 12 consejos básicos de ciberseguridad para proteger su negocio:
1. Desarrollar una buena cultura de ciberseguridad;
2. Proporcionar formación adecuada;
3. Garantizar una gestión eficaz de terceros;
4. Elaborar un plan de respuesta a incidentes;
5. Proteger el acceso a los sistemas;
6. Proteger los dispositivos;
7. Proteger su red;
8. Mejorar la seguridad física;
9. Proteger las copias de seguridad;
10. Recurrir a la nube;
11. Proteger los sitios en línea;
12. Buscar y compartir información.
Los desafíos de ciberseguridad para las pymes
Con motivo del Día Internacional de las Pequeñas y Medianas Empresas, en junio, además de los pasos básicos mencionados, la Agencia de la UE para la Ciberseguridad ha publicado un informe, Ciberseguridad para las pymes, sobre cómo proteger mejor sus sistemas y empresas.
El informe analiza la capacidad de las pymes de la UE para afrontar los desafíos de ciberseguridad planteados por la pandemia y determina las mejores prácticas para mitigar esos riesgos.
Los principales desafíos identificados en la sección de entrevistas del estudio incluyen la escasa concienciación sobre las amenazas que una ciberseguridad deficiente supone para las empresas; los costes de implantación de medidas de ciberseguridad, que a menudo se combinan con la falta de un presupuesto específico; la disponibilidad de especialistas en ciberseguridad TIC; la falta de directrices adecuadas dirigidas al sector de las pymes; y los bajos niveles de apoyo por parte de la dirección.
El problema subyacente común parece ser la concienciación y el compromiso de la dirección, que a su vez determinan el presupuesto, la asignación de recursos y la aplicación efectiva de las prácticas de ciberseguridad. La ciberseguridad no es un asunto que deba tratarse únicamente en los equipos de TI; debe llegar a los consejos de administración.
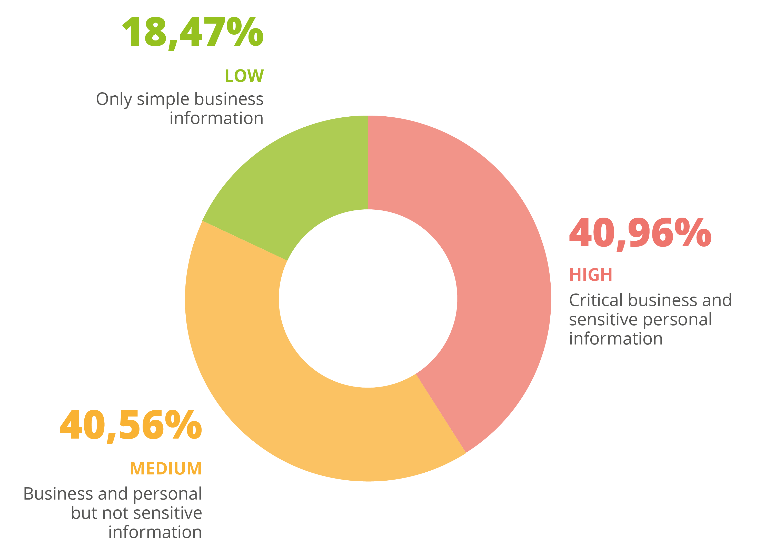
De las 249 pymes europeas encuestadas, más del 85 % afirmó que los problemas de ciberseguridad tendrían graves repercusiones negativas en su negocio en una semana desde que se produjeran; el 57 % afirma que lo más probable es que quebrarían o cerrarían.
Pese a ello, existe la tendencia a creer que los incidentes cibernéticos solo afectan a las organizaciones más grandes y, por tanto, todavía no se consideran un riesgo importante para las pymes. Es importante que las pymes sean conscientes de las consecuencias que tales incidentes tendrán en su negocio si se producen. Muchos creen que los controles de ciberseguridad incluidos en los productos informáticos que han adquirido serán suficientes y que no son necesarios controles de seguridad adicionales, salvo que lo exija la ley.
El asesoramiento en ciberseguridad de la agencia para las pymes se centra en tres áreas cruciales: las personas, los procesos y las recomendaciones técnicas. El objetivo es reforzar la resiliencia en toda la cadena de valor mediante la aplicación de los 12 principios de ciberseguridad, y el informe incluye acciones sugeridas que los Estados miembros de la UE deberían considerar para apoyar a las empresas, asociaciones y agencias en la mejora de su postura de ciberseguridad.
Una ciberseguridad eficaz proporciona a las pymes la confianza necesaria para crecer, innovar y encontrar nuevas formas de crear valor para sus clientes en nuestro mundo en línea e interconectado. Apoyemos a estas empresas en su camino hacia una mejor protección frente a las ciberamenazas.




