La Unión Europea está sustituyendo su directiva de ciberseguridad de alcance bloque con el objetivo de reforzar la ciberresiliencia.
En particular, la legislación pretende proteger las infraestructuras críticas.
«Si nos atacan a escala industrial, debemos responder a escala industrial», afirmó un alto funcionario de la UE.
La Unión Europea se dispone a introducir mejoras importantes en su marco de ciberseguridad de alcance bloque por primera vez en años.
En noviembre, el Parlamento Europeo y el Consejo Europeo aprobaron la implementación de una nueva política conocida como la Directiva 2 sobre seguridad de las redes y de la información (SRI 2.0). El marco sustituirá a la Directiva SRI original, introducida en 2016 como primera legislación de ciberseguridad de alcance comunitario.
«Debemos actuar para que nuestras empresas, gobiernos y sociedad sean más resilientes frente a las operaciones cibernéticas hostiles», declaró Bart Groothuis, miembro principal del Parlamento Europeo, en uncomunicado. «Esta directiva europea ayudará a unas 160 000 entidades a reforzar su seguridad y a convertir a Europa en un lugar seguro para vivir y trabajar».
SRI 2.0 pretende reforzar las capacidades y la resiliencia de la UE en materia de ciberseguridad, ampliando su alcance para incluir más sectores, así como aumentando y armonizando los requisitos de seguridad básicos para los Estados miembros. En particular, esta ampliación incluye un enfoque en infraestructuras críticas como los sistemas energéticos, las redes de atención sanitaria y los servicios de transporte.
La directiva también introduce nuevos mecanismos para facilitar mejor la cooperación entre las autoridades nacionales y establece un nuevo centro encargado de supervisar una respuesta coordinada ante los grandes ciberataques. Este centro se denomina Red Europea de Organizaciones de Enlace para Crisis Cibernéticas, o EU-CyCLONe.
«Si nos atacan a escala industrial, debemos responder a escala industrial», añadió Groothuis.
Con arreglo a la directiva SRI 2.0, la UE también se unirá a losEstados Unidos y a otros países para exigir requisitos más estrictos de notificación de incidentes. La legislación obligará a las organizaciones de todos los sectores a notificar las brechas y los ataques cibernéticos en un plazo de 24 horas desde que tengan conocimiento del incidente. Las empresas que no lo hagan podrían enfrentarse a multas elevadas.
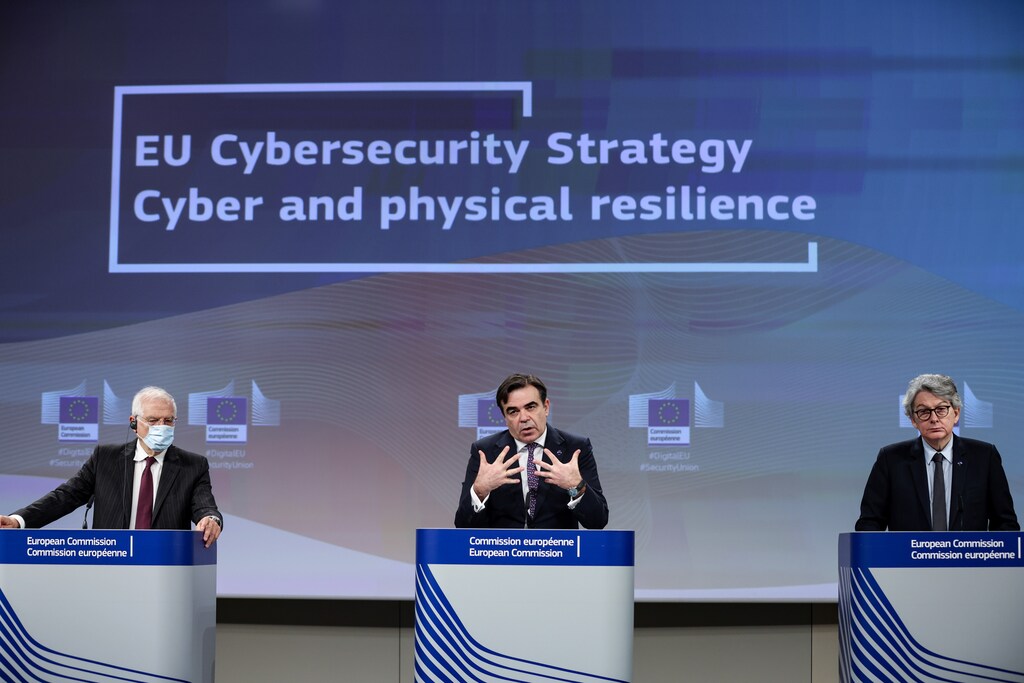
La SRI 2.0 lleva varios años en desarrollo y forma parte de una campaña más amplia de la UE para involucrar a las partes interesadas y reforzar las medidas de ciberseguridad en general.
De hecho, en 2021, la UE solicitó a la comunidad de Resiliencia Cibernética en el Sector Eléctrico del Foro Económico Mundial que aportara comentarios sobre los planes para mejorar la legislación de ciberseguridad. «Dada la digitalización sin precedentes de los últimos años, los comentarios de los Estados miembros y de la sociedad, y la necesidad de una implementación más armonizada entre los Estados miembros, ha llegado el momento de actualizarla», afirmó elForo en su informe.
La UE ya ha introducido una nueva legislación para reforzar los requisitos de seguridad de losproductos de hardware y software digitales y de lasinfraestructuras energéticas críticas.
Sin embargo, la SRI 2.0 avanza mientras los ciberataques siguen aumentando en frecuencia y sofisticación, y continúan dirigiéndose contra sistemas de infraestructuras críticas. En febrero, por ejemplo, importantes centros de refinación de petróleo deBélgica y los Países Bajos sufrieron un ciberataque. El ataque interrumpió el comercio de productos refinados en toda la región.
«No cabe duda de que la ciberseguridad seguirá siendo un desafío clave en los próximos años. Lo que está en juego para nuestras economías y nuestros ciudadanos es enorme», declaró Ivan Bartoš, viceprimer ministro checo para la digitalización y ministro de desarrollo regional, en uncomunicado tras la votación del Consejo, y añadió que la NIS2 es «otro paso para mejorar nuestra capacidad de hacer frente a esta amenaza».
Se espera que la SRI 2.0 entre en vigor en las próximas semanas, y los Estados miembros de la UE dispondrán entonces de 21 meses para incorporar las nuevas disposiciones a su legislación nacional. Sin embargo, los funcionarios de EU-CyCLONe ya han comenzado a realizarsimulacros de ciberataques a gran escala para aumentar la preparación.
«Los ciberataques están por todas partes», afirmó Thierry Breton, comisario europeo del mercado interior, en un comunicado sobre el ejercicio de formación cibernética. «Es nuestra responsabilidad compartida trabajar colectivamente en la preparación e implementación de planes de respuesta rápida ante emergencias».
Además, las comunidades de Resiliencia Cibernética del Foro siguen fomentando diálogos multisectoriales para mejorar e impulsar la acción colectiva y concienciar con el fin de reforzar la ciberresiliencia a escala mundial. Entre estas iniciativas figuran, entre otras, un laboratorio de aprendizaje en ciberseguridad que pretende ayudar a las organizaciones de todos los sectores a comprender y mitigar su ciberriesgo.




