La pandemia de COVID-19 ha puesto de relieve la importancia de la ciberresiliencia para la estabilidad, la productividad y la supervivencia de las organizaciones.
La elaboración de informes sobre ciberresiliencia puede aumentar la transparencia, mejorar la reputación y fomentar una cultura organizativa que combata el ciberriesgo.
Las organizaciones deberían elaborar informes bien pensados antes de que se les impongan normas menos eficaces y más onerosas.
Casi de la noche a la mañana, la COVID-19 ha cambiado la forma en que trabajamos, hacemos negocios y nos relacionamos entre nosotros, tanto a nivel personal como profesional.
Con tantas personas trabajando desde casa de forma repentina e inesperada y con organizaciones que avanzan hacia modelos de negocio digitales, la ciberresiliencia se ha vuelto fundamental para la estabilidad y la productividad.
Esta situación se ve agravada por actores malintencionados que aprovechan al máximo la digitalización forzada. Los atacantes están atacando a sus objetivos con tasas dramáticamente crecientes, mediante phishing, ransomware, ofertas fraudulentas y acoso, incluidas nuevas modalidades como el “Zoom-bombing”.
En un mundo con graves riesgos estratégicos —pandemias, ciberataques a gran escala, convulsiones geopolíticas, cambio climático—, un aumento sistémico de la ciberresiliencia general es una necesidad. Entonces, ¿cómo pueden las empresas y las organizaciones acelerar la construcción de ciberresiliencia? Informando sobre ella.
El poder de una ciberresiliencia deliberada
La ciberresiliencia es una cuestión de supervivencia. La generación de valor sostenible exige que las empresas —y cualquier tipo de organización, de hecho— resistan las sacudidas del sistema y aprendan de ellas. En un mundo posterior a la COVID-19, es más probable que estas perturbaciones afecten a los activos y procesos digitales de una empresa, precisamente aquellos activos que han permitido a la organización funcionar durante la pandemia.
En un libro blanco publicado recientemente, Cyber Resilience ESG Reporting: Transparency Imperative or Security Nightmare, los autores definen la ciberresiliencia como:
la capacidad de una organización para mantener, construir y ofrecer de forma sostenible los resultados empresariales previstos a pesar de los ciberincidentes adversos. Las prácticas organizativas para lograr y mantener la ciberresiliencia deben ser exhaustivas y adaptadas a toda la organización (es decir, incluida la cadena de suministro). Deben incluir un programa, un equipo y una gobernanza formales y debidamente dotados de recursos en materia de seguridad de la información, que estén integrados de forma eficaz con los programas de riesgos, crisis, continuidad de negocio y formación de la organización.
En primer lugar, las entidades deben contar con programas detallados y prácticos de gestión de riesgos empresariales, gestión de crisis, protección de datos y continuidad de negocio que incorporen componentes cibernéticos y virtuales. Muchas entidades no cuentan con estas medidas esenciales de construcción de resiliencia en primer lugar, al menos hasta que sufren una crisis significativa.
En segundo lugar, se encuentra la construcción de un programa de ciberseguridad sólido y exhaustivo, con una gobernanza, prácticas y protocolos eficaces que se mantengan actualizados, se implementen y mejoren de forma continua, y que incluyan un enfoque muy preciso en la formación periódica y la higiene cibernética de todos los empleados y de los terceros pertinentes.
Se trata de una exigencia considerable para las organizaciones, muchas de las cuales acaban de empezar a comprender la importancia de la ciberresiliencia. Los líderes deben ponerse en el lugar de las partes interesadas y plantearse las siguientes preguntas:
Desde la perspectiva del empleado: ¿Estoy seguro desde el punto de vista cibernético al trabajar desde casa?
Desde la perspectiva del consejo de administración: ¿Entendemos nuestros riesgos digitales? ¿Se gestionan de forma adecuada?
Desde la perspectiva del socio o del cliente: ¿Está protegida mi propiedad intelectual frente a los ciberataques? ¿Puede prestarse el servicio de forma fiable?
Desde la perspectiva del accionista e inversor: ¿Qué está haciendo mi empresa para preservar y proteger mi participación en un entorno de mayor riesgo?
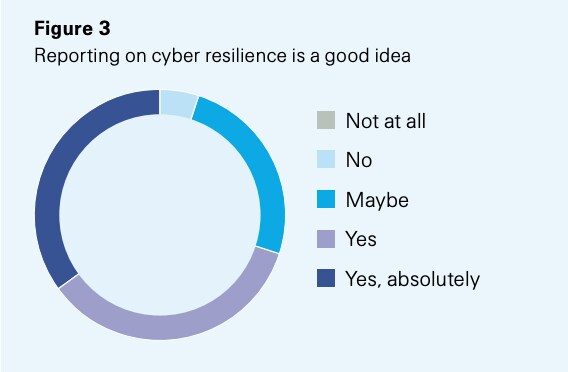
Añadir transparencia a la ecuación de la seguridad
¿Cómo saben las partes interesadas si una entidad se toma en serio la ciberresiliencia? Actualmente, no lo saben.
En esta era de riesgos graves y existenciales, una elaboración de informes sobre ciberresiliencia bien pensada es importante para crear una ciberresiliencia general. ¿Por qué?
Crea transparencia para las partes interesadas externas, lo que permite tomar decisiones con mayor información. Las partes interesadas reciben información importante sobre la sostenibilidad del desempeño de una empresa, lo que les permite decidir si compran acciones, establecen una asociación o adquieren un producto o servicio.
Promueve la preservación y la creación de valor financiero. Los programas, prácticas y talento de ciberresiliencia adecuados, junto con la capacidad de informar externamente sobre ellos, promueven una mayor confianza en los productos, servicios y la marca de una empresa. Esto, a su vez, puede traducirse en beneficios superiores a los de un competidor que no goza de la misma confianza.
Contribuye a una mayor construcción de resiliencia interna. Una organización que se centra en la elaboración de informes sobre ciberresiliencia estará mejor preparada para construir una cultura interna más sólida que combata el ciberriesgo.
Mejora la reputación, directamente vinculada a la transparencia y al cuidado. Una empresa que fomenta la transparencia y demuestra públicamente su preocupación general y su comprensión de las expectativas de las partes interesadas clave no solo protegerá su reputación, sino que también es muy probable que genere oportunidades reputacionales y valor intangible con otras partes interesadas externas.
Qué está haciendo el Foro Económico Mundial en materia de ciberseguridad
El Centro de Ciberseguridad ofrece una plataforma de confianza en la que los líderes se reúnen para comprender los ciberriesgos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al permitir la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a fortalecer la ciberresiliencia y a abordar retos que requieren respuestas colectivas.
Un llamamiento a la acción
¿Aumentaría la elaboración de informes la madurez general de la ciberresiliencia a gran escala? Unas normas de información bien elaboradas y debidamente desarrolladas podrían ayudar a las empresas a centrarse en la construcción de la ciberresiliencia, del mismo modo que la divulgación financiera y de ESG ha impulsado a las empresas hacia normas financieras, operativas y de gobernanza más transparentes, centradas en las partes interesadas y resilientes.
La transparencia fomentará un futuro más ciberresiliente, y alguna forma de elaboración de informes similar a la de ESG es inevitable. Ahora es el momento de que el sector privado reflexione sobre ello y desarrolle posibles soluciones para evitar medidas menos eficaces y más onerosas que se les impongan en un futuro no muy lejano.




