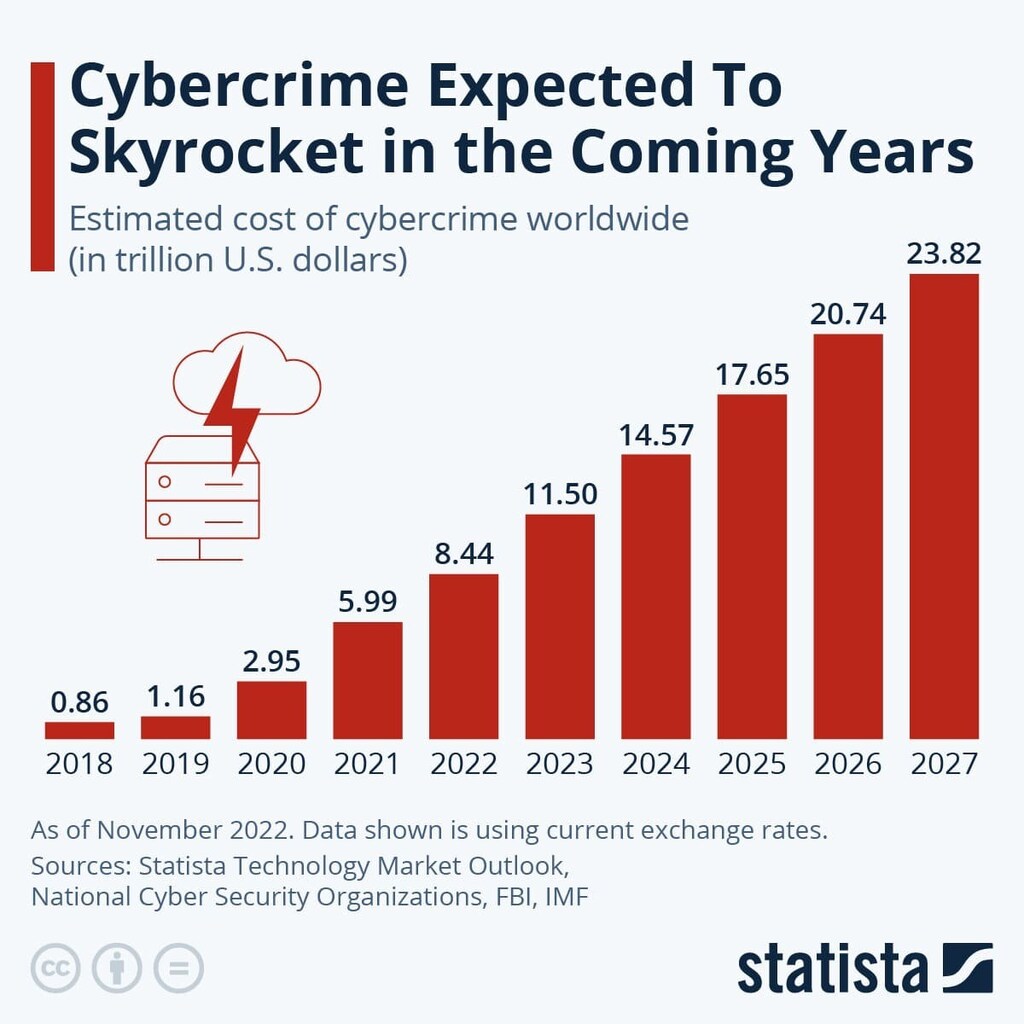
Se espera que las pérdidas por ciberdelincuencia aumenten de 8,44 billones de dólares en 2022 a aproximadamente 11 billones de dólares en 2023.
El reto al que se enfrentan las compañías de seguros es cuantificar el riesgo y la complejidad de medir el impacto en cascada de un ciberataque.
A pesar de la creciente complejidad del seguro cibernético y de la rápida evolución de las ciberamenazas, los responsables de seguridad pueden minimizar e incluso simplificar las evaluaciones de riesgos centrándose en cuatro áreas fundamentales.
Actualmente, 4,7 millones de expertos en todo el mundo trabajan en el ámbito de la ciberseguridad tratando de limitar los costes mundiales de la ciberdelincuencia. Se prevé que las pérdidas por ciberdelincuencia se disparen en los próximos cinco años, al pasar de 8,44 billones de dólares en 2022 a aproximadamente 11 billones de dólares en 2023 y posiblemente alcanzar aproximadamente los 24 billones de dólares en 2027.
Las aseguradoras ofrecen recomendaciones de ciberseguridad y los asegurados acuden a ellas para entender sus necesidades de cobertura. Por ello, es fundamental cerrar la brecha tanto en los conocimientos técnicos de ciberseguridad de las aseguradoras como en su comprensión de la estructura digital de las organizaciones aseguradas, a fin de determinar qué está ya implementado y qué más se necesita para reforzar la seguridad.
La respuesta a incidentes (IR, por sus siglas en inglés) es el proceso mediante el cual una organización gestiona una filtración de datos o un ciberataque. Cuando las aseguradoras se asocian con proveedores de tecnología y servicios, a menudo para reducir costes, los clientes pierden la capacidad de elegir con qué empresas de respuesta a incidentes pueden trabajar y qué proveedores tecnológicos pueden contratar.
Además, a menudo no se supervisa de forma continua cómo se implementan estas tecnologías recomendadas, lo que significa que la seguridad de los activos críticos puede no ser constante. Muchos equipos de siniestros de las aseguradoras recurren a empresas de análisis forense digital de gran volumen, que, por consiguiente, no necesariamente obtienen imágenes forenses de todas las pruebas de un caso. Aún no se conocen las consecuencias de las brechas que genera este modelo de análisis forense digital de gran volumen en este ámbito, que cambia rápidamente.
La ciberdelincuencia ha seguido aumentando rápidamente en 2023 y los aumentos del coste del seguro cibernético han ido a la par. Según un estudio reciente de 3.000 profesionales de ciberseguridad y TI, el 95 % de las organizaciones que contrataron una póliza de seguro cibernético durante el último año declararon que esta tendencia afectó directamente a su cobertura:
El 60 % afirmó que afectó a su capacidad para obtener cobertura;
el 62 % afirmó que afectó al coste de la cobertura;
y el 28 % afirmó que afectó a las condiciones de su póliza.
Aunque el seguro cibernético es un componente fundamental de una estrategia de gestión de pérdidas y riesgos, cada vez resulta más difícil evaluar su relación coste-beneficio debido a la persistencia de los ciberataques y al aumento de las primas. A medida que suben las primas y las organizaciones aprenden a implementar mejores copias de seguridad de sus sistemas, algunas han optado por invertir más en procedimientos de recuperación de sistemas que en seguros cibernéticos.
Además del aumento de las tarifas, las aseguradoras han incorporado cláusulas de exclusión en las pólizas para reducir su exposición al riesgo. En los últimos dos años, muchas aseguradoras de riesgos cibernéticos se han centrado en riesgos cibernéticos potencialmente catastróficos, incluidas las consecuencias de los conflictos geopolíticos y las actividades correspondientes de los Estados nación. Por ejemplo, Lloyd’s of London impuso nuevas cláusulas de exclusión de guerra, mientras que Marsh sigue consultando a las aseguradoras en nombre de sus clientes sobre su enfoque respecto a la guerra y los riesgos cibernéticos catastróficos.
El reto al que se enfrentan las compañías de seguros es cuantificar el riesgo y la complejidad de medir el impacto en cascada de un ciberataque. Esta tarea monumental se complica por un panorama de amenazas que evoluciona rápidamente. Sin una supervisión continua y reevaluaciones del entorno interno del asegurado, la cuantificación del riesgo se considera estática y difícil de usar como base fiable para hacer previsiones.
Varios casos de respuesta a incidentes afectan a organizaciones de Fortune 1000 con presupuestos de ciberseguridad de ocho cifras que sufren vulneraciones debido a una implementación deficiente de las herramientas y a la falta de un inventario de activos críticos. Además, el control adecuado del acceso interno y de terceros sigue siendo un reto para todas las organizaciones, y es algo que no puede detectarse mediante cuestionarios y listas de verificación de controles.
La gestión del riesgo cibernéticoestá impulsada por los avances en los modelos predictivos de agregación, la mejora de la higiene cibernética, las formas de priorizar las inversiones, un mayor intercambio de información entre entidades públicas y privadas, y el aumento de las medidas y regulaciones gubernamentales en apoyo de una sociedad resiliente frente a las ciberamenazas.
Aunque estos avances pueden mejorar la gestión interna de riesgos, dependen de datos detallados, fiables y continuos. A menudo existe una brecha entre la calidad y la cantidad de información de que disponen las aseguradoras y los asegurados. Por consiguiente, los cuestionarios que deben completar quienes buscan cobertura son cada vez más extensos y complejos, lo que a menudo dificulta que los asegurados comprendan la cobertura cibernética definitiva.

Las organizaciones pueden minimizar e incluso simplificar las evaluaciones de riesgos centrándose en cuatro áreas fundamentales. Estas pueden resumirse en cuatro preguntas clave que el equipo de respuesta a incidentes planteará en caso de una vulneración:
¿Qué tipo de cortafuegos se utiliza?
Es absolutamente esencial contar con un cortafuegos en cualquier estructura de ciberdefensa. Es el puente levadizo y la puerta fortificada que protegen el castillo.
Igual de importante es conservar los registros del cortafuegos durante al menos 60 días, o seis meses si es posible. Al igual que las grabaciones de las cámaras de seguridad, estos registros son pruebas fundamentales ante un posible incidente cibernético.
¿Cómo se realizan las copias de seguridad del entorno?
Invertir en copias de seguridad de calidad es tan importante como pagar las primas del seguro cibernético.
Asegúrese de configurar las copias de seguridad para que sean inmunes a cualquier posible intrusión o infección de la red
La duración de las copias de seguridad debe ajustarse a las necesidades del sector, según los plazos y el presupuesto que este requiera
¿Se ha implementado la autenticación multifactor (MFA) para todos los usuarios?
Exigir MFA para acceder a cualquier sistema de la empresa no es opcional; debe implementarse de modo que solo pueda vulnerarse por negligencia grave.
Esto debe aplicarse a todos los departamentos y niveles de empleados de la empresa, sin excepción.
¿Verifica periódicamente quién tiene acceso a sus sistemas?
No basta con cambiar las contraseñas; es necesario verificar al menos cada trimestre quién tiene acceso a cada sistema y programa.
Las políticas que establecen el nivel mínimo de acceso deben ser obligatorias para garantizar una mitigación adecuada de los riesgos. El modelo del principio de mínimo privilegio (POLP, por sus siglas en inglés) es obligatorio para garantizar una mitigación adecuada de los riesgos. POLP es un concepto que limita los derechos de acceso de los usuarios a lo estrictamente necesario para realizar su trabajo.
Contar con una herramienta que envíe alertas cuando se creen cuentas nuevas es un gasto necesario para garantizar que los usuarios no autorizados puedan identificarse de inmediato en el entorno.
A pesar de la creciente complejidad del seguro cibernético y de la aparición y evolución rápidas de las ciberamenazas, abordar estas preguntas puede ayudar tanto a los responsables de seguridad como a los proveedores de seguros cibernéticos a cerrar la brecha de conocimiento entre aseguradoras y asegurados.




