Este resumen periódico recoge las principales noticias de ciberseguridad del último mes.
Principales noticias de ciberseguridad: la ciberseguridad desempeña un papel clave en el conflicto de Oriente Medio; uso indebido de la IA para la ciberdelincuencia; cuentas de mensajería de funcionarios portugueses atacadas.
El Centro de Ciberseguridad del Foro Económico Mundial ofrece una plataforma independiente e imparcial para reforzar la importancia de la ciberseguridad como imperativo estratégico e impulsar la acción global público-privada para abordar los desafíos sistémicos de ciberseguridad.
1. Impacto cibernético del conflicto en Oriente Medio
La escalada en Oriente Medio de las últimas semanas ha puesto de relieve el creciente papel de la guerra cibernética en los conflictos modernos. Mientras que los ataques militares se informan ampliamente, en segundo plano se desarrollan operaciones cibernéticas de forma más silenciosa.
Los efectos van mucho más allá de las regiones directamente implicadas en el conflicto; el portavoz de Europol, Jan Op Gen Oorth, afirma que espera ver más ciberataques contra la infraestructura europea y un aumento del fraude en línea, aprovechando la avalancha de información que circula en internet sobre el conflicto, según informa Reuters.
Estos son algunos de los efectos cibernéticos del conflicto que se han informado:
Redes de vigilancia creadas: El Financial Times recibió información de que cámaras de circuito cerrado y de tráfico habían sido hackeadas para crear una red de vigilancia antes de los ataques militares.
Sitios web y aplicaciones hackeados: Varios sitios de noticias y la aplicación BadeSaba, una aplicación de calendario religioso, han sido hackeados para mostrar mensajes.
Empresa de dispositivos médicos atacada: Según informes, piratas informáticos vinculados a Irán se apoderaron de datos de la empresa Stryker, una de las mayores empresas de dispositivos médicos del mundo. La organización declaró: «No tenemos indicios de ransomware ni de malware y creemos que el incidente está contenido».
Lo que vendrá después no está claro, aunque Adam Meyers, vicepresidente sénior de operaciones contra adversarios de CrowdStrike, sugirió a Reuters que la actividad cibernética actual podría preceder a operaciones más agresivas: «CrowdStrike ya observa actividad compatible con actores de amenazas alineados con Irán y grupos hacktivistas que llevan a cabo labores de reconocimiento e inician ataques DDoS».
A principios de este año, el Foro Económico Mundial, en su informe Global Cybersecurity Outlook 2026 destacó el notable impacto que el riesgo geopolítico tiene en la ciberseguridad. El informe reveló que el 64 % de las organizaciones tiene en cuenta los ciberataques de motivación geopolítica, como la interrupción de infraestructuras críticas, el sabotaje o el espionaje.
2. Uso indebido de la IA para la ciberdelincuencia
Los rápidos avances en inteligencia artificial (IA) están acelerando la innovación en todos los sectores. Sin embargo, al tiempo que estas capacidades abren nuevas posibilidades para sistemas que benefician a las personas, a la sociedad y al medio ambiente, también presentan riesgos cibernéticos.
Para ayudar a abordar esto y mejorar la transparencia en el sector, las grandes empresas tecnológicas comparten análisis periódicos sobre cómo los actores malintencionados utilizan herramientas de IA con fines maliciosos.
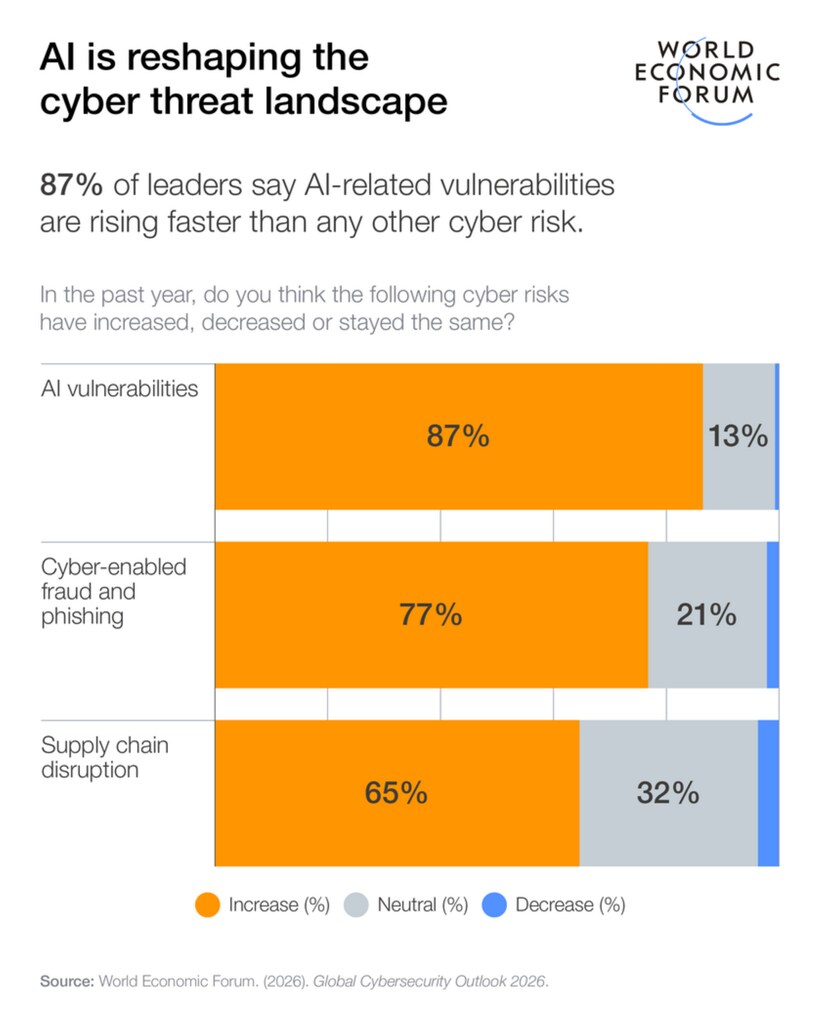
Estos son algunos de los casos de uso de la IA para la ciberdelincuencia que se han informado:
Automatización de estafas: El reciente informe sobre amenazas de OpenAI destacó casos de estafas sentimentales dirigidas a hombres indonesios y otro caso dirigido a víctimas de fraude, haciéndose pasar por agentes de la ley para estafarlas aún más.
Operaciones de influencia: El informe también reveló campañas de influencia a gran escala en redes sociales que utilizan la IA para generar contenido y distribuirlo a través de plataformas sociales.
Creación de código: El informe de inteligencia sobre amenazas de Anthropic afirmó que un delincuente con sede en el Reino Unido y con conocimientos mínimos de programación utilizó Claude para desarrollar y vender en línea paquetes de ransomware por hasta 1.200 dólares, externalizando por completo la experiencia técnica en la IA.
Infiltración en organizaciones: Tanto Anthropic como Gemini de Google hicieron referencia a actores norcoreanos que utilizan modelos de IA para elaborar currículums falsos y superar entrevistas de trabajo, con el fin de cobrar salarios sin apenas trabajar o de colocar a trabajadores encubiertos de TI en empresas clave.
Además, un nuevo informe de INTERPOL revela que el fraude potenciado por la IA es 4,5 veces más rentable que los métodos tradicionales. Según el informe, los sistemas de IA agéntica pueden planificar y ejecutar de forma autónoma campañas de fraude completas, desde el reconocimiento hasta las exigencias de rescate.
«Gracias a la inteligencia artificial, a herramientas digitales de bajo coste y a una mayor colaboración delictiva a escala mundial, estamos siendo testigos de la industrialización del fraude», declaró el secretario general de INTERPOL, Valdecy Urquiza, en un comunicado.
El informe se presentó durante la Cumbre Mundial contra el Fraude, que se celebra en Viena y ha sido organizada por INTERPOL y la Oficina de las Naciones Unidas contra la Droga y el Delito.
3. Noticias breves: principales historias de ciberseguridad del mes
Cuentas de mensajería de funcionarios portugueses atacadas: El servicio nacional de inteligencia de Portugal ha advertido de que los piratas informáticos llevan a cabo una campaña global para acceder a cuentas de WhatsApp y Signal de funcionarios gubernamentales, diplomáticos y personal militar. Los autores engañan a los usuarios para que compartan contraseñas y accedan a chats privados. Consulte a continuación cómo respondió Signal a este incidente:
Filtración de datos de clientes en un ataque a una telecomunicaciones: El grupo criminal responsable de un reciente ataque al proveedor de telecomunicaciones neerlandés Odido ha publicado información de clientes en la dark web. Se robaron datos personales de unos 6 millones de clientes, entre ellos nombres, números de teléfono, direcciones de correo electrónico, números de cuenta bancaria, fechas de nacimiento y números de pasaporte.
Suecia advierte al sector energético para que refuerce su seguridad: La agencia de seguridad del país advirtió al sector energético de que debe reforzar sus defensas tras un reciente ciberataque en Polonia, aunque no existe ninguna amenaza específica para la infraestructura sueca. La alerta pretende hacer de Suecia un objetivo más difícil, y las autoridades solicitan medidas de seguridad mejoradas.
4. Más sobre ciberseguridad en Forum Stories
Por qué la seguridad cuántica es una cuestión que los líderes no pueden ignorar en este momento.
La computación cuántica todavía no rompe el cifrado, pero el riesgo ya está presente. El modelo «recopilar ahora, descifrar después» significa que los adversarios pueden capturar hoy datos cifrados y descifrarlos cuando las capacidades cuánticas maduren. En 2024, el Instituto Nacional de Estándares y Tecnología de Estados Unidos finalizó sus primeros estándares de criptografía poscuántica, lo que indica que la transición ya no es teórica. Sin embargo, muchas organizaciones siguen sin estar preparadas. La migración es un programa de varios años que abarca hardware, software, protocolos y cadenas de suministro, especialmente cuando los sistemas duran décadas. Los líderes deben alinear tres calendarios: durante cuánto tiempo deben permanecer seguros los datos, cuánto tardará la migración y cuándo llegará la capacidad cuántica. Descubra por qué la seguridad cuántica es ahora una cuestión de gobernanza, y no una curiosidad de futuro.
¿Es así como se prepara uno para un futuro impulsado por la IA agéntica?
La IA agéntica marca un cambio real en la forma en que se realiza el trabajo dentro de una empresa. Vamos más allá de los sistemas que asisten a las personas hacia sistemas en los que se confía para razonar, decidir y actuar por cuenta propia. Ese cambio ya está en marcha y se produce dentro de los flujos de trabajo empresariales básicos, no en laboratorios ni en programas piloto. Un experto explica en detalle cómo prepararse para un futuro impulsado por la IA agéntica en este artículo.
Cómo priorizar la ciberresiliencia en el sector sanitario.
Las organizaciones sanitarias se enfrentan a una paradoja creciente: priorizar la atención al paciente y la innovación digital a menudo deja la ciberresiliencia infrafinanciada, aunque los incidentes cibernéticos interrumpen cada vez más la prestación de atención y la seguridad del paciente. Sin embargo, las simulaciones estratégicas de gemelos digitales pueden ayudar a los líderes a probar decisiones de inversión, revelar compensaciones ocultas e identificar estrategias contraintuitivas que mejoren simultáneamente la capacidad clínica y la resiliencia digital. Lea cómo las herramientas de decisión basadas en datos pueden reforzar la gobernanza y proteger los resultados para los pacientes.




