El crecimiento de las plataformas y aplicaciones basadas en la nube ha provocado un cambio en la ciberseguridad.
Los clientes ya no tienen el control total de su propia ciberseguridad.
En este nuevo mundo de la nube, los desarrolladores de software ejercen mucha más influencia en la toma de decisiones sobre ciberseguridad.
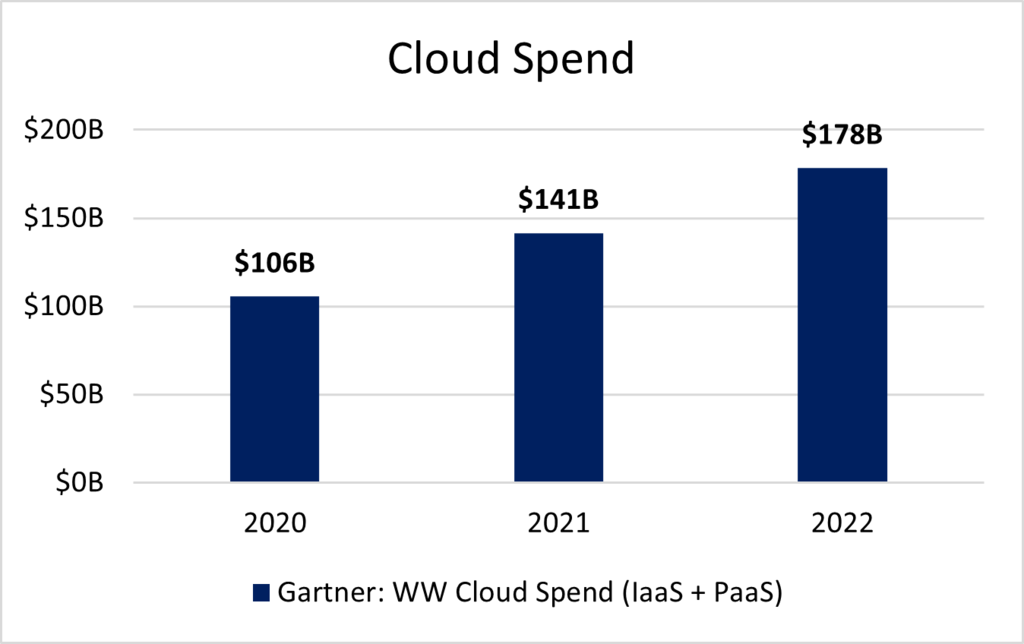
Con la llegada del trabajo remoto, las empresas —incluidas las de sectores tradicionales— se han visto obligadas a adoptar SaaS (software como servicio) y herramientas en la nube para seguir siendo competitivas y ágiles. Las plataformas modernas basadas en la nube, como Zoom, Slack y Salesforce, se han vuelto esenciales para que los trabajadores del conocimiento puedan colaborar eficazmente desde sus hogares. Como beneficiarios de este impulso favorable, los proveedores de alojamiento en la nube pública, como AWS, Microsoft Azure y Google Cloud, han logrado un éxito extraordinario. Según Gartner, se prevé que el gasto en proveedores de servicios en la nube aumente de 141.000 millones de dólares en 2021 a 178.000 millones en 2022.
Sin embargo, aunque los proveedores de nube pública han facilitado el uso de herramientas de software modernas, el cambio a la nube ha planteado grandes desafíos de ciberseguridad. La ciberseguridad en un mundo que prioriza la nube supone un cambio de paradigma respecto a la seguridad tradicional en las instalaciones. Antes, los clientes alojaban sus aplicaciones en sus propios centros de datos y tenían pleno control de sus entornos y su seguridad. Operaban en un «castillo amurallado», donde ellos protegían y controlaban la red y las aplicaciones.
Sin embargo, cuando los clientes adoptan proveedores de nube pública, la seguridad pasa a ser una responsabilidad compartida entre ellos y los proveedores. Por ejemplo, si un cliente almacena datos en el centro de datos de AWS, debe configurar y gestionar sus propias políticas de ciberseguridad. Aunque no tenga pleno control de los datos en el centro de datos de AWS, el cliente sigue siendo responsable de las brechas de seguridad. En este sentido, los clientes que adoptan nubes públicas ya no tienen el control total de su propia seguridad. Las preocupaciones en materia de seguridad suelen ser uno de los principales obstáculos para la adopción de la nube.
Además, los entornos en la nube son más complejos de proteger. Los clientes modernos de la nube suelen emplear una arquitectura llamada microservicios, en la que cada componente de una aplicación (por ejemplo, la barra de búsqueda, la página de recomendaciones o la página de facturación) se crea de forma independiente. En la nube puede haber hasta 10 veces más cargas de trabajo (por ejemplo, máquinas virtuales, servidores y contenedores) y microservicios que en las instalaciones. Esta mayor fragmentación y complejidad genera problemas de control de acceso y aumenta la probabilidad de errores; por ejemplo, que un desarrollador deje una contraseña confidencial en una base de datos de AWS expuesta al mundo exterior. En pocas palabras, la superficie de ataque es más amplia y compleja en la nube.
Ciberseguridad en un mundo que prioriza la nube
Más allá de las complejidades de los productos, el cambio a la nube ha invertido el modelo de ventas, que ha pasado de ser jerárquico a ascendente: las decisiones de compra en materia de seguridad las toman los desarrolladores, no los CISO (directores de seguridad de la información).
Esto ha ocurrido por dos motivos. En primer lugar, la nube ha acelerado el desarrollo de aplicaciones y, como resultado, la ciberseguridad ha pasado de ser una consideración secundaria a convertirse en un componente esencial de los flujos de trabajo de los desarrolladores. Tradicionalmente, los desarrolladores se encargaban de escribir código y lanzar productos, mientras que el equipo del CISO era responsable de la ciberseguridad. Las responsabilidades estaban claramente divididas. Sin embargo, hoy los desarrolladores de las empresas modernas publican código nuevo y lanzan productos todos los días o todas las semanas, porque la nube lo ha facilitado mucho. Ahora estamos acostumbrados a que nuestras aplicaciones favoritas (por ejemplo, Netflix, Amazon y Uber) se actualicen con frecuencia, pero antes no era lo habitual. Debido a la mayor frecuencia con que se implementa código nuevo, la ciberseguridad se ha convertido en un asunto que los desarrolladores deben atender, dado el ritmo más acelerado del desarrollo de aplicaciones.
En segundo lugar, los primeros en adoptar la nube y sus usuarios más avanzados son empresas emergentes modernas y clientes del mercado medio, donde las decisiones de compra están más descentralizadas. Tradicionalmente, los CISO tomaban las decisiones de seguridad en las grandes empresas. Esos procesos de venta implicaban largas pruebas de concepto y negociaciones, y el CISO decidía qué comprar en nombre del resto de la organización. En cambio, las empresas emergentes y los clientes del mercado medio suelen dar autonomía a sus equipos de desarrollo para que decidan directamente qué productos de seguridad comprar. Por ejemplo, en uno de los consejos de clientes a los que asistí, el CISO de una empresa emergente de tecnología financiera en rápido crecimiento admitió que sus desarrolladores tenían plena autonomía para elegir qué productos de seguridad comprar.
Este nuevo modelo de ventas ascendente transforma de raíz la forma en que se desarrolla y vende el software de ciberseguridad. Vender a los desarrolladores es distinto de vender al CISO. Los desarrolladores prefieren funciones de autoservicio: a menudo les gusta probar y experimentar con los productos antes de comprarlos. Esto exige un modelo de ventas impulsado por el producto: crear capacidades de autoservicio y modelos freemium, y atraer a un gran número de usuarios gratuitos en la parte superior del embudo de ventas. Este nuevo modelo de ventas es muy distinto del que emplean las empresas tradicionales consolidadas de seguridad, que se basan en un modelo impulsado por las ventas: contratan grandes equipos comerciales que venden grandes contratos a los CISO mediante ventas salientes.
¿Qué está haciendo el Foro Económico Mundial en materia de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos emergentes y sus implicaciones sistémicas. Se centra en fomentar la comprensión y la confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a fortalecer la resiliencia cibernética y abordar desafíos que requieren respuestas colectivas.
Empresas tradicionales consolidadas de seguridad, como Palo Alto Networks, Cisco, Fortinet y Checkpoint, surgieron cuando eran comunes las arquitecturas centradas en las instalaciones. Sus productos no se adaptan a la escala de las arquitecturas nativas de la nube, y sus equipos de ventas no se han adaptado a las nuevas dinámicas de venta impulsadas por el producto. El cambio a la nube ha creado nuevas oportunidades para que las empresas emergentes transformen por completo el sector de la seguridad. Solo Palo Alto, Checkpoint y Fortinet, grandes empresas consolidadas de seguridad, suman una capitalización bursátil superior a 100.000 millones de dólares. El mercado de la seguridad en la nube será mucho mayor. Es emocionante presenciar el relevo.




