El aparato de seguridad nacional —el Estado secreto— de muchos países lleva mucho tiempo reconociendo el riesgo de ciberataques y ha procurado estar a la vanguardia de las tendencias en ciberseguridad. Cada vez más, los líderes empresariales de todo el mundo también están reconociendo que los ciberataques figuran entre sus principales riesgos empresariales. En el Informe de Riesgos Globales 2019, los encuestados situaron los ciberataques entre los cinco principales riesgos, tanto por probabilidad como por impacto.
Las entidades comerciales son ahora proveedores significativos de infraestructuras críticas y controladores de cantidades crecientes de datos sensibles. Los bancos, las empresas de telecomunicaciones y los proveedores de energía operan todos sistemas operativos críticos. Incluso las aplicaciones de citas almacenan información sensible y crítica.
En consecuencia, los sistemas fundamentales para el funcionamiento de la sociedad ya no son competencia exclusiva de los organismos de seguridad nacional. De hecho, se enfrentan a muchas de las mismas amenazas sofisticadas a las que el Estado lleva enfrentándose desde hace varios años. Como solo un ejemplo, en octubre de 2018, el Departamento de Justicia de EE. UU. acusó a oficiales de inteligencia de conspirar para atacar a varias entidades comerciales, incluida una empresa de energía nuclear. En junio de 2019 se informó de que unos piratas informáticos, posiblemente patrocinados por un Estado nacional, habían vulnerado cinco de los 10 mayores proveedores de servicios tecnológicos del mundo.
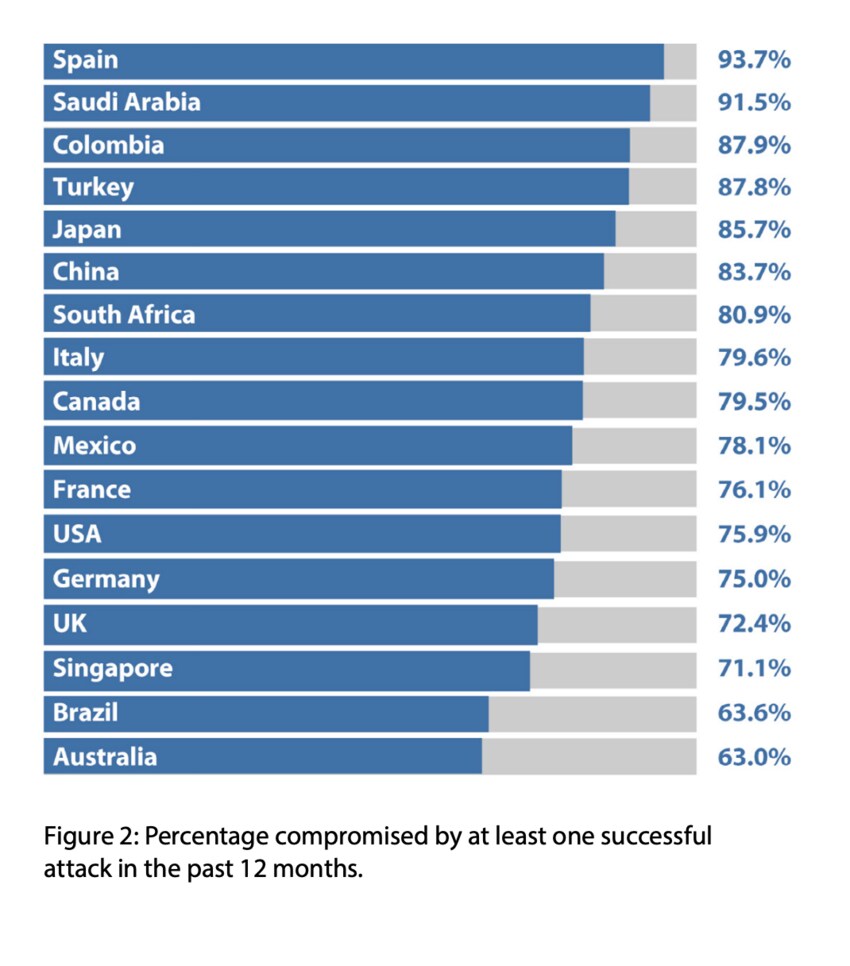
A diferencia de los gobiernos y las organizaciones estatales, las empresas con demasiada frecuencia dan por sentado que ser hackeadas es inevitable. Destinan una cantidad considerable de recursos a servicios para detectar brechas e implementar la recuperación, sin considerar que, en realidad, se enfrentan a amenazas similares a las que el Estado lleva afrontando desde hace varios años, y que se necesitan un cambio de enfoque y nuevos incentivos de mercado para afrontar estos desafíos.
Reconsiderar los fundamentos de la seguridad
Algunas empresas innovadoras de ciberseguridad lo han entendido y trabajan en el desarrollo de soluciones que permitirían a las entidades comerciales estar tan bien protegidas como las gubernamentales. Para lograrlo, es necesario reconsiderar los fundamentos de cómo se gestiona el ciberriesgo.
Durante décadas, desde que se programaron los primeros gusanos informáticos en los años ochenta, la industria de la ciberseguridad ha tratado el ciberriesgo como un problema de software. El problema de esto es que el software funciona en procesadores informáticos, o «máquinas de Turing», que pueden utilizarse para ejecutar e interpretar todo tipo de software. El hackeo sofisticado suele consistir en encontrar formas inesperadas de engañar a esas máquinas de Turing para que ejecuten aplicaciones perniciosas en lugar de (o además de) la aplicación originalmente prevista.
Una nueva tecnología, conocida como “hardsec”, aborda el problema a nivel de hardware mediante un modelo computacional diferente: recupera los primeros días de la informática para utilizar técnicas de «máquina no Turing» que son más simples y primitivas y, por tanto, menos vulnerables al hackeo.
En muchos sentidos, no es una idea nueva, ya que estas técnicas no Turing son la base de las medidas de «seguridad de hardware» que se encuentran en el núcleo de los chips de procesadores Intel o ARM de uso común. (Los procesadores de los chips son máquinas de Turing, pero se combinan dentro del silicio con medidas de seguridad no Turing). Sin embargo, debido a los costes y a la falta de viabilidad de fabricar chips, las medidas de seguridad de hardware resultan problemáticas en la práctica.
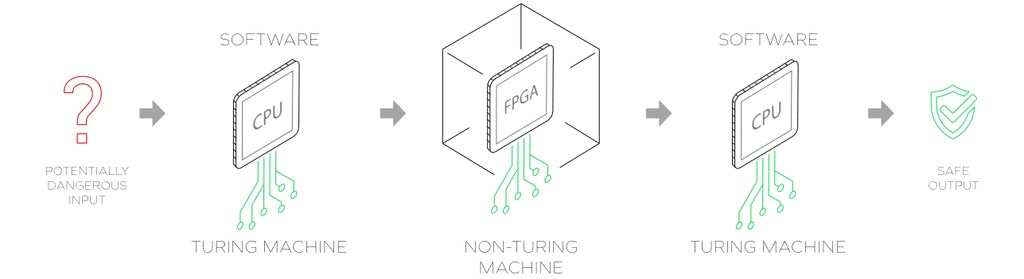
Lo que hace de hardsec una innovación apasionante es la capacidad de utilizar técnicas de seguridad no Turing en una gama de escenarios mucho más amplia, lo que abre la posibilidad de un futuro en el que la ciberseguridad sólida esté muy extendida. Hardsec lo logra de dos maneras: en primer lugar, mediante el uso de algunas técnicas ingeniosas conocidas como «transformar y verificar», inventadas por el GCHQ; y, en segundo lugar, con el uso de un tipo de chip de silicio llamado FPGA (matriz de puertas programable en campo). Las FPGA se inventaron con otros fines —existe un mercado mundial anual de aproximadamente 5000 millones de dólares en ellas—, pero son perfectas para hardsec porque pueden utilizarse para programar y reprogramar medidas de seguridad no basadas en máquinas de Turing sin necesidad de fabricación física ni cambios.
Al hacer práctico el uso de estas técnicas sólidas no Turing, hardsec puede eliminar de raíz las amenazas a un sistema informático, aceptando al mismo tiempo que ningún modelo puede ser nunca totalmente seguro. Por definición, hardsec no es solo software: requiere hardware compatible con hardsec que se construya con chips FPGA. En la práctica, estos dispositivos de hardware se instalan en el centro de datos del cliente o pueden utilizarse a través de internet como servicio en la nube.
Cultura del análisis de seguridad
Junto con el uso de hardsec por parte de organizaciones gubernamentales, algunos pioneros de hardsec se están aventurando en el ámbito comercial. Por ejemplo, Garrison trabaja con empresas de servicios financieros y otros sectores para proteger algunos de sus sistemas más sensibles, permitiendo que los usuarios hagan clic en enlaces sin poner en riesgo esos sistemas. Lo conseguimos utilizando tecnología que incluye hardsec para transformar la web en píxeles inofensivos. Otros proveedores utilizan hardsec para protegerse de los riesgos derivados de los archivos adjuntos de correo electrónico o de las API (interfaces de programación de aplicaciones) críticas. El reto de que el mundo comercial adopte hardsec es que los comportamientos actuales de compra de seguridad en el mercado comercial no incentivan la adquisición de seguridad sólida.
Quizá sorprendentemente, los compradores comerciales suelen adquirir productos de ciberseguridad en función de sus características y funciones, y no de su seguridad. Incluso las principales firmas de análisis tecnológico admiten que sus informes sobre productos de ciberseguridad no incorporan ningún análisis de seguridad real. Esto contrasta marcadamente con la práctica de las organizaciones de seguridad nacional, al menos en los países líderes en ciberseguridad. Estas realizan análisis de seguridad exhaustivos y minuciosos de los productos antes de decidir confiar en ellos.
En cierta medida, esta discrepancia puede abordarse mediante una mejor formación, pero también existe un problema estructural de mercado: a diferencia de un Estado nacional, es poco probable que una empresa individual pueda permitirse el nivel de coste, esfuerzo y competencias necesario para llevar a cabo un análisis de seguridad significativo. Como resultado, las empresas siguen comprando cortafuegos y otros productos de seguridad que contienen vulnerabilidades graves, y en ocasiones resultan incluso más vulnerables que los sistemas que están diseñados para proteger.
Para subsanar este fallo de mercado, es necesario avanzar hacia que los niveles de análisis minucioso de productos de seguridad requeridos puedan igualar el nivel de análisis que realizan los Estados nacionales. Dicho análisis requiere mucho tiempo y es costoso, y exigiría, o bien la colaboración entre grupos de pares —para crear estructuras capaces de comprometer los niveles necesarios de recursos—, o bien la colaboración entre los sectores privado y público para compartir los resultados del análisis de productos específicos.
Es muy probable que la tecnología hardsec desempeñe un papel importante en productos capaces de superar dicho análisis. Hardsec está cambiando la forma en que las organizaciones de seguridad nacional defienden a sus sistemas frente a los hackers. Con la convergencia constante entre los tipos de ciberamenazas perpetradas en los sectores público y privado, y teniendo en cuenta el papel fundamental que las entidades comerciales desempeñan cada vez más en la protección de datos y sistemas críticos en el futuro, los líderes empresariales deben adaptar sus mecanismos de ciberdefensa y pueden beneficiarse de tecnologías de protección originadas en el sector público. Las herramientas para ello ya están disponibles; ahora también deben desarrollarse los modelos de negocio y los incentivos.




