Las consecuencias de no proteger las infraestructuras críticas son enormes.
La naturaleza dinámica de las amenazas en juego exige que las partes interesadas trabajen juntas para contrarrestarlas y generar confianza.
Estas son tres áreas en las que todas las partes deben centrarse.
Proteger las infraestructuras críticas es esencial para la salud de nuestra economía y sociedad globales. Los eventos que puedan socavar la confidencialidad, la integridad o la disponibilidad de los servicios prestados por los proveedores de infraestructuras críticas y sus redes podrían tener consecuencias significativas e incluso potencialmente devastadoras. Naturalmente, los gobiernos se centran cada vez más en este problema y exigen a los proveedores de infraestructuras críticas y a sus proveedores de TI que apliquen medidas de seguridad técnicas y organizativas, y que se preparen para los posibles impactos de los incidentes de seguridad que se produzcan.
Dada la naturaleza dinámica del entorno de amenazas, ninguna organización puede gestionar eficazmente por sí sola la amplitud de los riesgos. El único camino sensato a seguir es que los proveedores, los reguladores y los proveedores de infraestructuras críticas trabajen juntos para crear nuevas formas de fomentar la confianza. Para ello es necesario calificar a fondo tres elementos clave de cualquier entorno de infraestructuras críticas: proveedores de TI fiables, soluciones seguras y operaciones responsables.
1) Calificación de proveedores de TI fiables
Evaluar las prácticas generales de la organización de un proveedor debe ser el punto de partida. Ello incluye evaluar la solidez, la repetibilidad y la coherencia de sus prácticas de desarrollo seguro, así como su transparencia sobre las vulnerabilidades detectadas en sus productos, lo cual es esencial para la resiliencia.
Si bien evaluar una solución puntual es un paso en la dirección correcta, un enfoque holístico que tenga en cuenta el papel de las personas, los procesos y la tecnología en la protección de las infraestructuras críticas globales dará un resultado mucho mejor. La seguridad de productos puntuales es efímera y poco fiable si la organización que produce la solución carece de la madurez de procesos necesaria para demostrar de forma coherente su fiabilidad.
En la práctica, la seguridad no termina en el momento en que un proveedor pone una solución en el mercado. La forma en que un operador de infraestructuras críticas diseña, despliega, supervisa y mantiene sus redes y sistemas de información de manera continua es fundamental para unas operaciones seguras. Una arquitectura de seguridad bien engranada, resiliente y fiable ayudará a prevenir, detectar y reaccionar ante las ciberamenazas.
Soluciones fiables son productos o servicios que hacen lo que se espera (y nada más) y de una manera verificable. Los proveedores pueden (y deben) incorporar capacidades de seguridad en las tecnologías en la fase de diseño. Entre ellas se incluyen la validación de módulos criptográficos; la firma de imágenes para crear firmas digitales únicas que puedan comprobarse en tiempo de ejecución; el arranque seguro anclado en hardware para verificar automáticamente la integridad del software durante el arranque; tecnologías y procesos para verificar que el hardware es auténtico; y defensas en tiempo de ejecución que ayudan a proteger frente a ataques de inyección de código malicioso en el software en ejecución. Además, los proveedores deben saber qué contiene su código y por qué está ahí; hacerlo es fundamental para un proceso de ingeniería maduro y seguro.
Los proveedores también pueden ayudar a los operadores de redes a verificar la integridad de su tecnología una vez desplegada en una operación de red. Corroborar que el hardware y el software de la infraestructura funcionan según lo previsto es clave para mantener la postura de seguridad adecuada y la integridad de los componentes arquitectónicos.
2) Calificación de soluciones seguras
Revisar la normativa de contratación pública para exigir una mejor evaluación de las soluciones de los proveedores ya es urgente. La normativa gubernamental debería exigir que cualquier tecnología desplegada en infraestructuras críticas se adquiera únicamente a proveedores demostrablemente fiables.
Obtenga esa prueba a partir de evaluaciones de seguridad obligatorias. Empiece aprovechando las medidas de referencia que verifican el cumplimiento de medidas de seguridad sencillas y que ya se recogen en normas reconocidas internacionalmente, como Common Criteria. Son útiles como punto de partida y pueden servir como referencias adecuadas para tecnologías desplegadas de forma generalizada en redes menos críticas.
En el caso de las redes de misión crítica, las evaluaciones de seguridad exhaustivas deben ser realizadas por expertos reconocidos y de confianza. Esto puede requerir que las agencias gubernamentales realicen las pruebas por sí mismas, tanto para garantizar la calidad de los resultados como debido a la escasez de expertos cualificados. Las pruebas también podrían realizarse con la ayuda de laboratorios de pruebas seleccionados y altamente cualificados.
Sea cual sea el método, esto no puede abordarse como un mero ejercicio de cumplimiento, como se ha vuelto habitual al evaluar las normas de seguridad básicas. Las evaluaciones de seguridad rigurosas realizadas para redes críticas deben emplear un examen vigoroso y dinámico de numerosas capacidades críticas de los proveedores: verificación del código fuente, documentación de diseño, pruebas reales de la solución de tipo penetración y pruebas de artefactos y otros materiales pertinentes. Realice la evaluación en un lugar seguro y acordado, donde se proteja la propiedad intelectual del proveedor.
Asegúrese de que el procedimiento de pruebas se mantenga al ritmo de las innovaciones del mercado e incorpore un enfoque riguroso basado en el riesgo. Para garantizar la eficiencia, la escalabilidad y la rapidez:
i) Gestione las iteraciones de los productos limitando las pruebas a la parte actualizada de una compilación. Así se evitarán los costes y los plazos de comercialización que implicaría probar cada versión.
ii) Parta de ejemplos de evaluación probados, en lugar de empezar desde cero. Actualice solo cuando pueda aportar un valor significativo y colectivo.
iii) Colabore con otros gobiernos afines para avanzar hacia el reconocimiento mutuo de las pruebas, centrándose en mitigar el ciberriesgo en lugar de ajustarse a las costumbres comerciales locales. Esto reducirá la fragmentación entre fronteras y mejorará la capacidad de cada país para ampliar sus esfuerzos de forma eficaz.
3) Calificación de operaciones responsables
La migración a las capacidades digitales exige que los proveedores de infraestructuras críticas se mantengan al día con las últimas tecnologías de supervisión y detección de amenazas. Por ejemplo, los algoritmos de aprendizaje automático pueden ayudar a detectar anomalías en el comportamiento normal de la red y de los usuarios. Estos datos pueden utilizarse después para orientar políticas basadas en controles que mitiguen los ataques.
El proveedor tiene la función de ayudar al proveedor de infraestructuras a desplegar y operar su tecnología de la manera más eficaz y segura. Como los operadores necesitan herramientas para incorporar y gestionar dispositivos, los proveedores deben colaborar con ellos para garantizar que los dispositivos puedan probarse, aprovisionarse y actualizarse de forma segura. Proporcionar identidades de dispositivo únicas, validadas durante la configuración, es solo un paso en la forma en que podría abordarse esto.
La gestión de activos, parches y vulnerabilidades es parte integral de la gestión del ciclo de vida completo de la arquitectura de seguridad y de sus componentes. Los proveedores de TI deben seguir un proceso estricto para gestionar la información sobre vulnerabilidades de seguridad relacionada con cualquiera de sus soluciones y redes, y los proveedores de infraestructuras se beneficiarán enormemente si exigen enfoques transparentes y predecibles en la gestión y divulgación de vulnerabilidades por parte de los proveedores. Ello incluye directrices publicadas para que el proveedor actúe a tiempo y proporcione los parches necesarios.
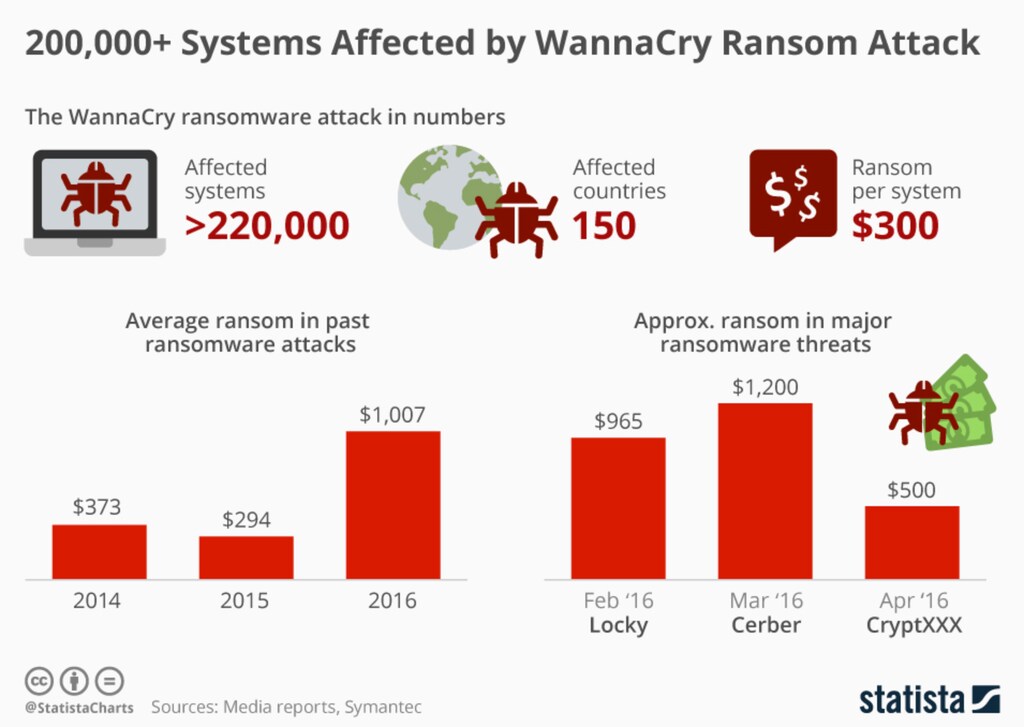
Como ya no pueden actualizarse para mitigar nuevas amenazas, el software y el hardware obsoletos o al final de su vida útil constituyen dos de los principales riesgos para la seguridad y la resiliencia de la arquitectura. Es importante aplicar parches y actualizar de forma proactiva, sin esperar a que ocurra algo malo. Recuerde WannaCry, el ransomware que se propagó a través de software sin parches. Los gobiernos y los operadores pueden colaborar con los proveedores de TI para aplicar parches adecuadamente o dar de baja tecnologías obsoletas que no fueron diseñadas para resistir las amenazas y los actores malintencionados actuales.
Verificar y, después, confiar
El camino para ganarse y mantener la posición de socio de confianza está lleno de puntos de control de calificación. El mundo digital, con sus sistemas altamente complejos e interconectados y el crecimiento desmedido del volumen de datos, exige un nuevo nivel de confianza. Las garantías verbales no bastan; los proveedores deben demostrar una serie de comportamientos que prueben que son socios de confianza e integrar después esos comportamientos de forma coherente en todas sus operaciones.
Con puntos de control de verificación establecidos, trabajando con proveedores verdaderamente fiables y armados con el poder de las capacidades digitales, nuestra infraestructura crítica global estará preparada para los riesgos del mañana.




