Vender datos personales robados es un gran negocio para los piratas informáticos: en algún lugar de la web oscura, es probable que su dirección de correo electrónico y algunas contraseñas estén a la venta (esperemos que sean antiguas). Los ciberdelincuentes compran grandes volúmenes de esta información para intentar acceder a sitios web donde puedan obtener algo de valor, como dinero en efectivo, puntos de aerolíneas o mercancías como queso caro. Sí, queso.
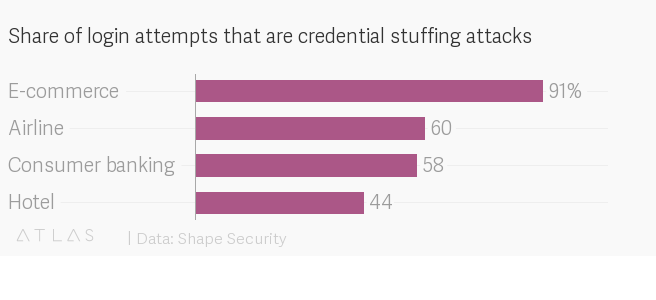
Los comercios minoristas en línea son los más afectados por estos ataques, según un informe de la firma de ciberseguridad Shape Security. Los piratas informáticos usan programas para aplicar datos robados en una avalancha de intentos de inicio de sesión, denominada «relleno de credenciales». Hoy en día, más del 90 % del tráfico mundial de inicio de sesión de los sitios de comercio electrónico procede de estos ataques. Las industrias aérea y de banca de consumo también están bajo asedio, y alrededor del 60 % de los intentos de inicio de sesión proceden de delincuentes.
Estos ataques tienen éxito hasta en un 3 % de las ocasiones, y los costes se acumulan rápidamente para las empresas, según Shape. Este tipo de fraude cuesta al sector del comercio electrónico unos 6000 millones de dólares al año, mientras que la banca de consumo pierde unos 1700 millones de dólares anuales. Los negocios hoteleros y aéreos también son objetivos importantes (el robo de puntos de fidelidad es una realidad), con un coste combinado de 700 millones de dólares cada año.
Apuntar a los «pequeños monstruos»
«Los delincuentes recopilan nombres de usuario y contraseñas de filtraciones de datos y los prueban en todos los sitios web y aplicaciones móviles imaginables», afirmó Shape en su informe. La empresa, con sede en Mountain View (California), afirma que supervisa 1600 millones de cuentas en busca de relleno de credenciales. Los cofundadores de esta firma, de siete años de antigüedad, fueron asesores del Pentágono y trabajaron para el contratista de defensa Raytheon.
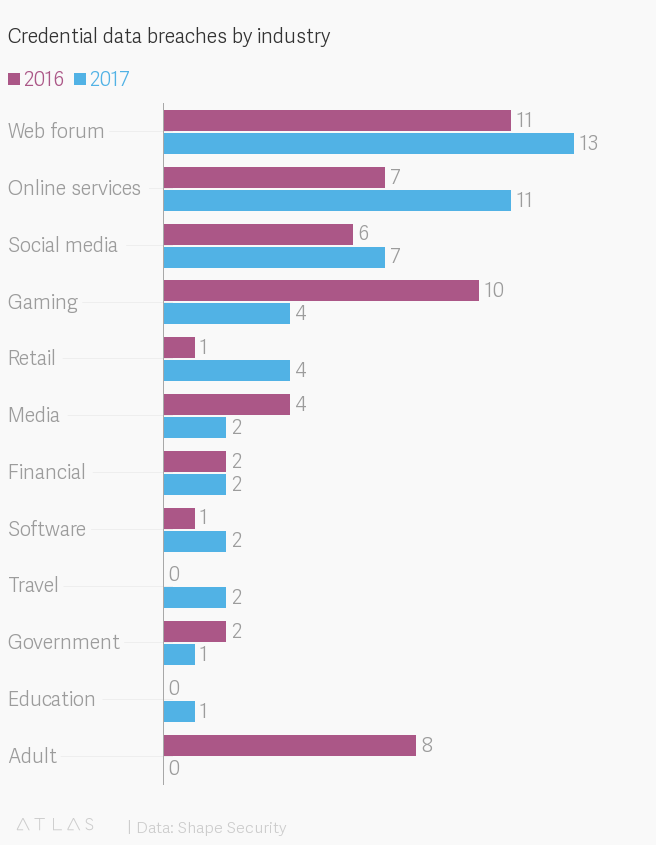
El proceso comienza cuando los piratas informáticos irrumpen en bases de datos y roban información de inicio de sesión. Algunas de las «filtraciones de datos» más conocidas se produjeron en Equifax y Yahoo, pero ocurren con bastante regularidad: según Shape, hubo 51 filtraciones notificadas el año pasado, que comprometieron 2300 millones de credenciales. Los piratas informáticos suelen atacar foros web: el sitio de fans de Lady Gaga «Little Monster» tuvo una filtración el año pasado que, según se informa, afectó a aproximadamente 1 millón de cuentas con información de fecha de nacimiento, contraseña y correo electrónico.
Los sitios web para adultos y pornográficos, en cambio, no notificaron ninguna filtración de datos el año pasado. Llevará algún tiempo saber si estos sitios lograron bloquear a los piratas informáticos o si simplemente aún no se han dado cuenta (o no lo han notificado) de que los datos podrían haber sido comprometidos. La base de datos de AdultFriendFinder.com fue una de las mayores explotaciones de credenciales de 2016.
Cuando se llega a saber de una intrusión de un pirata informático, ya es demasiado tarde; de media, transcurren 15 meses desde el día en que se roban los datos de credenciales hasta el día en que se descubre la intrusión. Es tiempo más que suficiente para que los delincuentes utilicen los datos de personas desprevenidas en miles de ataques de relleno de credenciales.
Cheddar premium
Los delincuentes roban datos personales de lugares con protección débil y luego usan los datos de inicio de sesión en sitios y aplicaciones de mucho mayor valor y mejor protegidos. Apoderarse de cuentas bancarias es una forma de monetizar la información de inicio de sesión robada: en Estados Unidos, los bancos comunitarios sufren muchos más ataques que cualquier otro grupo del sector. Según los datos de Shape, este sector sufre más de 200 millones de ataques cada día.
Otra forma de convertir los datos robados en dinero es comprar mercancías, desde tarjetas regalo hasta productos físicos como electrónica, que se pueden revender fácilmente. Resulta que queso caro, como el cheddar de Wyke Farms, a 200 dólares por libra, a veces se utiliza en esquemas delictivos. Los piratas informáticos usan credenciales robadas para acceder a cuentas de supermercados en línea, comprar queso de alto precio y luego revenderlo a restaurantes a cambio de dinero en efectivo, según Shape.
También se atacan las millas de viajero frecuente de las aerolíneas. Shape señala que estas millas o puntos no están protegidos con la sofisticada seguridad que se usa para las cuentas financieras, y que los usuarios suelen tardar mucho más en darse cuenta de que su cuenta ha sido vulnerada y vaciada.
El robo de millas de viajero frecuente ha dado lugar a un mercado gris para estos premios. Los delincuentes las venden a corredores especializados que compran puntos de premio a hoteles y aerolíneas. Una vez transferidas las millas a la cuenta del corredor, el ciberladrón suele cobrar a través de PayPal, según Shape. Después, los corredores de millas venden los puntos a agencias de viajes en línea, que los utilizan para vender billetes con descuento de clase business y primera clase. Algunas ofertas en línea con descuento son realmente demasiado buenas para ser verdad.
Cambie sus contraseñas
Los ciberdelincuentes son cada vez más sofisticados y comparten técnicas y herramientas exitosas con otros piratas informáticos en la web oscura. Pero no todo está perdido: el número de filtraciones de credenciales notificadas se mantuvo prácticamente estable, en 51 el año pasado, frente a 52 en 2016, según Shape. El tamaño de las filtraciones de datos también disminuyó. Esto sugiere que la ciberseguridad está mejorando, aunque las amenazas aumentan. Mientras tanto, los consumidores pueden contribuir a minimizar estos ataques cambiando sus contraseñas.




