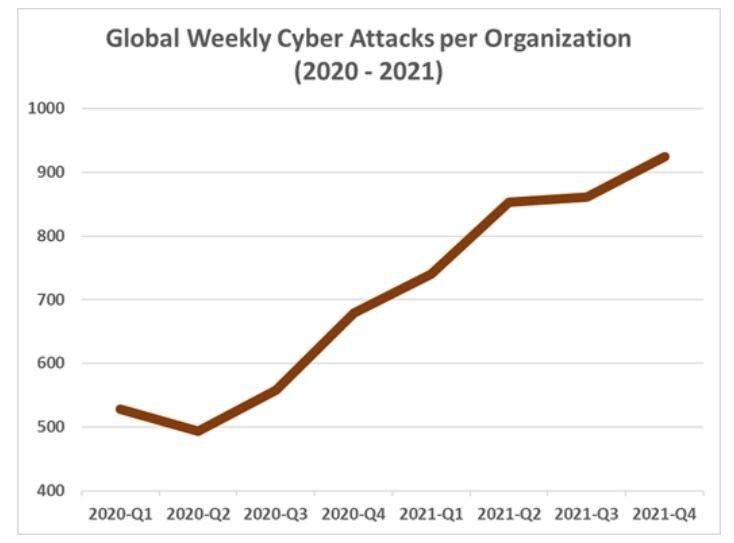
Los ciberataques se han convertido en un riesgo generalizado para gobiernos y empresas.
En tiempos de conflicto, como durante la invasión rusa de Ucrania, estos riesgos se intensifican.
Estos son algunos aspectos clave que deben tenerse en cuenta al evaluar las capacidades de respuesta a incidentes cibernéticos.
Las pérdidas, interrupciones y daños causados por los ciberataques se han convertido en un riesgo importante tanto para los gobiernos como para las empresas. Estos riesgos aumentan considerablemente en tiempos de conflicto o inestabilidad, y la invasión rusa de Ucrania es un ejemplo de ello. Si ocurriera lo peor, los planes de respuesta a incidentes cibernéticos pueden ayudar a movilizar recursos, contener el ataque, mitigar los daños y acelerar la recuperación.
Pero tener un plan sobre el papel nunca es suficiente: no sustituye a la práctica. Los ejercicios de ciberseguridad deben realizarse repetidamente, probarse a fondo y optimizarse para el mundo real. Como en los simulacros de incendios en la escuela, cuando suena la alarma, todos deben saber qué hacer.
Capacidades de respuesta a incidentes cibernéticos
A continuación se presentan algunos aspectos importantes que las organizaciones deben tener en cuenta al evaluar sus capacidades de respuesta a incidentes cibernéticos:
1. Definir claramente los objetivos
Antes de profundizar en los detalles del proceso, las organizaciones deben asegurarse de tener claros los objetivos y los criterios de éxito de la prueba. Lo ideal es que el ejercicio en su conjunto produzca dos resultados importantes: primero, una comprensión clara de si es probable que el plan tenga éxito o no; segundo, que ayude a identificar una lista de deficiencias críticas que deben abordarse de inmediato. Además, las organizaciones deben procurar probar distintos aspectos del plan de respuesta, como una empresa recién adquirida, un sistema o una infraestructura específicos, o escenarios de ataque concretos, como el ransomware.
2. Elegir un ejercicio acorde con los objetivos previstos
Al elegir un ejercicio para poner a prueba los objetivos establecidos, las empresas deben tener en cuenta las limitaciones logísticas y operativas del mundo real. Entre las opciones figuran: ejercicios de simulación de mesa (por ejemplo, llamar a las personas que aparecen en el plan para comprobar que sus números de teléfono funcionan); simulaciones de phishing (lanzar ataques de phishing contra empleados para comprobar si los reconocen y denuncian); solicitudes sospechosas de contraseñas y de otro tipo; ejercicios de equipos rojos, azules y morados (ciberataques simulados para comprobar si es posible vulnerar los sistemas y si las defensas funcionan como se espera); juegos de guerra (para probar las defensas y la preparación cibernética de la organización); pruebas paralelas (probar los sistemas de recuperación para comprobar si están operativos y pueden respaldar procesos clave); y pruebas de transición (desconectar los sistemas principales y comprobar si los secundarios funcionan como se espera).
3. Elegir cuidadosamente los objetivos del ejercicio
Es importante que las organizaciones identifiquen la combinación adecuada de objetivos para diseñar un ejercicio que permita alcanzar los resultados previstos. Entre ellos pueden figurar aplicaciones empresariales específicas, activos físicos como servidores y estaciones de trabajo, infraestructura virtual y en la nube, sedes remotas y empleados. También puede ser conveniente incluir a socios de la cadena de suministro en el ejercicio de prueba; por ejemplo, simulando un ataque contra un proveedor de servicios gestionados. Algunas simulaciones también pueden diseñarse para dirigirse a la alta dirección, ya que los equipos ejecutivos son esenciales en cualquier respuesta a una crisis.
¿Qué está haciendo el Foro Económico Mundial en materia de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en fomentar la comprensión y la confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
4. Crear escenarios de incidentes cibernéticos desafiantes, pero alcanzables
Los ejercicios son siempre una excelente manera de que las empresas pongan a prueba sus capacidades de respuesta a incidentes cibernéticos y evalúen el nivel de preparación en ciberseguridad de sus empleados. Los ejercicios deben ser desafiantes, pero también alcanzables; el objetivo no es desanimar ni desmoralizar a los empleados, sino implicarlos y motivarlos para que desarrollen una sólida cultura de seguridad y estén bien preparados para gestionar incidentes cibernéticos. Se puede considerar la posibilidad de ofrecer a los participantes escenarios vinculados a sucesos del mundo real, como ataques de ransomware, para que los ejercicios parezcan más realistas y urgentes. Si es posible, se deben distribuir orientaciones a los participantes antes del ejercicio para que se sientan debidamente preparados. Conviene ser lo más transparente posible: dejar claro quiénes participarán, cómo se recogerán los comentarios y qué métricas se comunicarán. Se puede añadir complejidad al ejercicio centrándose en un sistema, un proceso o componentes específicos de la cadena de ataque cibernético. Incluso se pueden poner a prueba escenarios de ataque extremos, como los ataques de «cisne negro»: incidentes que pueden ocurrir de repente y tener consecuencias inesperadas y generalizadas.
5. Asegurarse de involucrar a todas las partes adecuadas
Es importante seleccionar una combinación adecuada de personas con perfiles empresariales y técnicos para que contribuyan a realizar ejercicios de respuesta a incidentes con una amplia variedad de casos de uso y conocimientos especializados. Las empresas deben incluir a terceros, como expertos forenses y jurídicos, así como a socios de la cadena de suministro y clientes. El objetivo es seleccionar un grupo que permita alcanzar los resultados previstos. También conviene obtener el respaldo de los equipos directivos, ya que esto influirá considerablemente en la percepción y la participación de las personas en el ejercicio.
6. Mantener una actitud abierta y aprender en conjunto
Animar a los participantes a mantener una actitud abierta y a no analizar en exceso la situación planteada. Fomentar la honestidad y el pensamiento crítico, y dar a todos la oportunidad de contribuir. Registrar las principales observaciones y recomendaciones de los participantes, incluso aquello que quizá no haya funcionado como se esperaba. Recoger rápidamente comentarios tras el ejercicio y comprometerse a abordar los problemas detectados mediante planes de acción ágiles y bien definidos. Recopilar comentarios sobre cómo mejorar los ejercicios futuros y asegurarse de aplicar los cambios recomendados antes del siguiente ejercicio.
En tiempos de conflicto o inestabilidad, deben ponerse en marcha ejercicios de prueba de incidentes cibernéticos, ya que pueden ayudar a detectar deficiencias incluso en el plan de respuesta a incidentes aparentemente más sólido. Los planes de gestión de incidentes deben considerarse documentos vivos que requieren revisión y actualización continuas a medida que evoluciona el panorama de amenazas. Al fin y al cabo, la verdadera ciberresiliencia solo puede lograrse si la organización es realmente capaz de detectar, responder y recuperarse de un incidente cibernético real.