Existe una brecha creciente entre las organizaciones que cuentan con ciberresiliencia suficiente y las que no.
Avanzar en la equidad en el ciberespacio fue el tema de la Reunión Anual del Foro Económico Mundial sobre Ciberseguridad en noviembre, que coincidió con el lanzamiento de dos nuevos documentos técnicos.
Desde la construcción de la ciberresiliencia hasta el fortalecimiento de la colaboración mundial, estas son cuatro formas de avanzar en la equidad en el ciberespacio.
La brecha entre las organizaciones ciberresilientes y las que no lo son se amplía. El informe del Foro Económico Mundial Global Cybersecurity Outlook 2024 encontró una caída del 30% en el número de organizaciones que mantienen una ciberresiliencia mínima viable.
América Latina y África registran el mayor número de organizaciones sin ciberresiliencia suficiente, mientras que América del Norte y Europa registran el menor. Pero los riesgos asociados a esta creciente brecha tecnológica representan una amenaza para todo el ecosistema y afectan de manera desproporcionada a quienes ya son vulnerables.
Cerrar esta brecha fue el tema clave de debate en la Reunión Anual del Foro sobre Ciberseguridad, que reunió a más de 150 líderes en ciberseguridad de los sectores empresarial y gubernamental, organizaciones internacionales, la sociedad civil y el ámbito académico, en su sede de Ginebra.
Estas son cuatro formas de avanzar en la equidad en el ciberespacio.
1. Redefinir la ciberresiliencia
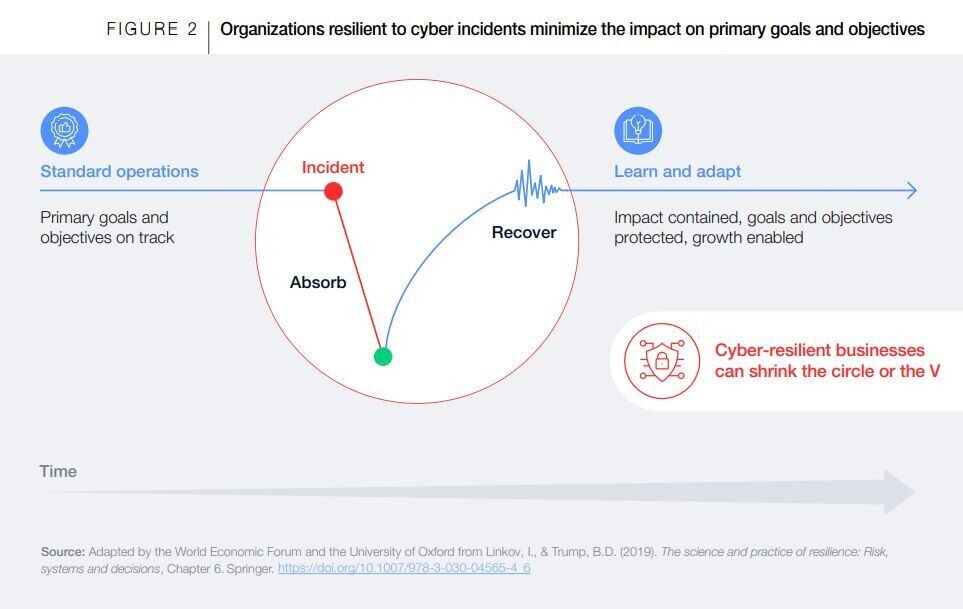
La ciberresiliencia es resiliencia empresarial. Mide la capacidad de una organización para minimizar el impacto de incidentes cibernéticos significativos en sus metas y objetivos principales.
Abordar las amenazas cibernéticas emergentes y en evolución, y lograr la ciberresiliencia, requiere un enfoque basado en el riesgo que incluya elementos de seguridad desde el diseño, pero también la atención a la higiene cibernética básica en todo el ecosistema.
Explicamos cómo las organizaciones deben adoptar ahora una visión holística de la ciberresiliencia en el documento técnico del Foro Unpacking Cyber Resilience, elaborado junto con la Universidad de Oxford y publicado junto con la Reunión Anual sobre Ciberseguridad.
Las cadenas de suministro se han vuelto más complejas que nunca debido a la amplia y profunda dependencia de los servicios de software. Las organizaciones tienen dificultades para mantener una visibilidad suficiente de las dependencias en las que se desarrolla su software, lo que requiere prácticas sólidas de gestión de proveedores y enfoques robustos de evaluación de riesgos.
Establecer una sólida cultura de ciberresiliencia en las organizaciones y los ecosistemas implica vincular los ciberriesgos con los riesgos intrínsecos. Invertir en ciberresiliencia reduce los costes económicos de los incidentes cibernéticos y, al mismo tiempo, contribuye a mejorar la reputación de la organización.
La generación de confianza se produce en todas las etapas de un incidente, incluso años antes. En tiempos de crisis, son necesarias las relaciones existentes con las partes interesadas en todos los niveles. Generar confianza mediante el fortalecimiento de la resiliencia de la organización debe ser una prioridad estratégica para que las organizaciones prevengan y gestionen los incidentes de ciberseguridad.
La ciberseguridad está ganando visibilidad en el escenario mundial, pero aún no ocupa un papel central en los debates económicos. Esto se debe en parte a que los responsables de la toma de decisiones a menudo tienen dificultades para relacionar las ciberamenazas con sus repercusiones tangibles en el negocio.
2. Comprender la economía de la ciberseguridad
Es necesario dedicar más esfuerzos a comprender la economía de la ciberseguridad, ya que el crecimiento y la prosperidad están estrechamente vinculados a la ciberseguridad y a la estabilidad de la economía.
Los líderes en ciberseguridad de la Reunión Anual reforzaron la importancia estratégica de la ciberseguridad para abordar la desigualdad cibernética sistémica. El entorno actual de ciberseguridad se caracteriza por una creciente desigualdad cibernética, a pesar de un aumento significativo de las inversiones en la construcción de ciberresiliencia. Estas crecientes brechas en ciberseguridad amenazan a todo el ecosistema.
Las instituciones más pequeñas y sectores como las ONG y los hospitales son especialmente vulnerables debido a la insuficiente inversión y experiencia en ciberseguridad. Además, el impacto en las pequeñas y medianas empresas (pymes) puede ser especialmente grave: el 60% de las pymes que sufren un ciberataque cierran en un plazo de seis meses, según indica el documento técnico sobre ciberresiliencia.

Las medidas regulatorias pueden obligar a las organizaciones a cumplir estándares mínimos de ciberseguridad y a asignar los recursos necesarios para protegerse de las ciberamenazas.
Ante todo, la ciberseguridad básica para todos es fundamental. Esto puede lograrse mediante el establecimiento y la aplicación de estándares mínimos de ciberseguridad adaptados a los sectores y al tamaño de las organizaciones. Además, puede complementarse con soluciones asequibles y vincularse a la elegibilidad para seguros, a fin de garantizar una adopción generalizada.
¿Cómo aborda el Foro los desafíos globales de la ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los ciberriesgos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a fortalecer la ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
3. Colaborar en los desafíos cibernéticos
Es urgente un liderazgo proactivo para desarrollar una arquitectura global de seguridad y mejorar el intercambio de información, especialmente porque los ataques aumentan en frecuencia, sofisticación y complejidad.
Se necesitan enfoques sistémicos; el intercambio de información de confianza es fundamental, especialmente porque la ciberdelincuencia no conoce fronteras y es un delito transnacional muy complejo. Se requiere un nuevo enfoque de cooperación regional, ya que son necesarios intercambios inmediatos de inteligencia nacional.
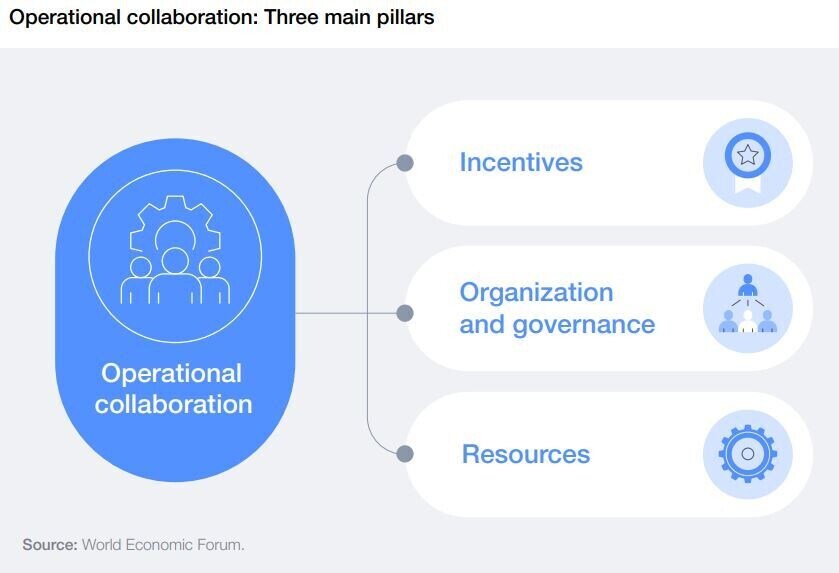
Exploramos el 'cómo' y el 'por qué' de las alianzas exitosas entre expertos del sector industrial y el sector público en Disrupting Cybercrime Networks: A Collaboration Framework, con casos de estudio como la Operación Cronos, que desmanteló LockBit en febrero de 2024.
La soberanía en el ciberespacio es un tema que suscita distintas opiniones e interpretaciones sobre la capacidad de acción de los gobiernos nacionales: es necesario respetar las fronteras nacionales y, al mismo tiempo, garantizar la interoperabilidad. El desafío consiste en fomentar la colaboración y la interoperabilidad respetando las políticas de ciberseguridad y los modelos de gobernanza propios de cada nación.
Es importante fomentar un enfoque colaborativo, evitando una mentalidad de "nosotros contra ellos". Destacar la cooperación y los objetivos compartidos puede promover una resolución de problemas más eficaz y un entendimiento mutuo entre las partes interesadas.
La evolución de la ciberseguridad exige una fuerza laboral más diversa e inclusiva, con habilidades interdisciplinarias, capaz de afrontar amenazas tecnológicas complejas y emergentes con pensamiento crítico y creatividad.
4. Prepararse para las ciberamenazas futuras
Con innovaciones tecnológicas como la IA y la computación cuántica en el horizonte, urge adaptarse y prepararse para un futuro que transforma rápidamente el panorama de las ciberamenazas. Esto implica abordar la velocidad de la evolución de la IA y sus desafíos intersectoriales, comprender la difuminación de las fronteras entre los distintos actores de amenazas y atender las brechas de competencias en ciberseguridad. Las organizaciones deben planificar estratégicamente, en lugar de reaccionar precipitadamente, ante estos avances.
El uso de la IA en la ciberseguridad es dinámico y puede modificar con el tiempo el equilibrio de poder entre defensores y atacantes. Actualmente, la IA puede otorgar a los defensores una ventaja de terreno propio al permitir una detección y una respuesta más rápidas ante las amenazas. Sin embargo, esta ventaja podría ser de corta duración, ya que los atacantes podrían aprovechar la IA para automatizar y ejecutar ataques sofisticados que antes dependían de la experiencia humana. Para mantener su ventaja en esta carrera armamentista cibernética en evolución, los defensores deben perfeccionar constantemente sus estrategias y herramientas.
Es imperativo asegurar que las decisiones sobre la adopción de la IA se analicen cuidadosamente en cuanto al equilibrio entre riesgos y beneficios dentro del contexto operativo específico de la organización. Las organizaciones deben abordar la adopción de la IA de forma selectiva, considerando dónde, cuándo y cómo integrar las tecnologías de IA en función de sus necesidades y objetivos operativos únicos.




